48 százalékkal nőtt a kibertámadások száma szeptemberben
Szeptemberben átlagosan heti 2803 kibertámadás érte a szervezeteket, ami éves összevetésben 48 százalékos növekedést jelent. A Check Point adatai szerint az adathalászat, a zsarolóvírusok és a generatív AI használatához kapcsolódó adatbiztonsági kockázatok is erősödtek.
- Szeptemberben átlagosan heti 2803 kibertámadás érte a szervezeteket, 48 százalékkal több, mint egy évvel korábban.
- Az oktatás volt a leginkább támadott ágazat, heti átlagosan 6656 támadással szervezetenként.
- Minden 39. vállalati GenAI-kérés magas kockázatot jelentett érzékeny adatok kiszivárgása szempontjából.
- Minden 91. e-mailt adathalászatként azonosítottak, szemben az augusztusi minden 112. levéllel.
- Szeptemberben 824 zsarolóvírusos támadást jelentettek, 53 százalékkal többet, mint 2025 azonos hónapjában.
Az oktatás volt a leginkább támadott ágazat
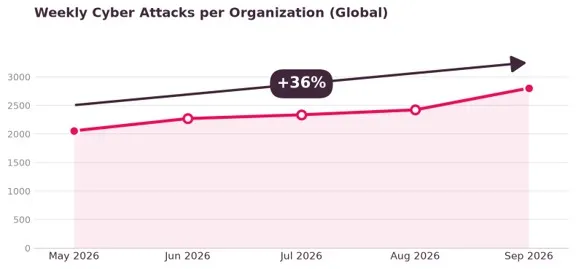
A Check Point 2026. októberi elemzése szerint a szervezetek szeptemberben átlagosan heti 2803 kibertámadást szenvedtek el. Ez augusztushoz képest 16 százalékos, 2025 szeptemberéhez képest pedig 48 százalékos emelkedés. A heti támadásszám májusban még 2055 volt, vagyis öt hónap alatt 36 százalékkal nőtt.
Az oktatás maradt a leginkább támadott szektor, szervezetenként átlagosan heti 6656 támadással. Ez éves összevetésben 59 százalékos, augusztushoz képest pedig 24 százalékos növekedés. A Check Point szerint az emelkedés egybeesett a tanév kezdetével, amikor a diákok, az oktatók, a szülők és más felhasználók ismét csatlakoznak az intézményi hálózatokhoz.
A távközlési ágazatban átlagosan heti 3483 támadást mértek szervezetenként, ami 29 százalékos éves növekedés. A kormányzati szektorban ez az érték 3443 volt, 37 százalékkal több, mint egy évvel korábban.
Régiók szerint Latin-Amerika állt az élen heti 3813 támadással szervezetenként, 35 százalékos éves növekedés mellett. Afrika 3701, az ázsiai és csendes-óceáni térség 3593 támadással következett. Európában nőtt a leggyorsabban a támadások száma, 61 százalékkal haladta meg a 2025 szeptemberében mért értéket. Észak-Amerikában 50 százalékos éves emelkedést mértek.
A generatív AI használata adatvédelmi kockázatot is hoz
A vállalati generatív AI használatával párhuzamosan nőtt az érzékeny adatok kiszivárgásának kockázata. Szeptemberben minden 39. vállalati GenAI-kérés magas kockázatot jelentett, és ez a generatív AI-eszközöket rendszeresen használó szervezetek 89 százalékát érintette. A kérések további 14 százaléka potenciálisan érzékeny információt tartalmazott.
Egy felhasználó átlagosan 131 GenAI-kérést küldött a hónapban, egy szervezet pedig átlagosan nyolc eszközt használt. A legmagasabb kockázati arány Latin-Amerikában jelent meg, ahol minden 25. kérés, vagyis 4 százalék számított magas kockázatúnak. Észak-Amerikában minden 37., az ázsiai és csendes-óceáni térségben minden 48., Európában pedig minden 57. kérés tartozott ebbe a kategóriába.
Ágazatok szerint az üzleti szolgáltatásoknál volt a legmagasabb arány, 4,9 százalék, vagyis minden 20. kérés. A pénzügyi szolgáltatásoknál ez 4,1 százalék, az egészségügyben és az orvosi szolgáltatásoknál pedig 3,5 százalék volt.
A hálózati és informatikai infrastruktúrára vonatkozó adatokat a szervezetek 71 százalékánál figyelték meg a GenAI-kérésekben. A pénzügyi adatok aránya 70 százalék, a jogi és szabályozási adatoké 68 százalék, a munkavállalói és HR-adatoké 62 százalék, a személyazonosításra alkalmas információké pedig 60 százalék volt. Ezek az értékek azon szervezetek arányát mutatják, ahol az adott adatkategória előfordult, nem az ilyen kérések arányát.
Gyakoribb lett az adathalászat, magas maradt a zsarolóvírusok száma
Szeptemberben minden 91. e-mailt, vagyis az üzenetek 1,1 százalékát minősítették adathalászatnak. Augusztusban ez az arány minden 112. e-mail, azaz 0,89 százalék volt. Az adathalász levelek 81 százaléka hivatkozást, 11 százaléka mellékletet tartalmazott, a többi pedig ezek nélkül próbált társadalmi manipulációval hatni.
Észak-Amerikában volt a legmagasabb regionális adathalászati arány, minden 79. e-mail, vagyis 1,26 százalék bizonyult rosszindulatúnak. Ágazatok szerint az egyesületek és nonprofit szervezetek kerültek a legnagyobb kockázatba, 2,17 százalékos aránnyal. Ezt az építőipar és mérnöki szolgáltatások 2,05 százalékkal, az ingatlanpiac, bérbeadás és lízing pedig 1,38 százalékkal követte.
A Check Point összesen 824 zsarolóvírusos támadást jelentett szeptemberre, ami 53 százalékos növekedés 2025 szeptemberéhez képest. A legtöbb nyilvánosan közölt áldozat az üzleti szolgáltatások területén volt, 31,3 százalékos aránnyal. A fogyasztási cikkek és szolgáltatások 15,2 százalékot, az ipari gyártás 11 százalékot képviselt.
Régiók szerint Észak-Amerikához kapcsolódott a bejelentett zsarolóvírusos incidensek 46 százaléka, Európához 25 százaléka, az ázsiai és csendes-óceáni térséghez pedig 17 százaléka. A leggyakrabban megnevezett csoport a The Gentlemen volt, a közzétett támadások 13 százalékával. A Qilin 9, az Akira 5 százalékot képviselt.
A zsarolóvírus-adatok kettős zsarolást alkalmazó csoportok nyilvános szégyenoldalairól származnak. A Check Point szerint ezek a források torzíthatnak, ugyanakkor betekintést adnak a zsarolóvírusok helyzetébe. Az elemzés alapján a szervezetek számára a támadási felület csökkentése, az AI-alapú védelem, az egységes láthatóság és a megosztott fenyegetési információk kezelése vált fontosabbá.
Check Point: September 2026 Cyber Threat Landscape: Global Attacks Jump 48% as Phishing and GenAI Data Exposure Rise