Biztonság és etika
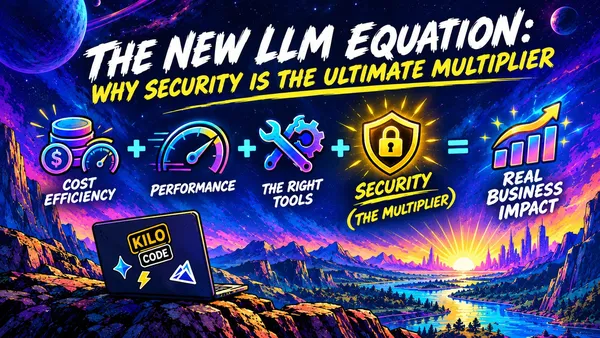
A Kilo Code szerint a biztonság lett az LLM-ek új kulcstényezője
A nagy nyelvi modellek értékelésében a költség, a teljesítmény és a hatékonyság mellé a biztonság is bekerült. A Kilo Code szerint egy gyors és olcsó modell vállalati…
Az AI felgyorsítja a sérülékenységek felhalmozódását
Az AI által támogatott fejlesztés gyorsítja a kód előállítását, de a biztonsági hibák ütemét is növeli a JFrog szerint. A vállalat úgy látja, hogy a sérülékenységeket…
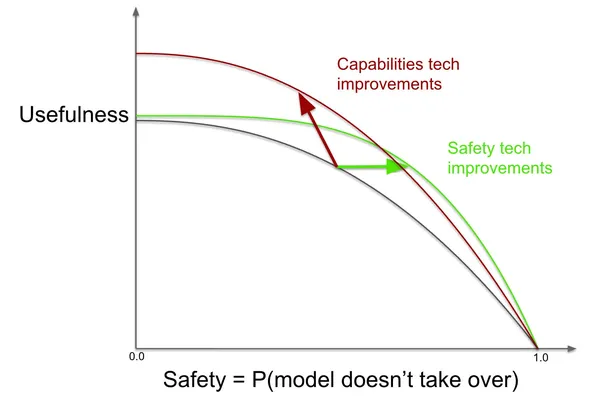
A képességfejlesztés is alakíthatja az AI biztonsági határát
A mesterséges intelligencia képességeit fejlesztő kutatások is tágíthatják a biztonság és hasznosság közötti lehetőségeket, de a fejlesztők ettől még veszélyesebb…

A Microsoft szerint az AI új sebességet ad a kibertámadásoknak
A mesterséges intelligencia a felderítéstől a social engineeringen át a kártevők és kihasználások fejlesztéséig egyre több ponton jelenik meg a kibertámadásokban. A…

Volt OpenAI-kutató szerint már 2028-ig automatizálhatják az AI-fejlesztést
Daniel Kokotajlo, az OpenAI korábbi munkatársa szerint akár 2028 végéig automatizálhatják a mesterségesintelligencia-kutatás és -fejlesztés teljes folyamatát. Az AI…
Kritikus hibát találtak a DeepSeek-Reasonix AI-kódoló eszközében
Kritikus parancsfuttatási sérülékenységet talált a GitLab Threat Research Group a DeepSeek-Reasonix Studio és az npm-csomag egyik működésében. A hiba miatt támadó által…
Kritikus sebezhetőséget találtak a DeepSeek-Reasonixban
Kritikus parancsfuttatási sebezhetőséget talált a GitLab Threat Research Group a DeepSeek-Reasonix Studio AI-segített fejlesztéshez használt Git-kliensben. A hiba egy…
A Microsoft szerint a kormányzat lett a kibertámadások fő célpontja
2026-ban a kormányzati szervek és szolgáltatások voltak a kiberfenyegetések által leginkább érintett szektor a Microsoft szerint. A vállalat öt prioritást jelölt meg a…
A kormányzatokat éri a legtöbb kibertámadás a Microsoft szerint
2026-ban a kormányzati szervezeteket és szolgáltatásokat érte a megfigyelt kiberfenyegetések legnagyobb része, a Microsoft Digital Defense Report szerint. A vállalat öt…
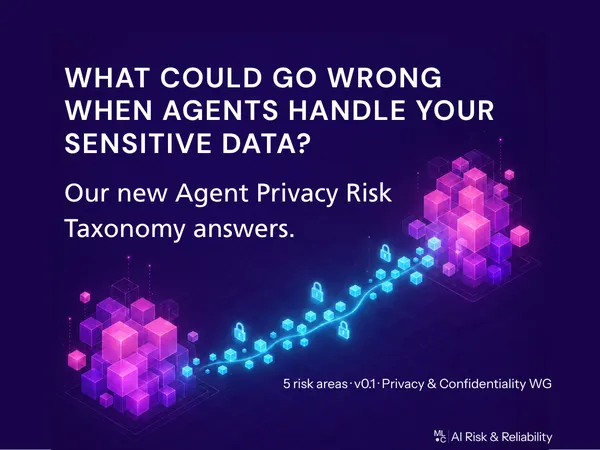
Ötféle adatvédelmi kockázatot azonosított az MLCommons az AI-ügynököknél
Az MLCommons közzétette az AI-ügynökök adatvédelmi kockázatainak első taxonómiáját. A dokumentum öt fő területet különít el, a begyűjtött adatok kezelésétől az…

Az Enkrypt AI a ChatGPT Enterprise kockázatainak vizsgálatát segíti
Az Anaconda által bemutatott Enkrypt AI az OpenAI Compliance API-hoz kapcsolódva vizsgálja a ChatGPT Enterprise munkaterületeinek aktivitását. A szolgáltatás utólag…
Az Enkrypt AI a ChatGPT Enterprise kockázatait vizsgálja
Az Enkrypt AI az OpenAI Compliance API-hoz kapcsolódva vizsgálja a ChatGPT Enterprise munkaterületeinek tevékenységét. A szolgáltatás utólag, ütemezett ellenőrzésekkel…
A Modal Sidecars konténerekkel választaná szét az ügynökök kódját
A Modal bemutatta a Sidecars nevű bétafunkciót, amely a fő Sandbox mellett futó, elkülönített konténerekkel választja szét a megbízható és nem megbízható kódot. A…
Magas kockázatú sérülékenységet javított a Weaviate Google-moduljaiban
A Weaviate v1.39.3 frissítése magas kockázatú sérülékenységet javít a Google-hátterű modulokban. A hiba miatt egy módosítható végpontbeállítás a Google-hitelesítő…
Fehérjemodellek segíthetnek kiszűrni az AI-ügynökök biológiai kockázatait
A Goodfire olyan biosecurity-monitorokat fejlesztett, amelyek fehérjemodellekből származó embeddingekkel vizsgálják az AI-ügynökök által kezelt biológiai szekvenciákat.…
Négy új mélyhamisítási ügy mutatja, hol sérülékeny az AI
Kilencvenöt millió eurós banki csalás, Grok által létrehozott intim képek, kormányzati rendszereket vizsgáló AI-ügynökök és egy bírósági ügy szerepel a Resemble AI heti…
Az Agility és a FORT Robotics közösen fejleszti a Digit 5 biztonságát
Stratégiai partnerséget kötött az Agility Robotics és a FORT Robotics a Digit 5 humanoid robot biztonsági infrastruktúrájának továbbfejlesztésére. Az együttműködés egy…
A Modal Sidecars konténerekkel választja szét az ügynökök kódját
A Modal bemutatta a Sidecars funkciót, amely ugyanazon a gépen, mégis elkülönítve futtat megbízható szolgáltatásokat a Sandboxok mellett. A vállalat szerint a megoldás…
Magas súlyosságú biztonsági hibát javított a Weaviate
A Weaviate v1.39.3 javítja azt a magas súlyosságú biztonsági hibát, amely egy nem ellenőrzött végpontbeállításon keresztül Google-hitelesítési adatokat küldhetett támadó…
Proteinmodellekkel javítaná az AI-ügynökök biológiai biztonságát a Goodfire
A Goodfire olyan biztonsági monitorokat fejlesztett AI-ügynökökhöz, amelyek a fehérjeszekvenciák és a feladat kontextusa alapján mérik a biológiai kutatási feladatok…
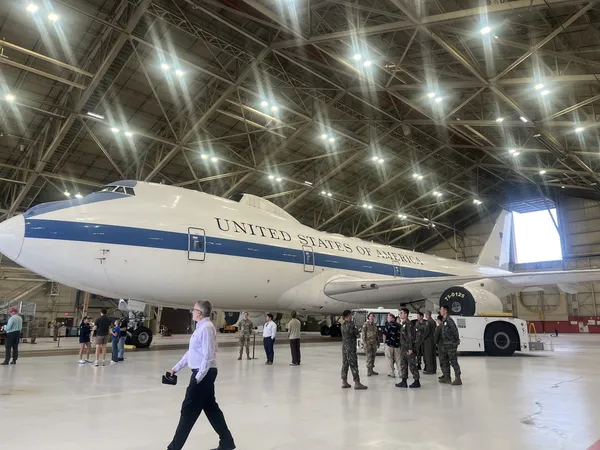
Az AI már jelen idejű kihívás a nukleáris parancsnoki rendszerekben
Az amerikai nukleáris parancsnoki, irányítási és kommunikációs rendszerekben az AI alkalmazása már nem távoli lehetőségként, hanem azonnali műveleti és szakpolitikai…
Biztonság és etikaAz AI Now szerint a végzetjóslatok a nagy AI-cégeknek kedveznek
Az AI Now Institute szerint nincs világos út, amely a jelenlegi mesterségesintelligencia-rendszerektől a szuperintelligenciáig vezetne, ezért a civilizációs katasztrófa…
Biztonság és etikaAI Now: nincs tudományos alapja az AI-apokalipszis jóslatainak
Az AI Now Institute szerint nincs világos út a mai mesterségesintelligencia-rendszerektől a szuperintelligenciáig, ezért az emberiség pusztulásának valószínűsége sem…
Biztonsági rést találtak a TanStack Startban, a Lovable védi az appokat
A Lovable biztonsági csapata CVE-2026-102989 azonosítóval sérülékenységet talált a TanStack Start keretrendszerben. A vállalat tűzfalas védelmet vezetett be, az érintett…