Az ETSI konferenciája szerint 2026-ban kulcskérdés a biztonság szabványosítása
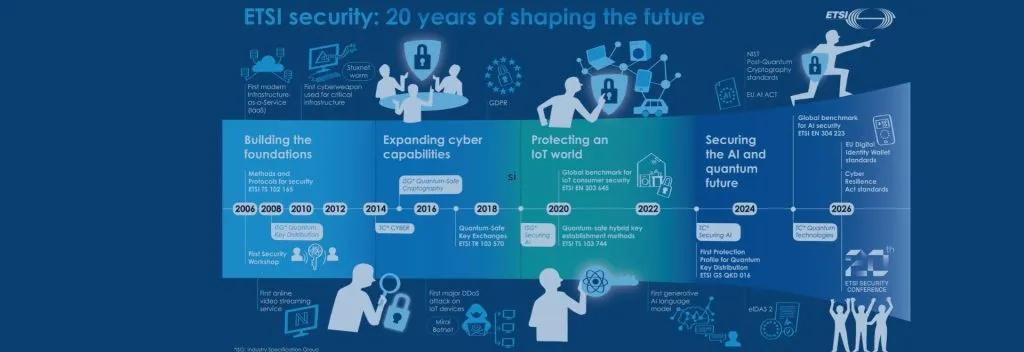
Az AI, a kiberbűnözés, a digitális reziliencia és a kvantumfenyegetések álltak az ETSI 20. biztonsági konferenciájának középpontjában. A rendezvény résztvevői szerint 2026-ban minden eddiginél fontosabb a sérülékenységek bejelentésének és kezelésének szabványosítása.
- Az ETSI jubileumi konferenciáján több mint 250 szakértő vett részt.
- A szervezet szerint 2026-ban felértékelődött a sérülékenységek szabványosítása.
- A program az AI biztonságát, a Cyber Resilience Actet és a kvantumfenyegetéseket is érintette.
- Bemutatták az ETSI EN 304 223 szabványt, amely AI-rendszerek és modellek biztonságával foglalkozik.
Több mint 250 szakértő találkozott Sophia Antipolison
Az ETSI Security Conference jubileumi, 20. kiadását a szervezet franciaországi központjában rendezték meg 2026. október 19. és 22. között. A négynapos eseményen több mint 250 szakértő vett részt az iparágból, kormányzati ügynökségektől, az Európai Bizottságtól, szabványügyi szervezetektől, a nyílt forráskódú közösségből, valamint akadémiai és kutatóintézeti körökből.
A programban vitaindító előadások, panelbeszélgetések, tematikus ülések, médiainterjúk, poszterbemutatók és élő demonstrációk szerepeltek. Az első nap a globális biztonsági helyzet áttekintésével indult, különös tekintettel a fenyegetési környezet változására és a jelenlegi sérülékenységekre.
Az ETSI beszámolója szerint ugyanazon a héten egy AI segítségével azonosított kritikus PHP-sérülékenység is megmutatta, milyen kockázatokat jelenthetnek a szoftverhibák. A hiba több millió webhelyet érintett. A példa a szervezet szerint a biztonságos tervezés, vagyis a security by design fontosságát, valamint az AI kiberbiztonsági szerepét is szemlélteti.
Az AI biztonságát és a szabványok szerepét is vizsgálták
A konferencia több ülése foglalkozott az AI, a kiberbűnözés és a digitális ellenálló képesség kihívásaival. Az egyik fő üzenet szerint 2026-ban különösen fontos a sérülékenységek bejelentésének és szabványosításának szélesebb körű alkalmazása. Az ETSI beszámolója a „slopdemic” és a közelgő „vulnpocalypse” kifejezéseket is idézi a helyzet érzékeltetésére.
Az előadók arra is felhívták a figyelmet, hogy az AI biztonsága ugyanolyan fontos, mint az AI használata a biztonság javítására. Egy másik előadó szakértői felügyelet mellett AI-t használt nemzetközi szabványok sérülékenységeinek feltárására.
A második napon a felhőszolgáltatások, a SaaS, az operatív technológia, az IoT, a termékbiztonság és a mobilalkalmazások biztonsága került előtérbe. Bemutatták az ETSI EN 304 223 szabványt is, amely az AI-rendszerek és modellek alapvető biztonsági követelményeivel foglalkozik. A Women in Cyber ülésen Issy Hallra emlékeztek, aki 2026 szeptemberében, 30 éves korában hunyt el. Hall aktív volt az ETSI kiberbiztonsági és biztonságos AI-val foglalkozó bizottságaiban, és részt vett a konferencia programjának kialakításában.
Kvantumbiztosítás és a Cyber Resilience Act
A harmadik nap a hálózatok és a távközlés biztonságáról szólt. A résztvevők egy SMS-blaster támadásokhoz kapcsolódó felhasználási esetet is megvitattak, valamint azt, hogy a szervezeteknek miként kell fenntartaniuk az átláthatóságot és az elszámoltathatóságot.
Kiemelt téma volt a szoftverbiztonság változó megközelítése, szakpolitikai és gyakorlati oldalról egyaránt. A Cyber Resilience Act, vagyis a kiberrezilienciáról szóló jogszabály szintén a figyelem középpontjába került, miközben az iparág készül a végrehajtására.
A délutáni üléseken a kriptográfia és a kvantumfenyegetésekre való felkészülés kapott helyet. A szakértők a posztkvantum-kriptográfiáról, a kriptográfiai agilitásról és az úgynevezett „gyűjtsd be most, fejtsd vissza később” fenyegetés mérséklésének stratégiáiról beszéltek.
A konferencia zárónapján az oktatás, a szabványosítás, az AI biztonsága és a reziliencia, valamint ismét a Cyber Resilience Act szerepelt a programban. David Boswarthinck, az ETSI stratégiai igazgatója szerint a feladat nem 2046 megjóslása, hanem egy globális partnerségekkel nyitott, security by design elvre épülő, folyamatos bizonyítékokkal igazolt és emberi, illetve gépi felügyelettel elszámoltatható jövő kialakítása.
Az esemény előadásai az ETSI oldalán napokra bontva elérhetők. A konferencia üzenete a felhasználók és a fejlesztők számára az, hogy az AI-rendszerek, a termékek, a hálózatok és a szoftverek biztonsága egyre inkább közös szabványokra, átlátható sérülékenységkezelésre és a változó fenyegetésekre való folyamatos felkészülésre épül.