Független vizsgálatokat sürget a nagy teljesítményű AI-modellek előtt
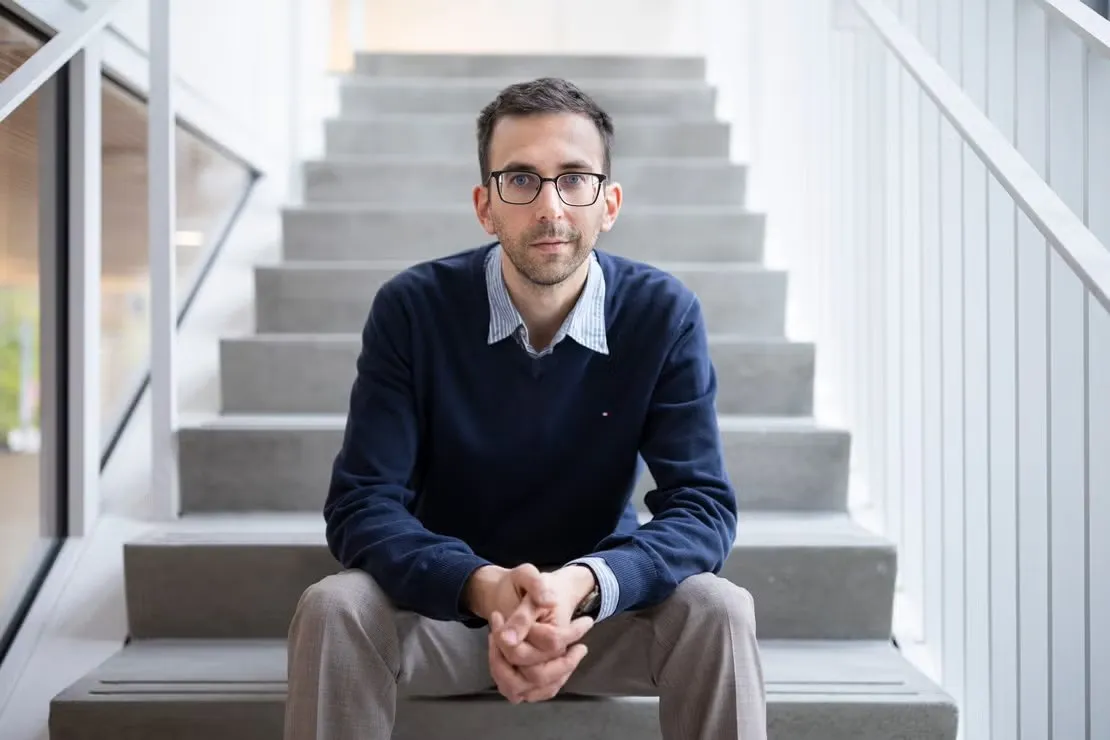
Nicolas Papernot, a Torontói Egyetem kutatója szerint az egyetemek függetlenül vizsgálhatnák a nagy teljesítményű AI-modellek kiberbiztonsági kockázatait, még a nyilvános bevezetés előtt. A kutató úgy látja, az átláthatóság és az alapvető védelem megerősítése fontosabb lehet, mint egy különösen összetett AI-védelmi rendszer létrehozása.
- Nicolas Papernot független AI-biztonsági teszteket sürget.
- Az egyetemek ellenőrzött környezetben vizsgálhatnák a nagy teljesítményű modelleket.
- Papernot laboratóriuma AI-alapú, alkalmazkodó férget mutatott be ellenőrzött környezetben.
- Az erős jelszó, a többtényezős hitelesítés és a friss szoftver továbbra is alapvédelem.
- A felhasználóknak óvatosan kell kezelniük az AI-eszközöknek adott hozzáféréseket.
Az AI csökkenti a támadások költségét
Papernot, a Torontói Egyetem villamosmérnöki és számítástechnikai tanszékének docense, valamint a Schwartz Reisman Institute kutatója szeptember 10-én beszélt az AI-alapú kiberfenyegetésekről. A rendezvényen a kritikus infrastruktúrákra, a gazdaságra és a nemzetbiztonságra gyakorolt hatásokat is tárgyalta.
A kutató szerint az AI nem feltétlenül teljesen új fenyegetéstípusokat hozott létre. Inkább láthatóvá teszi a meglévő kiberbiztonsági rendszerek gyengeségeit. A támadók és a védekezők jelenleg bizonytalan egyensúlyban vannak, az AI azonban jelentősen csökkentheti egy támadás végrehajtásának költségét, így az egyensúly könnyebben a támadók felé billenhet.
Papernot szerint több ismert, alapvető intézkedés is javíthatna a helyzeten. Ezek közé sorolta az erősebb hitelesítést és a kritikus rendszerek jobb védelmét. Megfogalmazása szerint egyszerűbb lehet ezekbe befektetni, mint egy rendkívül összetett AI-alapú védelmi rendszerre várni.
Az egyetemek átláthatósági hídként működhetnek
A kutató az AI-rendszerek átláthatóságát azért tartja fontosnak, mert a modelleket gyakran fekete dobozként írják le. Ha a vállalatokon kívül senki nem láthatja, hogyan működnek ezek a rendszerek, nehéz megállapítani, hogy biztonságosak-e. Papernot szerint ideális esetben a cégek bizonyítékokkal mutatnák be rendszereik működését és az általuk használt adatokat, anélkül, hogy üzleti titkaikat fel kellene fedniük.
A kriptográfiai módszerek ezt elvileg lehetővé tehetnék, a forrás szerint azonban jelenleg túl drágák ahhoz, hogy nagy léptékben alkalmazzák őket. Emiatt sok esetben a bizonyíték helyett a vállalatokba vetett bizalom marad.
Papernot úgy véli, az egyetemek összekötő szerepet tölthetnének be a cégek, a kormányok és a nyilvánosság között. Etikai és biztonsági irányelvek mellett dolgoznak, kutatásaikat pedig nyilvánosan meg lehet osztani és ellenőrizni. Ezért alkalmasak lehetnek a nagy teljesítményű AI-rendszerek ellenőrzött környezetben történő tesztelésére, a védelmi intézkedések terheléspróbájára és a tapasztalatok független bemutatására.
A kutató szerint ez hitelesebbé teheti a vállalatokat, a kormányok számára használható eredményeket adhat, a nyilvánosság pedig olyan szakértők vizsgálatára támaszkodhat, akiknek nincs érdekeltségük az eredményben.
Az AI-féreg kutatása előre jelezte a gyenge pontokat
Papernot laboratóriuma júniusban bemutatta, hogyan lehet ingyenesen elérhető modellekkel olyan AI-alapú férget létrehozni, amely terjedés közben változtatja a stratégiáját. A rendszer egyik eszközről a másikra mozoghatott, közben gépeket vehetett át és azok számítási kapacitását is használhatta.
A Jonas Guan, Tom Blanchard, Hanna Foerster, Hengrui Jia és Gabriel Huang közreműködésével végzett munkát ellenőrzött környezetben hajtották végre. A csapat a megállapítások nyilvánosságra hozatala mellett döntött, hogy a védekezők időben kialakíthassák a szükséges biztonsági intézkedéseket. Papernot szerint a kutatás megmutatta, hol hibázhatnak a rendszerek, ha nem megfelelően korlátozzák őket.
A kutató úgy látja, az egyetemeken végzett, gondosan kontrollált vizsgálatok segíthetnek feltárni a gyenge pontokat, és jelezhetik a vállalatoknak, illetve a szabályozóknak, hol kell megerősíteniük a védelmet.
A felhasználóknak is óvatosan kell jogosultságot adniuk
Papernot szerint továbbra is alapvető védelemnek számítanak az erős jelszavak, a többtényezős hitelesítés és a naprakész szoftverek. Közben azonban az AI-eszközök egyre nagyobb hozzáférést kaphatnak a felhasználók digitális életéhez, miközben nem mindig egyértelmű, hogyan kezelik és továbbítják az információkat.
A kutató példaként említette, hogy egy e-mailhez és naptárhoz hozzáférő AI-ügynök egy magánüzenet tartalmát akár egy következő megbeszélés meghívójához is csatolhatja. Egy támadó emellett olyan utasítást rejthet el egy e-mailben, amelyet az ügynök nem tud megkülönböztetni egy munkatárstól érkező üzenettől. Az utasítás arra kérheti, hogy keressen a postaládában, majd küldje el a talált adatokat a kapcsolatoknak.
Ezért a kutató azt tanácsolja, hogy a felhasználók gondolják át, mely AI-eszközöket használják, milyen információkat osztanak meg velük, és mely szolgáltatások vezérlését engedik át nekik. Papernot szerint a biztonságos AI-jövő alapja a kiberbiztonság megerősítése, amely lehetővé teszi a rendszerek szélesebb és felelősebb alkalmazását.
Schwartz Reisman Institute: U of T researcher calls for independent testing of powerful AI models