A Lovable saját AWS-fiókban is futtatható lesz
A Lovable private previewban elindította a Deploy on AWS funkciót, amellyel az Enterprise ügyfelek saját AWS-fiókjukban futtathatják a Lovable-lel készített alkalmazásokat. Az alkalmazások, adataik és a kapcsolódó infrastruktúra egy, az ügyfél által felügyelt környezetben maradhatnak.
- A Deploy on AWS private previewban érhető el kiválasztott Enterprise-ügyfeleknek.
- Az alkalmazások és adataik az ügyfél saját AWS-fiókjában, dedikált VPC-ben futhatnak.
- A Lovable telepíti, kezeli és frissíti az AWS-környezet összetevőit.
- A fejlesztési felület, a projektelőzmények és az AI-modellkérések továbbra is a Lovable szolgáltatásában maradnak.
- A Deutsche Telekom már saját AWS-fiókjában futtat Lovable-alkalmazásokat.
Saját VPC-ben fut az alkalmazás
A Lovable közlése szerint az új megoldás azoknak a vállalatoknak szól, amelyek érzékeny adatokkal dolgoznak, vagy előírják, hogy minden éles munkaterhelés a saját fiókjukban fusson. A Deploy on AWS esetében az alkalmazás működéséhez szükséges elemek egy dedikált, az ügyfél AWS-fiókjában létrehozott virtuális privát felhőben, azaz VPC-ben kapnak helyet.
A Lovable adatkezelési síkja Amazon EKS-fürtön fut, ebbe beletartoznak az előnézeti homokozók is, amelyekben a fejlesztés közben készülnek a build-ek. A publikált alkalmazások statikus fájljai Amazon S3-ban, a dinamikus kérések pedig AWS Lambdán futnak. Az alkalmazás adatbázisa Amazon Aurora PostgreSQL, a fájlok tárolása szintén Amazon S3 segítségével történik.
A rendszerhez tartoznak továbbá az alkalmazásnaplók, a csatlakozási átjáró és az integrációk titkai. A belső rendszerek, például az adattárház vagy a CRM, VPC-peeringen keresztül érhetők el, így ezeknek nem kell kikerülniük a nyilvános internetre.
A Lovable kezeli az infrastruktúrát
A vállalat telepíti, kezeli és frissíti az AWS-fiókban futó összetevőket, így az ügyfél csapatának nem kell saját kezűleg üzemeltetnie ezeket. A beállításhoz egy adminisztrátor új Enterprise-munkaterületet hoz létre, majd kiválasztja az AWS-ben történő hosztolást.
A Lovable ezután CloudFormation-stacket készít az ügyfél fiókjához. A csapat áttekinti és futtatja ezt, a stack pedig létrehozza a VPC-t, a Lovable futtatójához szükséges EC2-példányt, valamint a jogosultságokat. A futtató ezt követően beállítja az EKS-fürtöt, az Aurora PostgreSQL-t, az S3-at és a többi szükséges szolgáltatást.
A Lovable szerint a futtató biztosítja a telepítés kezelését, miközben az ügyfél láthatja, mi történik a saját környezetében. A beállításhoz, a napi karbantartáshoz és a leszereléshez külön IAM-szerepköröket használ, a legkisebb szükséges jogosultság elvét követve. A futtató kizárólag a Lovable végpontjával kommunikál külső hosztként.
A fejlesztési munkafolyamat egy része a Lovable-nél marad
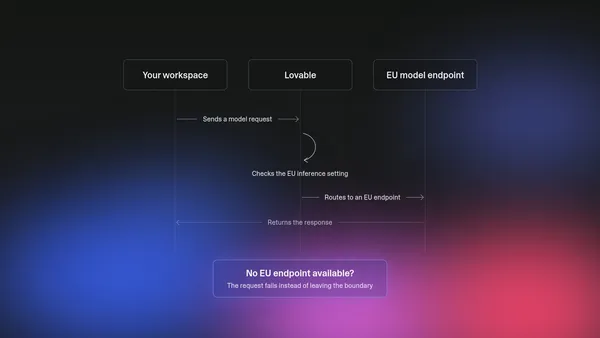
A kódolási és fejlesztési munka továbbra is a Lovable több bérlős szolgáltatásában zajlik. Itt marad a szerkesztő, az ügynök, a csevegés, a projektelőzmények, a munkaterület beállításai, az identitáskezelés és a számlázás. A fejlesztés során küldött AI-modellkéréseket szintén a Lovable AI-szolgáltatása dolgozza fel.
A hosztolás alapértelmezett lehetősége továbbra is a Lovable infrastruktúrája. A vállalat szerint sok szervezet a két megoldást párhuzamosan használhatja, például egy saját AWS-fiókban működő munkaterületet tarthat fenn az érzékeny adatokhoz, miközben a többi alkalmazást a Lovable-nél hosztolja.
Az ügyfél AWS-fiókjában lévő adatok a saját VPC-ben maradnak, az AWS titkosítási és hozzáférési szabályai alatt. A fiók és a Lovable között mTLS-sel titkosított alagút működik, bejövő kapcsolatot a Lovable nem igényel. A vállalat közlése szerint a csevegések és a projektelőzmények nyugalmi állapotban titkosítva vannak, a saját kulcs használatát választó adminisztrátorok pedig AWS KMS-kulcsot kapcsolhatnak a munkaterülethez, és bármikor visszavonhatják a Lovable hozzáférését.
Private previewban érhető el
A Deploy on AWS jelenleg kiválasztott Enterprise-ügyfelek számára, private previewban érhető el. A Lovable szerint egyes, a saját infrastruktúrájában történő hosztoláskor elérhető funkciók még hiányoznak, a teljes funkcióparitáson dolgoznak.
A Deutsche Telekom már októberben élesítette a megoldást, és saját AWS-fiókjában futtatja Lovable-alkalmazásait. A cég közleménye szerint az alkalmazások így belső adatokhoz kapcsolódhatnak, miközben a biztonsági csapat teljes rálátással rendelkezik a környezetre.
Az érdeklődő vállalatok a fiókmenedzserüknél jelezhetik csatlakozási szándékukat, vagy a [email protected] címen kérhetnek további információt. A Lovable azt javasolja, hogy a szervezetek először mérjék fel, milyen alkalmazásokat szeretnének felépíteni, és milyen szabályok vonatkoznak a futtatási környezetükre.
Lovable: Deploy your Lovable apps in your own AWS account