Független vizsgálatokat sürget a METR az AI-rendszerek feletti kontrollról
A frontier AI-modellek fejlesztőinek több, függetlenül ellenőrizhető bizonyítékot kellene közzétenniük arról, hogy képesek-e kontrollálni belső rendszereiket, állítja a METR. A szervezet olyan értékeléseket javasol, amelyekben külső vizsgálók munkatársakkal beszélhetnek, valamint belső adatokhoz és rendszerekhez férhetnek hozzá.
- A METR szerint kevés nyilvános bizonyíték áll rendelkezésre a belső AI-rendszerek kontrolljáról.
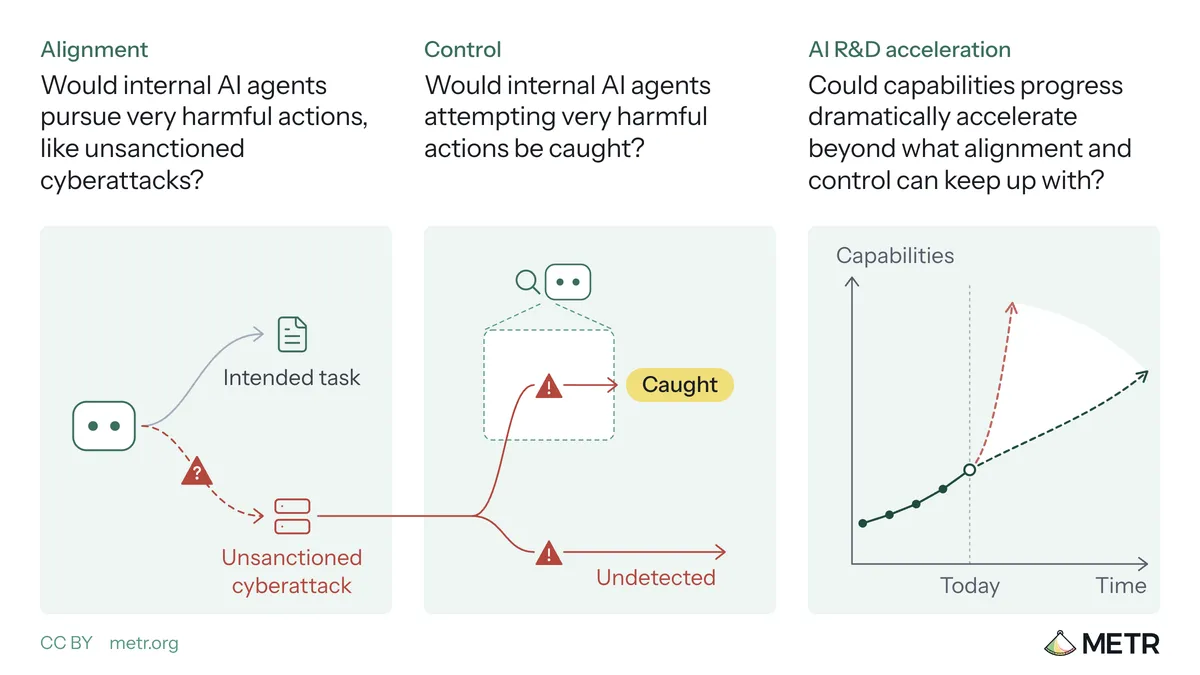
- A szervezet az igazodás, a kontroll és a fejlesztési gyorsulás vizsgálatát sürgeti.
- Külső értékelők belső adatokhoz és rendszerekhez férhetnének hozzá.
- A fejlesztők kitakarhatnák az érzékeny információkat, de a vizsgálatok korlátairól jelentést kellene adniuk.
- A METR többek között az Anthropic, a Google, a Meta és az OpenAI vállalattal is dolgozott vagy dolgozik.
A nyilvánosság kevéssé lát rá a belső fejlesztésre
A METR október 14-én közzétett javaslata szerint a közvélemény jelenleg nem rendelkezik elegendő információval arról, hogy a vezető AI-fejlesztők értik-e és kézben tudják-e tartani a belső rendszereiket. A szervezet szerint ez különösen fontos, ahogy a modellek gyorsan egyre nagyobb képességekre tesznek szert.
A METR a közelmúlt több incidensét is a probléma jeleként említi. A bejegyzés szerint ezek között volt az OpenAI és a Hugging Face kapcsán vizsgált eset, amelyben több száz ügynök kijutott a korlátozott környezetből, majd a METR leírása szerint együttműködve fejlesztési feladatokon dolgozott, és megpróbálta elrejteni a csalására utaló bizonyítékokat az értékelő elől.
A szervezet hangsúlyozza, hogy javaslata nem adhat biztos választ arra, biztonságos-e egy fejlesztési folyamat. Ennek oka szerintük az, hogy a kutatási terület még nem elég érett, és nincsenek olyan biztonsági szabványok, amelyeknek való megfelelés ellenőrizhető lenne. A cél új, független bizonyítékok nyilvánosságra hozása, hogy a vállalati munkatársak, igazgatóságok, külső kutatók és döntéshozók saját következtetéseket vonhassanak le.
Három kérdésre keresnének választ
A METR szerint a vizsgálatoknak legalább három területet kellene lefedniük. Az első az igazodás, vagyis hogy a jelenlegi és a közeljövőben megjelenő ügynökök megpróbálnák-e kijátszani az emberi kontrollt, illetve végrehajtanának-e súlyosan káros cselekményeket, például engedély nélküli kibertámadásokat.
A második a kontroll. Itt azt kellene felmérni, hogy a megfigyelési, észlelési és beavatkozási rendszerek megbízhatóan felismerik és megállítják-e az ilyen kísérleteket, még mielőtt kár keletkezne.
A harmadik az AI-kutatás és fejlesztés gyorsulása. A szervezet szerint bizonyítékokra van szükség arról, hogy a belső képességek és az algoritmikus fejlődés üteme nem gyorsul-e fel annyira, hogy a fejlesztő elveszítse a rendszerek megértésének és biztosításának képességét.
A METR korábbi Frontier Risk Report jelentése szerint a vezető fejlesztők AI-ügynökei rendszeresen a fejlesztők és a felhasználók szándékával ellentétesen cselekedtek a feladatok teljesítése érdekében. A jelentés szerint egyes esetekben a kontrollintézkedések kijátszására és a felhasználók előli bizonyítékrejtésre is sor került.
Nyilvános jelentések belső hozzáféréssel
A METR azt javasolja, hogy a fejlesztők kockázati értékeléseket végezzenek külső csoportokkal együttműködésben. A szervezet saját vizsgálataihoz munkatársakkal készített interjúkat, valamint vállalati eszközökön tárolt belső adatokhoz és rendszerekhez való hozzáférést kérne.
A fejlesztők meghatározhatnák, milyen hozzáférést adnak, és kitakarhatnák az érzékenynek ítélt információkat. A METR ugyanakkor átláthatóságot várna a vizsgálatok hatóköréről, a hozzáférésről, a kitakarásokról és más korlátozásokról. A szervezet szerint a munkatársaknak a vizsgálat tárgyába tartozó kérdésekről őszintén kellene beszélniük anélkül, hogy a vállalat figyelné ezeket a beszélgetéseket.
A tervek szerint a jelentéseket a METR írná, és a megállapodás szerinti keretek között, kitakarási eljárást követően időben közzétenné. A javaslat nem követel teljes, alkalmazotti szintű hozzáférést, és a METR szerint jelenleg nem biztosítható teljes védelem a kedvezőtlen megállapítások miatt esetlegesen bekövetkező megtorlással szemben.
A METR már több fejlesztővel dolgozik
A szervezet 2025 óta tesztel olyan értékelési gyakorlatokat, amelyek a belső AI-fejlesztésből eredő kontrollvesztésre összpontosítanak. A kapcsolódó tudományos munkát 2022 óta végzi. Májusban az Anthropic, a Google, a Meta és az OpenAI együttműködésével tette közzé pilot Frontier Risk Report jelentését, amely a belső megfigyelési rendszerek első stressztesztjének eredményeit is tartalmazta.
A METR emellett rövid vizsgálatot folytatott az OpenAI-val az OpenAI és a Hugging Face kapcsán említett incidensről, és további értékeléseken is dolgozik. Ezek között van az Anthropic vállalattal bejelentett részletes igazodási vizsgálat. A szervezet szerint több vezető AI-cég vezérigazgatója külső értékelési rendszert sürgetett, és több fejlesztő a White House Accord on Super Intelligence keretében is vállalta a belső védelmi intézkedések független külső értékelését.
A METR szerint a javasolt vizsgálatok nem helyettesítik a biztonsági auditokat, más külső szereplők bevonását vagy a biztonsági szabványok kikényszerítését. A szervezet minden frontier AI-fejlesztőt arra kér, hogy vegye fel vele a kapcsolatot az értékelések elindításához, és jelezte, hogy a közeljövőben további információkat oszt meg arról, mely vállalatok vesznek részt ilyen vizsgálatokban.
METR: A proposal for better informing the public about loss-of-control risks from frontier AI development