Az NVIDIA biztonságosabb infrastruktúrát kínál a frontier modellekhez
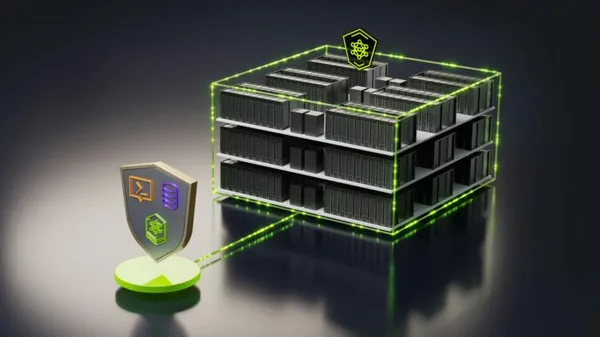
Az NVIDIA bemutatta a Confidential Bare Metal telepítési lehetőséget, amellyel a frontier modellek fejlesztői dedikált, külső infrastruktúrán futtathatnak érzékeny munkaterheléseket úgy, hogy közben megtartják az irányítást modelljeik és adataik felett. A vállalat új platformbiztonsági vezérlőket is bejelentett az átvitt adatok, a platformintegritás és a hardveres hozzáférés védelmére.
- Az NVIDIA bemutatta a Confidential Bare Metal telepítési lehetőséget.
- A megoldás dedikált, külső infrastruktúrán védi a modelleket és az adatokat.
- A Confidential Computing három módot kínál: Bare Metal, Containers és Virtual Machines.
- A Cohere és a Google Cloud is támogatja a technológia bővítését.
- A támogatás Grace Blackwell és Rubin rendszerekre is kiterjed.
Három telepítési mód egy biztonsági architektúrában
Az NVIDIA közlése szerint a Confidential Bare Metal a NVIDIA Confidential Computing része. A megoldás lehetővé teszi, hogy a frontier modellek fejlesztői érzékeny munkaterheléseket dedikált, harmadik fél által biztosított infrastruktúrán futtassanak. Közben saját kézben tarthatják a modelleket és az adatokat, valamint a teljes, egyedileg kialakított szoftveres környezetet is.
Ez a környezet magában foglalhatja a gazdagép és a platform infrastruktúrájához tartozó szoftvereket. A lehetőség NVIDIA gyorsított számítási infrastruktúráján érhető el külső felhőkben, neocloud-szolgáltatóknál és vállalati infrastruktúrákon. Az NVIDIA új biztonsági vezérlői védik az adatokat továbbítás közben, mérik a platform integritását, és hardverszinten korlátozzák a hozzáférést.
A Confidential Computing mostantól három telepítési lehetőséget fog össze. A Confidential Bare Metal közvetlenül a bare metal infrastruktúrához, a Confidential Containers Kubernetes-környezetekhez, a Confidential Virtual Machines pedig virtualizált környezetekhez készült. A szervezetek a saját bizalmi határaikhoz és működési követelményeikhez igazíthatják a választást.
A Cohere és a Google Cloud is támogatja a megoldást
A Confidential Bare Metal az NVIDIA szerint olyan szolgáltatók számára kínál utat, amelyek magas értékű, erős modell- és adatvédelmet igénylő munkaterheléseket szeretnének kiszolgálni. A bővülő ökoszisztéma több földrajzi, szuverenitási és üzemeltetési lehetőséget biztosíthat a képzés és a következtetés globális skálázásához.
A Cohere tervei szerint a Confidential Bare Metal bekerül a Cohere Model Vault szolgáltatásba. A vállalat a NVIDIA Confidential Computing megbízható végrehajtási környezeteivel közvetlenül a GPU-ra terjesztené ki a hardveralapú védelmet. Ez a modellek és az adatok védelmét célozza a memóriában, valamint az adatkapcsolatokon keresztül történő végrehajtás során.
Phil Blunsom, a Cohere technológiai igazgatója szerint a vállalat a NVIDIA megoldásával a hardveralapú védelmet közvetlenül a GPU-ra terjeszti ki, miközben a végrehajtás alatt védi az ügyféladatokat a memóriában és az összeköttetéseken keresztül.
A Google Cloud a Confidential Bare Metal támogatását az NVIDIA GB300 NVL72 rendszereire épülő A4X Max példányokra is kiterjeszti. Ezek nem virtualizált NVIDIA gyorsított számítást és kriptográfiai védelmet kombinálnak a tanítási adatok, valamint a modellek szellemi tulajdonának védelmére.
Bővül a támogatott NVIDIA-platformok köre
Az NVIDIA Confidential Computing hardveralapú elkülönítést és kriptográfiai tanúsítást használ a modellek és az adatok futtatás közbeni védelméhez. A támogatás most kiterjed a NVIDIA Grace Blackwell NVL72 rendszerekre is, így a technológia rackméretű NVL72-rendszereken is elérhető.
A vállalat emellett támogatja az x86-alapú NVIDIA HGX Rubin NVL8 és NVIDIA DGX Rubin NVL8 rendszereket. A közlemény szerint a Confidential Computing telepítéseit a CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale és Vultr támogatja.
A globális rendszerpartnerek között a Cisco, a Dell Technologies, a HPE, a Lenovo, a Supermicro és a Bull szerepel. Ezek a vállalatok NVIDIA-Certified Systems rendszerekkel támogatják a képességeket. A NVIDIA DSX OS pedig mindhárom Confidential Computing-módot támogatni fogja, így szoftveralapot adhat a felhőszolgáltatóknak bizalmas munkaterheléseket futtató AI-gyárak felépítéséhez és működtetéséhez.
Mit jelent ez a modellfejlesztőknek?
Az NVIDIA bejelentése a modellfejlesztők számára többféle infrastruktúra használatát teszi lehetővé a biztonsági követelmények megtartása mellett. A Confidential Bare Metal a külső szolgáltatók dedikált kapacitását kapcsolja össze azzal az igénnyel, hogy a fejlesztők saját szoftveres stackjüket, modelljeiket és adataikat ellenőrzésük alatt tartsák.
A támogatott hardverek, felhőszolgáltatók és rendszerpartnerek köre azt jelzi, hogy a megoldás a NVIDIA platformjának több rétegében jelenik meg. A vállalat 2026. október 21-i közlése szerint a Confidential Computing a Grace Blackwell és a Rubin rendszereken is terjeszkedik, miközben a NVIDIA DSX OS-szel az AI-infrastruktúra felhőszolgáltatói oldalát is célozza.
NVIDIA: NVIDIA Confidential Computing Expands, Enabling Frontier Model Builders to Securely Scale Across Global Infrastructure