NVIDIA és CrowdStrike: nyílt modellekkel tesztelték az agentikus kibervédelmet
Az NVIDIA Developer 2026. szeptember 1-jén közölt beszámolója szerint az NVIDIA és a CrowdStrike egy agentikus támadó-védő kiberbiztonsági rendszert értékelt. A rendszer Nemotron nyílt modelleket, CrowdStrike Falcon telemetriát és specializált agent harness megoldásokat kapcsolt össze egy izolált tesztkörnyezetben.
- Az NVIDIA és a CrowdStrike izolált, NVIDIA infrastruktúrán modellezett környezetben értékelt agentikus támadó-védő rendszert.
- A defenzív konfigurációban Nemotron 3 Ultra orchestrált, egy testre szabott Nemotron 3 Super pedig detektálásokat generált és javított.
- A validációs harness sémaismereti bázist, telemetriaalapú megalapozást, lintinget, visszajátszást és független felülvizsgálatot használt.
- A visszatesztelésben az optimalizált nyílt modellpipeline 41,9% átlagos detektálási arányt ért el hat munkamenetben.
- Nyolc korábban nem látott támadásnál a nyílt modell detektálásainak 45%-a általánosított, a frontier rendszeré 29%.
Zárt visszacsatolási kör támadás és védekezés között
Az NVIDIA beszámolója szerint a kiberbiztonságban használt agentikus rendszerek már képesek összetett célok koordinált követésére, de sok megoldás továbbra is meglévő riasztásokra, előre definiált munkafolyamatokra és ismert támadási mintákra épül. A cikk szerint a nehezebb feladat annak feltárása, hogy mit nem vesz észre a védelem, majd ezekből a hiányosságokból megbízható lefedettség építése.
Az NVIDIA és a CrowdStrike ezért egy olyan támadó-védő rendszert vizsgált, amely egy folyamatos, zárt visszacsatolási körben kapcsolja össze az offenzív és defenzív tevékenységeket. A teszt izolált környezetben futott, amelyet az NVIDIA gyorsított számítási infrastruktúrája alapján modelleztek. A defenzív oldalon kiberbiztonságra testre szabott NVIDIA Nemotron modellek működtek a CrowdStrike SafeMind agentikus kiberbiztonsági rendszerében.
A hagyományos red team és blue team gyakorlatoknál a folyamat több kézi átadáson alapul: a támadó csapat végrehajtja a támadást, a védelmi oldal elemzi a telemetriát, a detektálási mérnökök frissítik a szabályokat, majd újratesztelnek. Az NVIDIA leírása szerint az agentikus rendszer ezt ismételhető, gépi sebességű folyamattá alakítja egy reprezentatív, izolált környezeten belül.
Így épült fel a tesztelt munkafolyamat
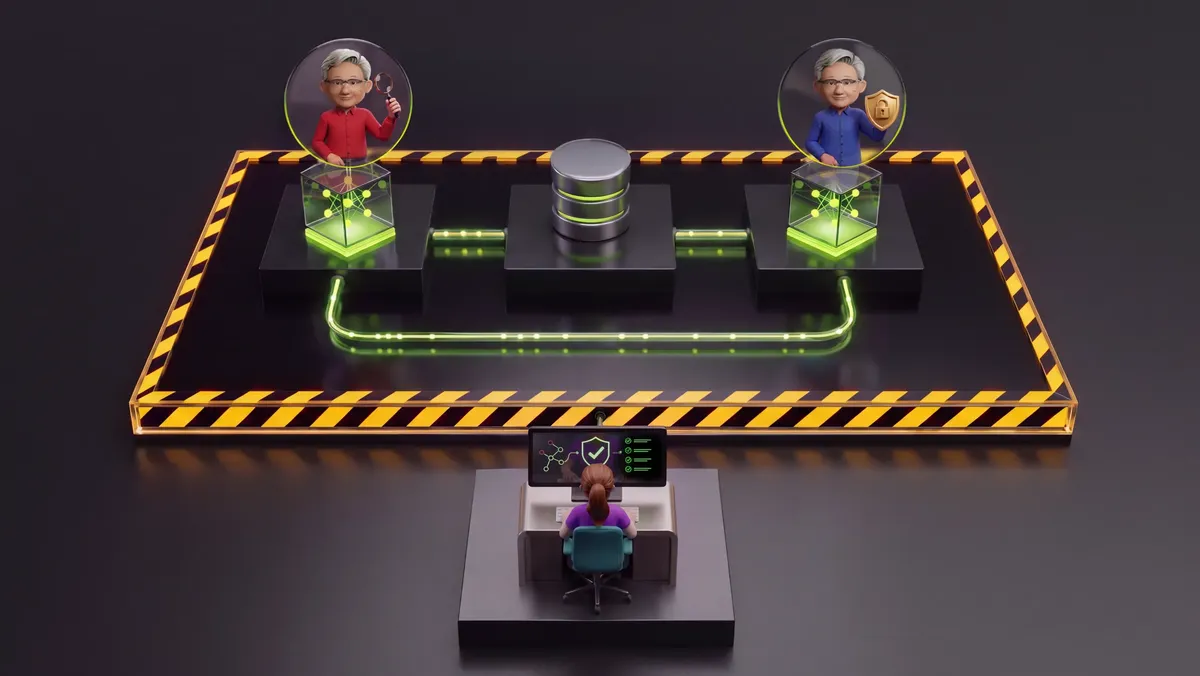
A munkafolyamat négy összekapcsolt szakaszból állt. Először a red-agent harness egy fenyegetésalapú célból kiindulva kiválasztott és végrehajtott egy támadási útvonalat a reprezentatív környezetben. A rendszer rögzítette az akciók lépéseit, miközben a CrowdStrike Falcon végponti szenzorai begyűjtötték a kapcsolódó telemetriát.
Ezután a blue-agent harness megkapta az akciónaplót, a szenzortelemetriát és a tágabb támadási kontextust. A rendelkezésre álló adatforrásokról szóló információk és a CrowdStrike detektálástervezési szakértelme alapján azt vizsgálta, hogy az eseménysor mely részei rekonstruálhatók, mely meglévő detektálások léptek működésbe, és hol maradt láthatósági vagy észlelési rés.
A harmadik lépésben a blue-agent harness jelölt detektálásokat készített. Ezeket egy validációs harness ellenőrizte, visszatesztelte a rögzített telemetrián, a hibás jelölteket javításra visszaküldte, az érvényes detektálásokat pedig továbbította a detektálómotornak. Végül egy függetlenül inicializált támadás újratesztelte ugyanazt a célt. A detektálási és riasztási kontextus visszakerült a red-agent harnesshez, amely alternatív támadási vagy elkerülési útvonalakat keresett.
Az NVIDIA szerint a ciklus célja az volt, hogy minden körben erősödjön a védelmi lefedettség, miközben a támadó oldal teljes ismerettel próbál nehezebb utat találni. A folyamat addig folytatódik, amíg a modellezett környezetben nem marad további járható út.
Nemotron 3 Ultra és testre szabott Nemotron 3 Super a védelemben
Az értékelt nyílt modellkonfigurációban a Nemotron 3 Ultra végezte a defenzív orchestrációt, míg egy finomhangolt Nemotron 3 Super a detektálások generálásáért felelt. Az NVIDIA összefoglalója szerint a post-trained Nemotron 3 Super behatárolt szakértőként működött a detektálások előállításában és javításában. A tréninghez NVIDIA NeMo Gym és NVIDIA NeMo RL eszközöket használtak, ellenőrizhető jutalmakkal végzett megerősítéses tanuláshoz.
A defenzív harness hat mechanizmust kapcsolt össze. Az első egy sémaismereti bázis volt, amely lehetővé tette a támogatott Falcon szenzorsémák, mezők és lekérdezési szintaxis áttekintését, így csökkentette a kitalált mezők és érvénytelen lekérdezések kockázatát. A második a telemetriaalapú megalapozás volt: a red-agent nyomai, a Falcon telemetria és a támadási kontextus a ténylegesen megfigyelt eseményekhez kötötték a munkafolyamatot.
A harmadik elem a specializált detektálásírás volt, amelyben a testre szabott Nemotron 3 Super a hosszabb orchestrációs kontextustól elkülönítve kapta meg a generálási és javítási feladatot. Ezt követte az automatikus artifact linting, amely kiszűrte a szintaktikai hibákat, a nem támogatott mezőket, valamint azokat a detektálásokat, amelyek konkrét IP-címekhez, hosztokhoz, felhasználókhoz vagy alhálózatokhoz kötődtek.
Az ötödik mechanizmus a detection replay volt: minden jelöltet visszajátszottak a rögzített támadási telemetrián, és azokat, amelyek nem adtak találatot, javításra visszaküldték. A hatodik egy független felülvizsgálat volt, ahol külön, friss kontextussal dolgozó bíró értékelte a detektálások viselkedésbeli illeszkedését, robusztusságát és a több jel megfelelő használatát.
Mért eredmények a visszatesztelésben és a live-fire próbában
Az NVIDIA által közölt visszatesztelés szerint az optimalizált nyílt modellpipeline hat munkamenet átlagában 41,9% detektálási arányt ért el. Ez 2,5-szeres javulás volt az alapértelmezett harnesshez képest, amelyben csak Nemotron 3 Ultra szerepelt.
A live-fire tesztben nyolc korábban nem látott támadással szemben vizsgálták az általánosítást. A közölt adatok alapján a nyílt modell detektálásainak 45%-a általánosított, míg a frontier rendszer esetében ez az arány 29% volt. Három nyílt detektálás kapott gold minősítést, és ezek lefedték mind a nyolc támadást. A forrás szerint a frontier detektálások közül egy sem ért el gold státuszt.
A CrowdStrike saját belső értékeléseire hivatkozva azt állította, hogy Blue Solano defenzív modellje pontosabb volt a tesztelt vezető proprietáris frontier modellnél, 99%-kal alacsonyabb költség mellett. Mivel ez a CrowdStrike állítása, az eredményt a cég belső értékeléseinek keretében érdemes értelmezni.
Mit jelenthet ez a biztonsági csapatoknak
A bejelentés fő tanulsága, hogy az NVIDIA és a CrowdStrike szerint a nyílt modellek, a környezetből származó telemetria és a szigorú validáció együtt képesek automatizálni a támadás, detektálás, visszatesztelés és javítás ciklusának jelentős részét. A hangsúly a forrás alapján a mérhető eseményeken volt: a támadási útvonalakat akciónyomokkal és szenzortelemetriával értékelték, nem az agent saját állításaival.
A felhasználói és piaci jelentőség abból vezethető le, hogy a rendszer nem X, hanem Y: nem egyszerűen meglévő riasztásokra támaszkodó munkafolyamatként jelent meg, hanem olyan validációközpontú körként, amely új támadási útvonalakból hoz létre és tesztel detektálásokat. Az NVIDIA a következő lépések között a Nemotron 3 specializált agentekhez való testreszabását és értékelését, a NeMo Megatron Bridge modellintegrációs képességeinek áttekintését, a NeMo Gym használatát generált lekérdezések realisztikus környezetben való validálására, valamint a NeMo RL alkalmazását említi ellenőrizhető eredményeken alapuló modellfrissítéshez.
NVIDIA Developer: Building an Adaptive Agentic Cybersecurity System with NVIDIA Nemotron