Nyílt forrású AI-védelmi szövetséget indít az NVIDIA és több iparági szereplő
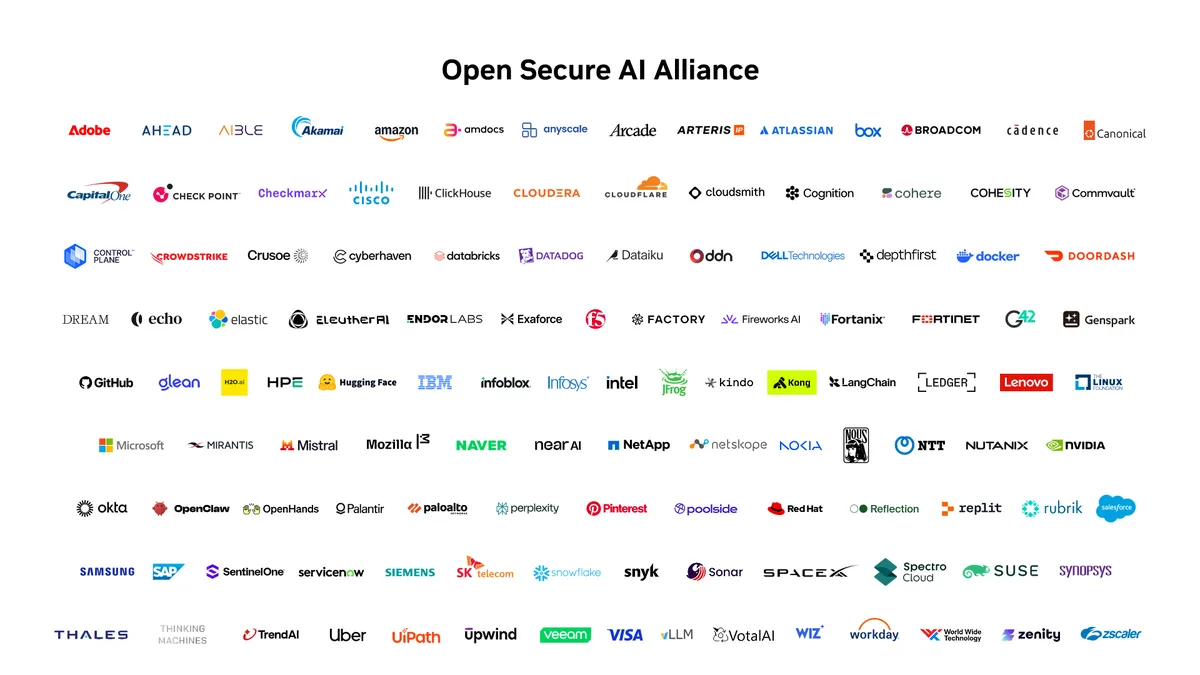
Open Secure AI Alliance néven nyílt AI-biztonsági együttműködést indított az NVIDIA, több technológiai vállalat és nyílt forráskódú szervezet. A kezdeményezés célja, hogy nyílt modellekkel, eszközökkel és módszerekkel javítsa az AI-rendszerek védelmét.
- Open Secure AI Alliance néven nyílt AI-biztonsági szövetség alakult.
- Az induló partnerek között az NVIDIA, a Microsoft, az IBM, a Linux Foundation és a Hugging Face is szerepel.
- A kezdeményezés nyílt modellek, keretrendszerek és biztonsági eszközök fejlesztését támogatja.
- Az NVIDIA szerint a védőknek zárt és nyílt modellekhez egyaránt hozzá kell férniük.
- A szövetség nyílt védelmi infrastruktúra mellett érvel az AI szabályozásában.
Széles iparági koalíció alakult
Az NVIDIA július 27-i közleménye szerint az Open Secure AI Alliance az iparág több területéről gyűjtött össze alapító partnereket. A felsorolásban felhőszolgáltatók, kiberbiztonsági cégek, vállalati szoftverfejlesztők, nyílt forráskódú alapítványok és AI-kutatással foglalkozó szervezetek szerepelnek.
Az induló partnerek között van többek között az NVIDIA, az Adobe, az Amazon, az IBM, a Microsoft, a Google-höz nem kapcsolódó Hugging Face, a Linux Foundation, a Mistral, a Mozilla, a Red Hat, a Salesforce, a Siemens, a SpaceXAI, a TrendAI, a vLLM és a Zscaler. A szövetség olyan nyílt technológiák, eljárások és eszközök fejlesztését, illetve megosztását tervezi, amelyek az AI-korszakban futó szoftvereket és ügynököket védik.
A kezdeményezés a Linux Foundation Akrites kezdeményezésének vezető szerepére és az OpenSSF közösség munkájára épít. A közlemény szerint a résztvevők a sérülékenységek javításán és közzétételén dolgoznak majd nyílt technológiák használatával.
Miért tartják fontosnak a nyílt AI-eszközöket?
Az NVIDIA álláspontja szerint a kiberbiztonságban a nyílt modellek és az úgynevezett harnessök, vagyis az AI-ügynököket működtető keretrendszerek azért fontosak, mert a védelmi képességeket több szereplő számára hozzáférhetővé teszik. A védők így megvizsgálhatják, módosíthatják és saját infrastruktúrájukon futtathatják ezeket a rendszereket.
A vállalat szerint a nyílt megoldások növelik az átláthatóságot, lehetővé teszik az adatok védelme melletti kiberbiztonsági munkát, valamint testre szabható és helyi ellenőrzést kínálnak. Az NVIDIA úgy látja, hogy a nyílt rendszerek a zárt, élvonalbeli modelleket kiegészítve segíthetnek elkerülni az egyetlen szolgáltatótól vagy egyetlen hibaponttól való függést.
A közlemény a Hugging Face-nél történt közelmúltbeli biztonsági incidenst is példaként említi. Az NVIDIA beszámolója szerint a zárt AI-eszközök nem tudtak különbséget tenni a támadók és a védekező szakemberek között, ezért blokkolták a szükséges kriminalisztikai elemzést. A Hugging Face saját infrastruktúráján futtatott egy nyílt súlyú GLM 5.2 modellt, amely több mint 17 000 művelet elemzésében és a behatolás megfékezésében segített.
Nyílt keretrendszerek és biztonsági eszközök
Az NVIDIA saját hozzájárulásként nyílt modelleket, modellparamétereket, adatokat és új, ügynöki keretrendszerekkel kapcsolatos kutatást ajánlott fel. A vállalat NVIDIA Labs Object-Oriented Agent, röviden NOOA nevű, GitHubon elérhető nyílt forráskódú projektje az AI-biztonsági képességek hozzáférhetőbbé tételét célozza.
A NOOA kutatási keretrendszerével az ügynöki keretrendszerek szorosabban kapcsolódhatnak a modellekhez. Ez az NVIDIA szerint megkönnyíti az ügynöki viselkedés tesztelését, nyomon követését, auditálását és irányítását.
A szövetség résztvevői egy teljes, nyílt védelmi technológiai rétegen dolgoznak, amely az identitáskezeléstől és az elkülönítéstől a biztonságos modellformátumokon, a többmodelles vizsgálaton és a biztonságos kódolási munkafolyamatokon át terjed.
Az NVIDIA több konkrét projektet is kiemel. A HPE a SPIFFE és SPIRE szabványain dolgozik, amelyek kriptográfiailag ellenőrizhetővé tehetik az AI-ügynököket és szolgáltatásokat. A Hugging Face a Safetensors modellformátumot ajánlotta fel a PyTorch Foundation számára. Az IBM és a Red Hat Lightwell rendszere digitálisan aláírt javításokkal erősíti a nyílt forráskódú ellátási lánc védelmét. A Microsoft MDASH nevű keretrendszere több, specializált AI-ügynököt hangol össze a kihasználható hibák felderítésére, megvitatására és bizonyítására.
Az NVIDIA a szabályozás irányát is befolyásolná
A kezdeményezés a döntéshozóknak és szabályozóknak is üzenetet küld. Az NVIDIA szerint a nyílt modelleket, ügynöki keretrendszereket és biztonsági eszközöket védelmi erőforrásként kell kezelni az AI- és kiberbiztonsági szabályozásban.
A vállalat úgy véli, hogy a nyílt, élvonalbeli AI-rendszerek általános korlátozása gyengítené a védekezési kapacitást, és a hatalmat, a függőséget, valamint a sérülékenységet néhány zárt szolgáltató kezében koncentrálná. A szövetség ezért közös, nyílt védelmi infrastruktúra létrehozását sürgeti, többek között adatbázisokkal, értékelési keretrendszerekkel, támadásszimulátorokkal és vörös csapatos tesztelési eszközökkel.
A közlemény elismeri, hogy a nyílt modellek visszaélésre is használhatók, például a védelmi korlátok gyengítésére vagy kibertámadások támogatására. Az NVIDIA szerint ezeket a kockázatokat erős védelmi intézkedésekkel, egyértelmű szabályokkal, szigorú értékeléssel és gyors javításokkal kell kezelni. A szövetség célja, hogy a védelmi szakemberek zárt és nyílt modelleket egyaránt használhassanak, az adott feladathoz megfelelő rendszer kiválasztásával.