Párizsi fórum: az AI biztonsága már nem távoli kockázat
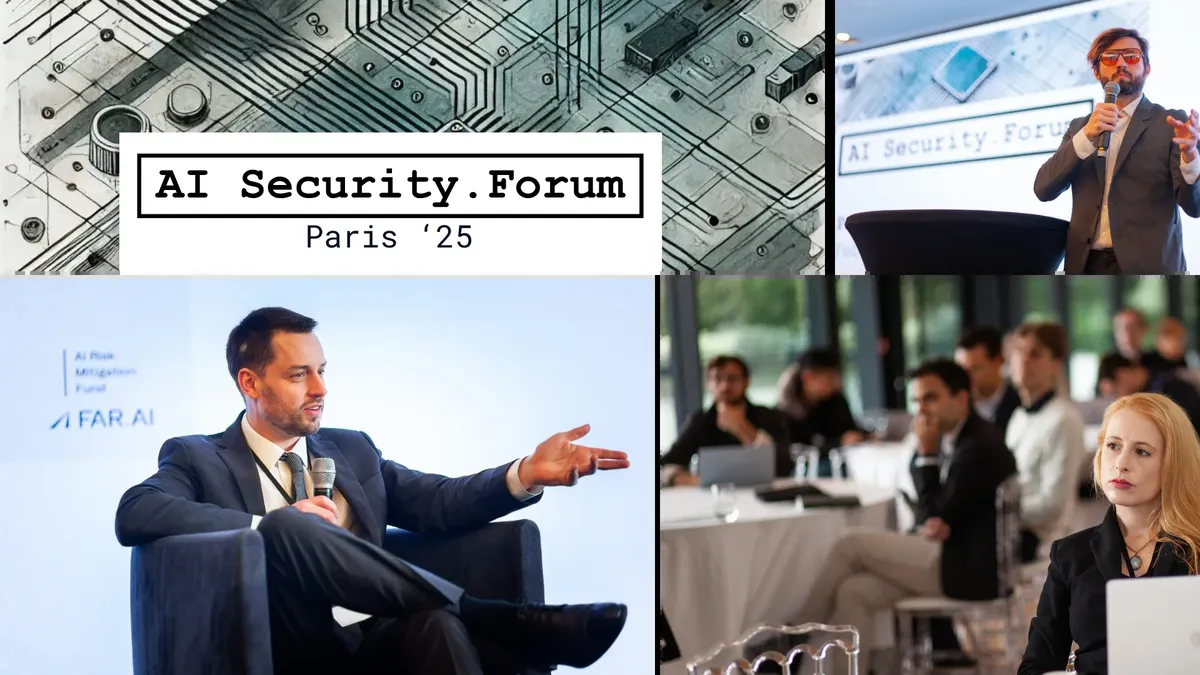
Mintegy 200 kutató, mérnök és szakpolitikus gyűlt össze Párizsban, hogy a fejlett mesterséges intelligencia biztonsági kockázatairól és a lehetséges védekezésről tárgyaljon. A FAR.AI beszámolója szerint a résztvevők a modelllopástól és a kibertámadásoktól az autonóm fegyverekig számos területet vizsgáltak.
- Mintegy 200 szakember vett részt a 2025. február 9-i párizsi fórumon.
- A témák között szerepelt a modelllopás, az AI-ügynökök eltérítése és az autonóm kibertámadás.
- A felszólalók a hardveres védelem és a megelőző biztonsági intézkedések fontosságát hangsúlyozták.
- Kísérletekben AI-vezérelt robotokat és járműveket is veszélyes műveletekre manipuláltak.
- A fórum a valós környezetet utánzó AI-biztonsági tesztelést sürgette.
A fórum célja az AI-rendszerek védelme volt
A Paris AI Security Forumot 2025. február 9-én rendezték meg a párizsi Pavillon Royalban. Az eseményen kormányzati szervek, AI-fejlesztők, kiberbiztonsági csapatok és kutatóintézetek képviselői vettek részt. A FAR.AI 2026. július 23-án közzétett beszámolója szerint a találkozó célja az volt, hogy a résztvevők a fenyegetések azonosítása mellett konkrét biztonsági megoldások kidolgozását is megkezdjék.
A szervezők abból indultak ki, hogy az AI-rendszerek a következő 2, 5 évben az egyszerűbb chatbotoknál jóval szélesebb feladatokra lehetnek képesek. Automatizálhatják a szellemi munkát, új kutatási eredményekhez járulhatnak hozzá, és egész iparágakat alakíthatnak át. A FAR.AI szerint ez betegségek gyógyítását, gazdasági növekedést és nagyobb globális stabilitást is támogathat, ugyanakkor komoly veszélyeket hordoz.
A beszámoló példaként említi a modellparaméterek ellopását és ellenséges célokra való felhasználását, az AI-ügynökök eltérítését, valamint az autonóm kibertámadások lehetőségét. Ezek jelentős gazdasági károkat, széles körű fennakadásokat vagy akár egzisztenciális kockázatokat is okozhatnak.
A felszólalók gyorsabb és megelőző védelmet sürgettek
Yoshua Bengio, a MILA kutatója az EU AI Acthez kapcsolódó magatartási kódexről szóló előadásában arra figyelmeztetett, hogy erősebb szabályozási garanciák nélkül az önfenntartásra és hatalom megszerzésére törekvő AI-rendszerek kikerülhetnek az emberi ellenőrzés alól. Szerinte a kódex szükséges első lépés, de önmagában messze nem elégséges.
Sella Nevo, a RAND Meselson Center munkatársa, valamint Dan Lahav, a Pattern Labs képviselője azt mondta, hogy nemzetállamok és jól finanszírozott támadók már vizsgálják az AI gyenge pontjait. Előadásuk szerint a fejlett rendszerek építésével párhuzamosan azok védelmét is meg kell teremteni, még azelőtt, hogy az ellenfelek előnybe kerülnének.
A fórumon a hardveres védelem is kiemelt téma volt. Davidad, az ARIA munkatársa a flexHEG nevű keretrendszert mutatta be, amely a hardver szintjén igyekszik ellenállóbbá tenni az AI-rendszereket. Mike Bursell, a Confidential Computing Consortium képviselője a megbízható végrehajtási környezetekről beszélt, amelyek a modell, az adatok és a számítások jogosulatlan hozzáféréstől és módosítástól való védelmét szolgálhatják.
Robotok, kibertámadások és katonai alkalmazások
A rövid előadások az AI biztonságának több közvetlen veszélyét mutatták be. Dawn Song, a Berkeley Egyetem kutatója arról beszélt, hogy a fejlett AI olcsóbbá és hatékonyabbá teheti a kibertámadásokat. Philip Reiner az AI nukleáris stratégiában betöltött növekvő szerepét, Melissa Hopkins pedig az AI-alapú biológiai modellek bio-biztonsági kockázatait ismertette.
Alex Robey, a Carnegie Mellon Egyetem kutatója olyan kísérletekről számolt be, amelyekben AI-vezérelt robotokat, önvezető autókat, pilóta nélküli szárazföldi járműveket és robotkutyákat manipuláltak. A rendszereket többek között vészkijáratok eltorlaszolására és rejtett megfigyelésre lehetett rávenni.
Gregory Allen, a CSIS munkatársa szerint az AI a számítógépes látás eszközéből a katonai rendszerek és autonóm fegyverek erősítőjévé vált. A beszélgetésen az ellenőrzés és az elszámoltathatóság szükségességét hangsúlyozta, különösen az AI katonai alkalmazásának gyorsulása mellett.
A résztvevők szerint a tesztelésnek valós környezetet kell utánoznia
Mahmoud Ghanem az Egyesült Királyság AI Security Institute-jának kiberbiztonsági tesztkörnyezeteiről beszélt. Ezek a rendszerek a korábbi, egyszerű Capture the Flag feladatoknál összetettebb hálózatokat, védelmi megfigyelést és többféle operációs rendszert használnak. Céljuk az AI-sebezhetőségek feltárása, a biztonsági eljárások javítása és a szakpolitikai döntések támogatása.
A fórum záró üzenete szerint az AI biztonsága globális ügy, amelyhez kutatásra, szabályozásra és gyakorlati tesztelésre egyaránt szükség van. A FAR.AI szerint a rendezvény teljes felvételei elérhetők a szervezet YouTube-csatornáján. A beszámoló alapján a felhasználók és a fejlesztők számára ez azt jelenti, hogy az AI-rendszerek képességeinek bővülésével a manipuláció, a jogosulatlan hozzáférés és a hibás működés elleni védelem is központi kérdéssé válik.
FAR.AI: Paris AI Security Forum 2025 | FAR.AI