RBAC-alapú hozzáférés-kezelést kapott a LangSmith
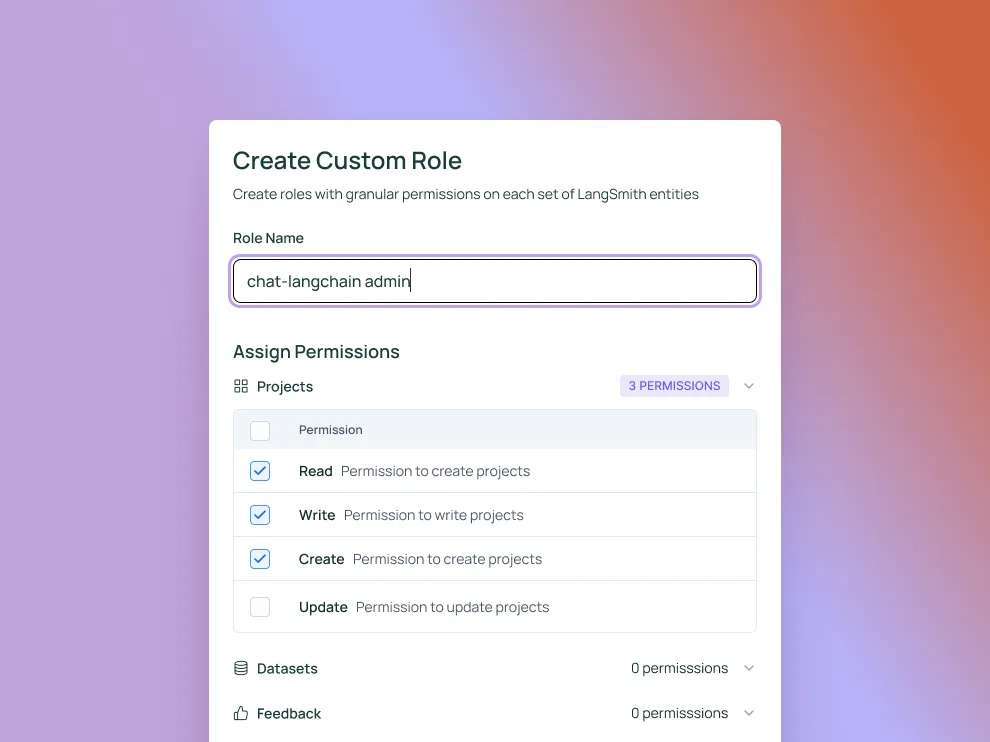
Új hozzáférés-kezelési funkciókat vezetett be a LangSmith, köztük a szerepköralapú hozzáférés-kezelést és a részletesen szabályozható egyéni szerepköröket. A frissítés a nagyobb mérnöki csapatok erőforrás-hozzáférésének kezelését célozza.
- A LangSmith RBAC-funkciója jelenleg az Enterprise csomaghoz érhető el.
- Az alapértelmezett szerepkörök az Admin, a Viewer és az Editor.
- A rendszergazdák egyéni, részletes jogosultságú szerepköröket hozhatnak létre.
- A személyes hozzáférési tokenek a felhasználó jogosultságait öröklik.
- A Service Key kulcsokat csak munkaterületi rendszergazdák hozhatnak létre.
Három beépített szerepkör és egyéni jogosultságok
A LangChain 2024. május 8-án közzétett bejelentése szerint a LangSmith vállalati felhasználói új hozzáférés-kezelési lehetőségeket kaptak. Ezek közé tartozik a Role Based Access Control, vagyis az RBAC, amelynek segítségével a rendszergazdák szerepköröket rendelhetnek a munkaterületen vagy a szervezeten belüli felhasználókhoz.
Az RBAC jelenleg csak az Enterprise csomagot használó csapatok számára érhető el. A szerepkörök jogosultságok csoportját jelentik. Alapértelmezés szerint három beépített rendszerbeli szerepkör áll rendelkezésre: az Admin teljes hozzáférést kap a munkaterület vagy a szervezet összes erőforrásához, a Viewer csak olvasási jogosultsággal rendelkezik, az Editor pedig minden jogosultságot megkap a munkaterület kezelését kivéve.
Az Editor szerepkörrel rendelkező felhasználók így nem adhatnak hozzá vagy távolíthatnak el felhasználókat, nem módosíthatják a szerepköröket, és nem konfigurálhatnak szolgáltatási kulcsokat. A rendszergazdák emellett egyéni szerepköröket is létrehozhatnak és szerkeszthetnek, az egyes LangSmith-entitásokhoz pedig részletes jogosultságokat állíthatnak be.
A munkaterületek elkülönítik az erőforrásokat
A frissítés része a munkaterületek bevezetése is. A LangSmithben a munkaterület logikailag csoportosítja egy szervezeten belül a felhasználókat és az erőforrásokat. Ez egy újabb elkülönítési szintet ad a projektek és a szervezet közé, így a rendszergazdák a releváns erőforrásokat a megfelelő felhasználókhoz rendelhetik.
A LangChain szerint a részletes jogosultságok csökkenthetik annak kockázatát, hogy a felhasználók a munkájukhoz szükségesnél több erőforrást érjenek el. A vállalat megfogalmazása alapján a cél az, hogy mindenki csak a feladatai elvégzéséhez szükséges engedélyeket kapja meg, miközben a kritikus műveletek hozzáférése korlátozható.
Kétféle API-kulcs a felhasználóknak és a szolgáltatásoknak
A hozzáférés-kezelés támogatására a LangSmithben kétféle API-kulcs érhető el: Personal Access Token és Service Key. Személyes hozzáférési tokent minden felhasználó létrehozhat. Ezek a tokenek a létrehozó felhasználóhoz kapcsolódnak, és ugyanazokkal a jogosultságokkal rendelkeznek, mint az adott felhasználó.
Ha egy felhasználót törölnek a szervezetből, a hozzá tartozó személyes hozzáférési tokeneket is törlik. A LangChain ezeket elsősorban olyan felhasználóknak szánja, akik a LangSmith API-ján keresztül szeretnének hozzáférni a szolgáltatáshoz. A vállalat szerint ez azok számára is lehetővé teszi az API használatát, akik nem konfigurálhatnak szolgáltatási kulcsokat.
A Service Key szolgáltatási identitásként működik, és rendszergazdai jogosultságokat kap. Ezeket olyan szolgáltatások használhatják, amelyek a LangSmith API-jával kommunikálnak. Szolgáltatási kulcsot csak munkaterületi rendszergazdák hozhatnak létre. Mivel a kulcsok egy szolgáltatáshoz kapcsolódnak, a felhasználók szervezeti változásai, például a távozásuk, nem érintik őket. A LangChain jelezte, hogy a további jogosultság-konfiguráció később érkezik.
A korábbi, ls__ előtagú API-kulcsokat szolgáltatási kulcsokká migrálták. A támogatásukat 2024. július 1-jén megszüntették. A LangChain dokumentációt biztosít az RBAC és az új API-kulcsok használatának megkezdéséhez.
LangChain: Role Based Access Control (RBAC) for LangSmith