A Wiz vezető lett a Forrester proaktív biztonsági platformokról szóló értékelésében
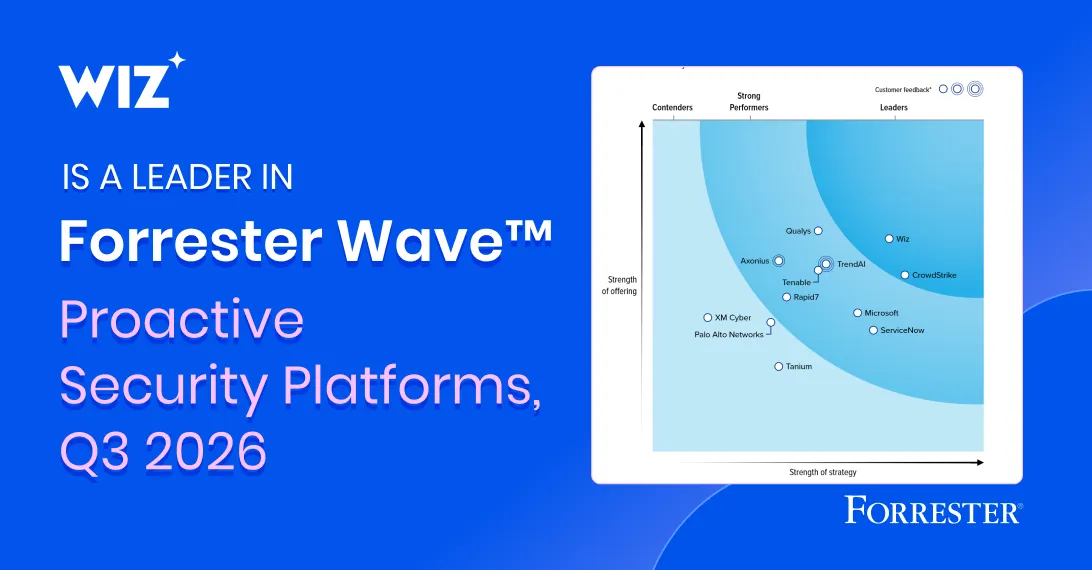
A Wiz vezető minősítést kapott a The Forrester Wave: Proactive Security Platforms, Q3 2026 értékelésében. A vállalat szerint nyolc vizsgálati szempontban érte el a legmagasabb, 5,0 pontot az 5,0-ból.
- A Wiz vezető minősítést kapott a Forrester Wave 2026-os értékelésében.
- Nyolc szempontban 5,0 pontot ért el az 5,0-ból.
- A Wiz Security Graph a felhőt, a kódot, az AI-munkaterheléseket, a SaaS-t és a hibrid infrastruktúrát is lefedi.
- Az Exposure Management Dashboard a CTEM öt lépését támogatja.
- A Red, Blue és Green Agent a kockázatok vizsgálatát, korrelációját és javítását segíti.
Nyolc kategóriában kapott maximális pontszámot
A Wiz szeptember 24-i közleménye szerint a Forrester 21 szempont alapján értékelte a proaktív biztonsági szolgáltatók mezőnyét. A Wiz vezető besorolást kapott, és nyolc kritériumban érte el a lehetséges legmagasabb, 5,0 pontos eredményt.
A maximális pontszámot a jelenlegi kínálat kategóriájában a felhő láthatósága és kitettsége, az alkalmazások láthatósága és kitettsége, a kitettségek érvényesítése, a biztonsági kontrollok, a helyreállítás támogatása és a döntéstámogatás, valamint a platform egységessége alapján kapta. A stratégiai kategóriában az innováció és az ütemterv is 5,0 pontot ért el.
A Wiz közlése szerint egyedüli értékelt szállítóként kapott maximális pontszámot a felhő és alkalmazások láthatósága, valamint a helyreállítás támogatása és a döntéstámogatás területén is.
Egy platformon kezelnék a különböző kockázatokat
A vállalat állítása szerint a hagyományos, elkülönült sérülékenységvizsgálók, riasztási sorok és különálló biztonsági eszközök nem adnak elegendő összefüggést arról, hogy mely kitettségek hoznak létre valóban kihasználható támadási útvonalakat. A Wiz erre a folyamatos fenyegetettségi kitettségkezelést, angolul Continuous Threat Exposure Managementet, CTEM-et kínálja megközelítésként.
A Wiz Security Graph a közlemény szerint a felhőt, a kódot, a mesterségesintelligencia-munkaterheléseket, a SaaS-alkalmazásokat és a helyszíni, hibrid infrastruktúrát is lefedi. A platform ügynök nélküli vizsgálatot, munkaterhelési érzékelőket és natív integrációkat használhat többek között IaaS-, PaaS-, konténeres, kódtáras, API-, SaaS- és helyszíni környezetekben.
A Wiz Unified Vulnerability Management a vállalat szerint külső biztonsági eszközök, például helyszíni sérülékenységvizsgálók és SAST, illetve DAST-eszközök eredményeit is képes összegyűjteni. A Wiz ASM és a Red Agent külső kitettségeket fedez fel, illetve támadásokat szimulál annak ellenőrzésére, hogy a kockázatok elérhetők és kihasználhatók-e.
CTEM és ügynöki mesterséges intelligencia
A Wiz új Exposure Management Dashboard felülete a CTEM öt lépését támogatja. Ezek a teljes környezet feltérképezése, a kockázatok folyamatos felfedezése, a kockázatok rangsorolása, a kihasználhatóság ellenőrzése és a helyreállítás. A vállalat szerint a rendszer a többfelhős környezeteket, kódtárakat, helyszíni szervereket, AI-modelleket, SaaS-alkalmazásokat és identitásszolgáltatókat is számításba veszi.
A közlemény szerint a Red Agent többfelhős támadási láncokat vizsgál. A Blue Agent a futásidejű telemetriát kapcsolja össze a vizsgálati munkafolyamatokkal, míg a Green Agent a kódhoz, az infrastruktúra kódjához vagy a konténerképekhez vezeti vissza a kockázatokat, azonosítja a felelőst, és javítási kódot vagy pull requestet adhat.
A Forrester Wizről szóló profilja szerint a platform azoknak a szervezeteknek lehet megfelelő, amelyek felhőközpontú proaktív biztonsági megoldást keresnek grafonalapú összefüggésekkel, a kódtól a felhőig terjedő láthatósággal és gyors innovációval. A Wiz közlése szerint a Google felvásárlásának 2026 márciusi lezárása után is nyitott, többfelhős és ügyfélközpontú kíván maradni.