AI által feltárt hibák erősítik a „hackapokalipszis” miatti félelmeket
Az elmúlt hetekben szokatlanul sok súlyos kiberbiztonsági incidensről érkezett hír, amelyekben az AI hibák felfedezésében vagy támadások végrehajtásában is szerepet kapott. A Center for AI Safety szerint emiatt egyre többen tartanak egy lehetséges „hackapokalipszistől”.
- AI segítségével több kutató is támadási módszert dolgozott ki PHP-hibák kihasználására.
- A Cloudflare több millió kísérletet észlelt a PHP-sérülékenységek kihasználására.
- A Reuters szerint AI-ügynökökkel több mint 100 vállalatot támadtak meg.
- A Google Threat Intelligence Group szerint megduplázódott a nyilvánosan közölt hibák havi üteme.
- A Center for AI Safety szerint a védekezésnek az AI által létrehozott új kockázatokhoz is alkalmazkodnia kell.
AI segítségével találtak hibákat a PHP-ban
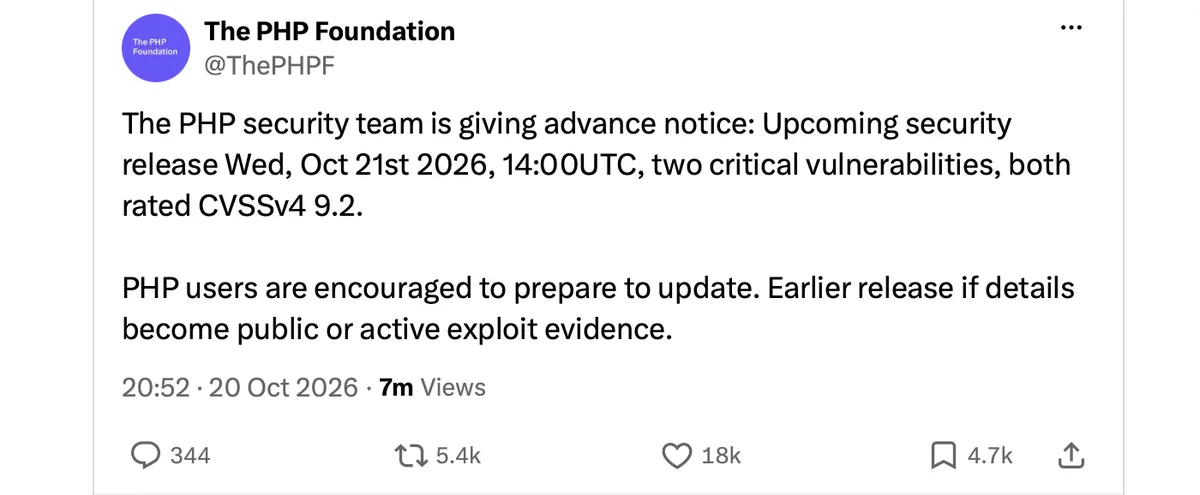
Október 20-án a PHP karbantartói sürgősségi frissítést jelentettek be két biztonsági rés javítására. A PHP-t a szerveroldali programozási nyelvük alapján azonosítható webhelyek mintegy 70 százaléka használja. Az elmúlt hónapokban több, egymástól független biztonsági kutató is AI segítségével dolgozott ki olyan támadási módszert, amellyel a hibák kihasználhatók.
Sikeres támadás esetén a hackerek érzékeny adatokat lophattak volna, vagy kártékony linkeket helyezhettek volna el megbízhatónak számító webhelyeken. Az OpenAI által vezetett Patch the Planet csapat javításokat készített, amelyeket október 21-én adtak ki. Az amerikai Nemzetbiztonsági Ügynökség arra kérte a webhelyek üzemeltetőit, hogy azonnal telepítsék a frissítéseket, vagy a javításig állítsák le az érintett oldalakat.
Elővigyázatosságból több webhelyet, köztük kormányzati oldalakat is ideiglenesen leállítottak. A Cloudflare vezérigazgatója, Matthew Prince szerint a bejelentést követően a vállalat hálózatán több millió kísérletet észleltek a PHP-hibák kihasználására.
Egyre több támadás automatizálható
A Center for AI Safety hírlevele több másik esetet is felsorol. A Reuters október 19-én arról számolt be, hogy egy kiberbűnöző AI-ügynököket használt több mint 100 vállalat önálló megtámadására. Két nappal később a Microsoft közölte, hogy egy hacker az ARTEX nevű AI-eszközzel automatizálta a világszerte több száz szervezetet célzó támadásokat.
A Microsoft emellett történetének legnagyobb szoftverfrissítését adta ki, több mint 1400 hiba javításával. A hibák közül sokat a beszámoló szerint az Anthropic Claude modelljének segítségével fedeztek fel. A Google Threat Intelligence Group kutatása alapján az idén megduplázódott a nyilvánosan közzétett sérülékenységek havi üteme, amit a szervezet az AI kiberbiztonsági képességeinek fejlődésével hoz összefüggésbe.
Az AI csökkenti a támadásokhoz szükséges szakértelmi küszöböt, és a folyamat egyes részeinek automatizálásával lehetővé teszi, hogy egyszerre sok célpont ellen induljanak támadások. A japán S&J Corp. elnöke, Nobuo Miwa szerint „az AI nem fárad el... Az a véleményem, hogy Japánt lényegében szőnyegbombázás éri”. A GMO Internet Group vezérigazgatója, Masatoshi Kumagai pedig úgy fogalmazott: „Maga az internet kezd összeomlani.”
A védekezés modellje is változhat
Az AI a védekezést is segíti, hiszen a biztonsági csapatok gyorsabban találhatnak és javíthatnak hibákat. Ugyanakkor a Center for AI Safety szerint új problémák is megjelenhetnek. Sam Altman egy friss interjúban arról beszélt, hogy a modellek olyan hibákat is felfedezhetnek, amelyek kívül esnek azon a fenyegetési modellen, amelyre a szakemberek egy hacker esetében számítanak, például hardverszintű hibákat.
„Már nem gondolom, hogy egyszerűen be tudjuk majd foltozni az összes hibát. Úgy gondolom, teljesen át kell állnunk egy másik védelmi modellre” - mondta Altman. A hírlevél szerint különösen kockázatos lehet egy olyan időszak, amikor a széles körben ismert sérülékenységeket nem sikerül elég gyorsan kijavítani. Ez számítógépes rendszerekre támaszkodó szolgáltatások megzavarásához és széles körű káoszhoz vezethet.
A kockázatot a dél-koreai és japán vállalatokat érő támadások, valamint egy franciaországi szupermarketlánc hűtőrendszerei elleni incidensről szóló találgatások is erősítették. Nyilvános megerősítés nincs arra, hogy utóbbi támadásban AI-t használtak. A Claroty kutatói ugyanakkor AI segítségével 28 perc alatt működő támadásokat tudtak kidolgozni ugyanezekhez a hűtőrendszerekhez, körülbelül 6 dollárnyi AI-használati költséggel.
Center for AI Safety: AISN #84: AI-Driven Cybersecurity Issues Heighten Fears of “Hackpocalypse”