Az AI ipari méretűvé teheti az online csalásokat a Check Point szerint
Az antidetect böngészők több, egymástól függetlennek látszó online profilt képesek kezelni, az AI és az automatizálás pedig tovább növelheti az ilyen műveletek méretét. A Check Point Research dokumentált bizonyítékokat talált arra, hogy ezeket az eszközöket bűnözői ökoszisztémákban fiókátvételhez és fizetési csalásokhoz is használják.
- Az antidetect böngészők módosítják a böngésző-ujjlenyomat jeleit.
- A Check Point Research fiókátvételi és fizetési csalási felhasználásokat dokumentált.
- Az AI automatizálhatja a tartalomkészítést és több profil működtetését.
- A szervezeteknek az infrastruktúra- és munkamenetjeleket is figyelniük kell.
Hogyan rejtik el a böngészők a kapcsolatokat?
Minden böngésző több olyan információt továbbít a weboldalaknak, amely alapján megkülönböztethető egy felhasználó a másiktól. Ilyen lehet többek között a képernyő felbontása, az időzóna, a böngésző típusa, a telepített betűkészletek, a WebGL-adatok és a hardver jellemzői. Ezek együtt böngésző-ujjlenyomatot alkotnak.
Az antidetect böngészők módosítják ezeket a jeleket, így egy-egy profil más felhasználóhoz vagy eszközhöz tartozónak tűnhet. A Check Point szerint az ilyen eszközöket közösségi platformokon, köztük a Facebookon, az Instagramon, a TikTokon, a YouTube-on és az X-en használják több fiók kezelésére. Ezen kívül elektronikus kereskedelmi, pénzügyi és szakmai szolgáltatásokhoz tartozó fiókokat is kezelhetnek velük.
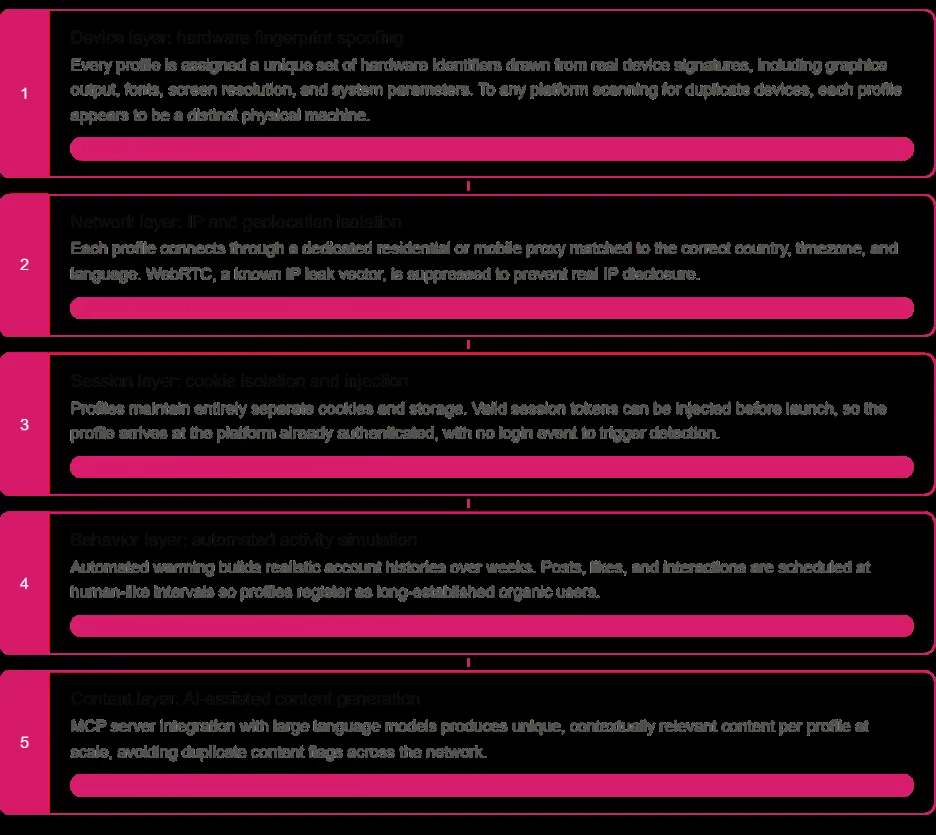
A kutatás öt olyan réteget azonosított, amelyeken keresztül az antidetect böngészők elrejthetik az összefüggéseket: az eszköz, a hálózat, a munkamenet, a viselkedés és a tartalom szintjét.
Fiókátvételt és fizetési csalást is támogathatnak
A Check Point Research underground fórumokon és bűnözői piactereken talált utalásokat arra, hogy az antidetect böngészők nagyobb támadási folyamatok részei. A felsorolt felhasználási módok között szerepel a fiókátvétel, a fizetési kártyákkal elkövetett csalás, a hamis hiteligénylések benyújtása és a mesterséges fiókok tömeges létrehozása.
A kutatók olyan hirdetést is azonosítottak, amely egy közbeékelődéses támadásokhoz használható motor munkamenet-hitelesítő adatainak közvetlen exportálását kínálta antidetect böngészőkbe. Egy másik toborzóbejegyzés olyan információlopó kártevőt hirdetett, amely több antidetect platformmal is kompatibilis, és munkamenet-sütik, valamint hitelesítési tokenek megszerzésére használható.
A Check Point szerint ezek az eszközök ellopott hitelesítő adatokkal, lakossági proxykkal és módosított eszközazonosságokkal együtt egy nagyobb infrastruktúra részei lehetnek. Az AdsPower, a MultiLogin és a Kameleo olyan funkciókat kínál, mint az elkülönített böngészőprofilok, a proxyintegráció, az automatizálás és több fiók kezelése.
Az AI növeli a műveletek méretét
A sok online identitás korábban jelentős kézi munkát igényelt. A profilokat létre kellett hozni és működtetni, a tartalmakat pedig meg kellett írni és terjeszteni. A kutatás szerint ennek egy része egyre inkább automatizálható.
Az AdsPower egy, nagy nyelvi modellek munkafolyamataival való integrációt támogató Model Context Protocol szervert, automatizálási sablonokat és a fiókok működési előzményeinek kialakítását segítő eszközöket hirdet. Ez olyan munkafolyamatot tehet lehetővé, amelyben az AI létrehozza a tartalmat, az automatizálás pedig több elkülönített identitás között terjeszti.
A Check Point szerint ennek a befolyásolási műveletekre is lehet hatása, különösen választások előtt. A sok fiókot függetlennek mutató böngészők, az AI által támogatott tartalomkészítés és az automatizált terjesztés összehangolt, nem hiteles online aktivitást támogathat.
A védekezéshez az infrastruktúrát is vizsgálni kell
A kutatás szerint egy fiók önálló vizsgálata nem mindig elegendő, mivel az antidetect böngészők éppen a munkamenet, az eszköz és a felhasználó megbízhatóságának megítéléséhez használt jeleket módosítják. A Check Point Research azt javasolja, hogy a szervezetek figyeljék a nagy léptékű lakossági proxyhasználatot, a WebRTC-elnyomási mintákat, a szokatlan süti-beillesztési sorozatokat és az antidetect böngészőkre utaló webes forgalmi jeleket.
A vállalat szerint a biztonsági csapatoknak a munkamenet-monitorozást is érdemes felülvizsgálniuk, különös tekintettel az előzetesen hitelesített munkamenetek rendellenességeire. A csalásfelderítési rendszerekben meg kell vizsgálni azokat a kontrollokat is, amelyek erősen támaszkodnak az eszköz állandóságára vagy a munkamenet folytonosságára. A gyanús, egymáshoz kapcsolódó aktivitást több fiókon keresztül kell értékelni.
Az antidetect böngészőknek vannak legitim felhasználási módjai, ugyanakkor a Check Point szerint ugyanazok a képességek rosszindulatú műveleteket is támogathatnak. A szervezeteknek ezért az egyes profilok mellett az őket összekötő infrastruktúrát és jeleket is vizsgálniuk kell.
Check Point: Antidetect Browsers: How AI Is Scaling Online Fraud and Account Takeovers