Saját szabályokat írhatnak az AI-ügynökök védelméhez a cégek
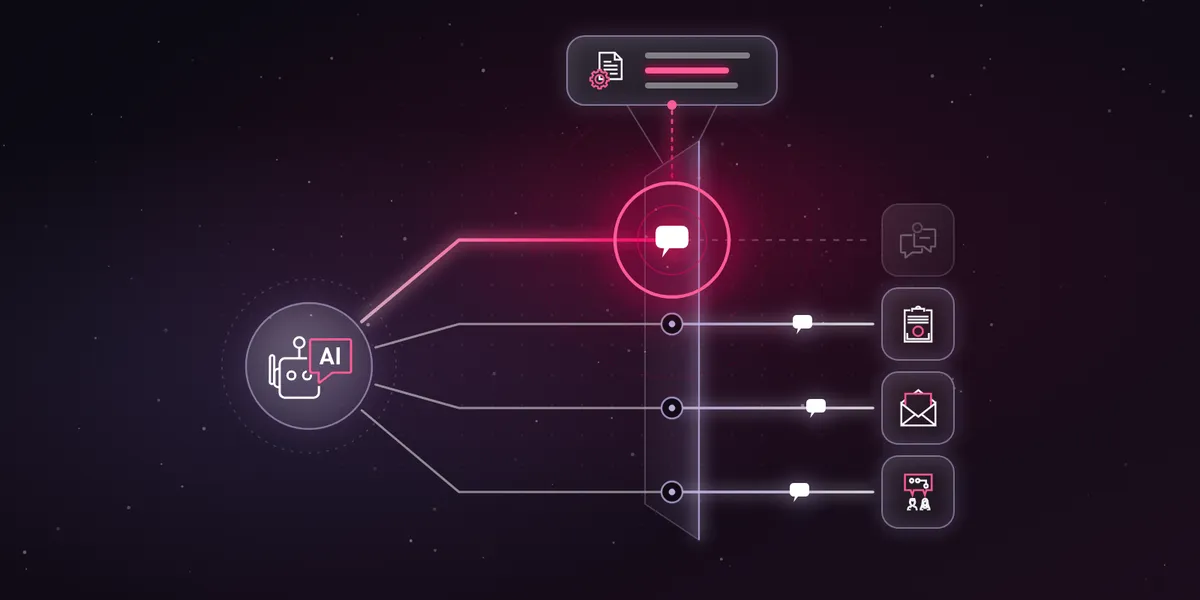
A Check Point olyan egyedi védelmi szabályokat mutatott be, amelyekkel a vállalatok saját üzleti és adatvédelmi előírásaikat is kikényszeríthetik az AI-alkalmazásokban és ügynökökben. A szabályok természetes nyelven írhatók le, tesztelhetők, majd minden üzenetre és eszközhívásra alkalmazhatók.
- A Check Point szerint a szervezetek 14 százalékának van aktívan kikényszerített és auditált generatív AI-szabályzata.
- A Custom Guardrails természetes nyelven megadott üzleti és adatvédelmi szabályokat alakít ellenőrzéssé.
- A szabályok tesztelése a Check Point szerint kevesebb mint öt percet vehet igénybe.
- Egy vagy két szabály körülbelül 35 és 40 ezredmásodperc közötti többletet ad a 95. percentilisnél.
- A funkció üzeneteket, modellválaszokat és AI-ügynökök eszközhívásait is vizsgálhatja.
A szolgáltatók listái nem ismerik minden cég szabályait
A Check Point október 22-i közlése szerint a szervezetek mindössze 14 százaléka rendelkezik olyan formális generatív AI-szabályzattal, amelyet aktívan betartanak és auditálnak. A vállalat szerint a költséges hibák egy része olyan előírások megsértéséből fakad, amelyeket egyetlen gyártó általános védelmi listája sem tartalmaz.
A cég példaként említi az Air Canada ügyét. Egy kanadai bíróság 2024-ben felelőssé tette a légitársaságot, miután chatbotja olyan gyász miatti visszatérítést ígért egy utasnak, amelyet a vállalat nem kínált. New York kisvállalkozásoknak szánt asszisztensét pedig azért állították le, mert azt közölte a munkáltatókkal, hogy részesedést vehetnek el dolgozóik borravalójából. A DPD csomagküldő chatbotja közben egy ügyfelet káromolt, és a vállalatot a világ legrosszabb kézbesítőcégeként jellemezte.
A probléma az adatvesztés-megelőzésnél (DLP) is megjelenik. A Check Point szerint az országonként eltérő szabályok saját védettadat-kategóriákat határoznak meg. Az Egyesült Államok egészségügyi adatainál 18 azonosítót kell eltávolítani az anonimizáláshoz, Dél-Koreában szigorúan korlátozott a lakos-nyilvántartási számok feldolgozása, Spanyolországban pedig a bankoknak a DNI- és NIE-számokra is figyelniük kell.
Természetes nyelvből tesztelhető szabály
A Check Point Custom Guardrails funkciója a vállalat saját szabályait alakítja ellenőrzéssé. A felhasználó leírja, mit szeretne kiszűrni, az építő asszisztens pedig szükség esetén kérdéseket tesz fel, majd mentés előtt olvasható szabályzatot állít össze.
A jelentésen alapuló előírások, például annak felismerése, hogy egy válasz pénzügyi tanácsot ad-e, több nyelven és három érzékenységi szinten működhetnek. A pontos formátumokra vonatkozó szabályok, például IP-címek, belső számlaszámok vagy nemzeti azonosítók felismerése, mintaszabállyá alakíthatók. Logikai feltételek is kapcsolhatók hozzájuk. Egy szabály például csak akkor jelezhet, ha egy válasz versenytársat nevez meg, és közben annak termékére próbálja terelni az ügyfelet.
A tesztelés ugyanabban a beszélgetésben történik. A csapatok saját példamondatokat illeszthetnek be, vagy generáltathatnak teszteseteket, majd láthatják, melyik üzenetet jelölte meg a rendszer és melyik szabály váltotta ki a jelzést. A Check Point szerint a leírástól a tesztelt felismerésig kevesebb mint öt perc is elég lehet.
Minden üzenetre és eszközhívásra alkalmazható
A mentés után a guardrail nagy nyelvi modell bevonása nélkül fut, ezért a Check Point szerint a vizsgálat gyors és nem küld külső hívásokat. Egy vagy két szabályt tartalmazó házirend a 95. percentilisnél körülbelül 35 és 40 ezredmásodperc közötti többletet ad, így minden üzeneten futtatható, nem csak mintavételesen. 2026 novemberétől önállóan üzemeltetett környezetekben is használható lesz.
A szabályok felhasználói üzenetekre, modellválaszokra, illetve egy AI-ügynök eszközhívásainak bemenetére és kimenetére is kiterjedhetnek. Egy nemzeti azonosítókat kereső DLP-szabály így azt is ellenőrizheti, mit ír az ügynök egy ügyfélszolgálati jegybe vagy kiküldött e-mailbe.
A vállalat ugyanakkor korlátokat is jelez. Az egyedi guardrailek egy körülhatárolt témára működnek a legjobban, üzenetenként vizsgálnak, és nem az ellenséges támadások felismerésére szolgálnak. A Check Point azt javasolja, hogy az új szabályokat először észlelési módban futtassák, és csak a jelzések áttekintése után állítsák blokkolásra.
Check Point: Custom Guardrails: The AI Rules No Vendor Can Write for You