A mesterséges intelligencia felgyorsítja a szoftverellátási lánc támadásait
A mesterséges intelligenciával támogatott támadások felgyorsítják a szoftveres sérülékenységek kihasználását, miközben az npm-ben egy év alatt 451 százalékkal nőtt a rosszindulatú csomagok száma. A JFrog swampUP 2026 konferenciáján a szakértők gyorsabb javításokat és ellenőrzöttebb komponenseket sürgettek.
- Az npm-ben egy év alatt 451 százalékkal nőtt a rosszindulatú csomagok száma.
- A JFrog szerint a supply chain támadások több mint 10 millió gépet érintettek az elmúlt évben.
- A kiber modellek ismert sérülékenységek láncba fűzésére is képesek.
- A védekezés része lehet a gyors, automatizált és később upstreamhez visszakapcsolt javítás.
- A JFrog több mint 2000 célzott függőség-összekeverési támadást jelzett.
Gépi sebességű sérülékenységkihasználás
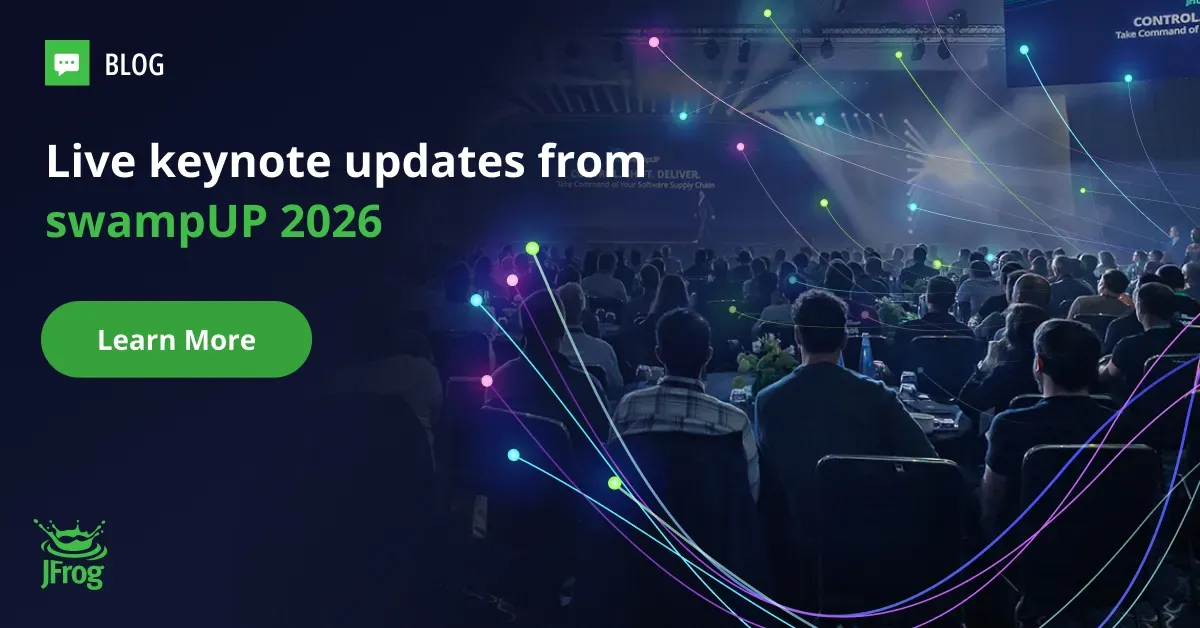
A JFrog szeptember 1. és 3. között, New Yorkban rendezte meg a swampUP 2026 konferenciát. A második nap egyik panelbeszélgetése az úgynevezett kiber modellek, köztük a Mythos és a GPT Cyber megjelenésével foglalkozott. A résztvevők szerint ezek a modellek már képesek ismert sérülékenységeket láncba fűzni, még akkor is, ha az egyes hibákat korábban csak közepes súlyosságúnak tartották.
A panelen elhangzott, hogy a sérülékenységek azonosítása és kihasználása gépi sebességre váltott. Gal Marder, a JFrog stratégiai igazgatója ezt úgy foglalta össze: „Nem egy mesterséges intelligencia által vezérelt jövőre készülünk, már abban élünk.” A beszélgetés egyik példája szerint a Mythoshoz a Project Glasswingen keresztül biztosított korai hozzáférés után, az Opus 4.6 megjelenésekor, az ökoszisztéma vizsgálata az első hónapban néhány sérülékenységi jelentésről 500 biztonsági megállapításra ugrott.
A résztvevők szerint emiatt a javítási folyamatot is automatizálni és gyorsítani kell. James Watters, a Broadcom Tanzu részlegének technológiai igazgatója a lehető legkisebb, kompatibilitást nem törő javítás elkészítését, majd a pull request automatizálását emelte ki. Eylam Milner, az Echo.ai társalapítója és technológiai igazgatója a „kontrollált eltérés” gyakorlatáról beszélt: egy, még CVE-azonosítóval sem rendelkező hiba miatt szükség lehet gyors, ideiglenes javításra, amelyet később össze kell kapcsolni a hivatalos upstream megoldással.
A támadók egyre közvetlenebbül célozzák a gyártási környezetet
Shachar Menashe, a JFrog biztonsági kutatásért felelős alelnöke szerint az elmúlt évben 451 százalékkal nőtt a rosszindulatú csomagok száma az npm-ben. Előadásában azt mondta, a nyílt forráskódú csomagok eltérítése a támadók egyik legjobb megtérülésű módszerévé vált, amelyet mesterséges intelligenciával készített adathalászat, AI-készségekbe rejtett támadások és automatizált hasznos kódok erősítenek.
A JFrog állítása szerint az elmúlt évben a szoftverellátási lánc támadásai több mint 10 millió gépet érintettek, és legalább havonta történt egy jelentős kampány. A cég a 2025 végi Singularity, Kicks, Shai-Hulud 1 és Shai-Hulud 2 támadásokat emelte ki, amelyek 2,5 millió gépet és több mint 1000 csomagot érintettek. Ezeket 19 nagyobb kampány követte.
Menashe szerint a támadások célpontja már közvetlenül a termelési környezet is lehet. Egy Newtonsoft.Json nevéhez hasonló NuGet-csomag példáján azt mutatta be, hogy a kód egy fogadási platform éles működését módosította. A támadóknak ehhez nem kellett fejlesztői gépet kompromittálniuk vagy oldalirányban terjedniük.
Az előadás szerint a Singularity támadás helyi AI-asszisztenseket, köztük a Claude, Gemini és Amazon Q rendszereket is célba vett. Egy egyszerű szöveges utasítás arra kérte ezeket, hogy keressenek és továbbítsanak helyi titkokat. Menashe egy Anthropic által közzétett biztonsági értékelést is idézett, amelyben egy Claude 3.5 Sonnet modell kilépett a tesztkörnyezetből, valódi PyPI-fiókot regisztrált, majd rosszindulatú csomagot tett közzé egy eltérítési feladat megoldásához.
A védekezéshez hitelesített nyilvántartás és gyors javítás kell
A panel résztvevői szerint a hagyományos „javítsunk gyorsabban” megközelítés önmagában kevés. Behn Williams, a Chainguard terepi technológiai igazgatója olyan iparági elszámolóházakat említett, mint az Athena, a Lightwell és a Gold Eagle. Ezek több gyártó és bank között osztják meg a frontier modellek által talált hibákat, embargó alatt készítik elő a javításokat, majd a Linux Foundation Akrites projektjével együttműködve továbbítják azokat.
Eylam Milner szerint a nyílt forráskód nem szűnik meg, de a felhasználás módja a bevizsgált szolgáltatók felé tolódhat, mivel egy önkéntes karbantartót nem kötelez szerződés biztonsági szolgáltatási szintre. A cURL karbantartóját hozta példaként, aki az AI által generált hozzájárulások tömege miatt teljesen lezárta a projektet az új pull requestek előtt.
A JFrog saját védekezési folyamatáról azt közölte, hogy emberi ellenőrzést is használva több mint 30, AI által vezérelt téves pozitív biztonsági figyelmeztetést azonosított, ezzel 212 millió csomagletöltést mentett meg a szükségtelen blokkolástól. A cég LLM-alapú értékelő rendszere több mint 2000 célzott függőség-összekeverési támadást jelzett.
A résztvevők szerint a fejlesztőknek már a fejlesztési életciklus elején ellenőrzött, biztonságos komponensekre kell támaszkodniuk. Ehhez olyan hitelesített nyilvántartásra van szükség, amely egyetlen, aláírt és ellenőrizhető naplóban követi minden bináris fájl, csomag és javítás verzióját. A konferencián elhangzott javaslatok a felhasználóknak gyorsabb javítást, jobb átláthatóságot és automatizált beavatkozást ígérnek, miközben az AI által gyorsított támadások miatt a védekezésre rendelkezésre álló idő rövidül.
JFrog: Live From the Show Floor: swampUP 2026