Az AI tiltása helyett szabályozott utat sürget az Armor vezetője
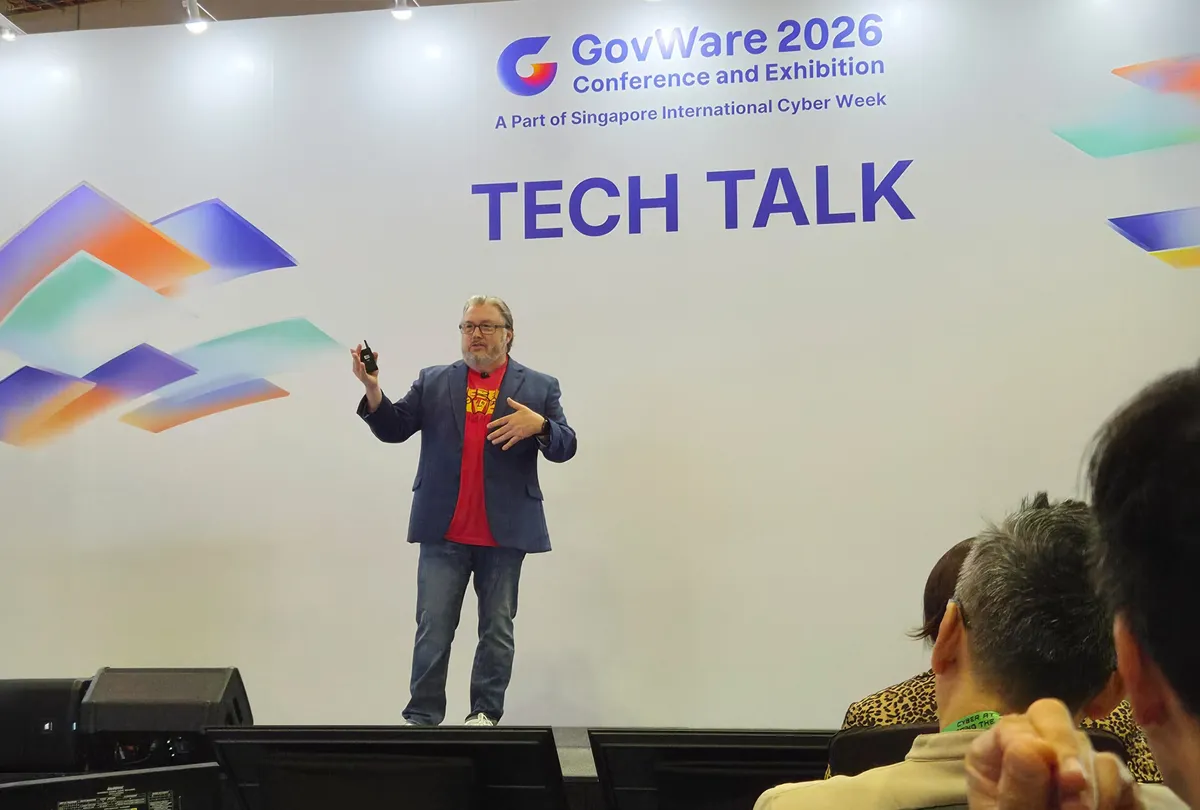
Az AI tiltása nem oldja meg a vállalati kockázatokat, ezért szabályozott, ellenőrizhető használatra van szükség Chris Drake, az Armor alapítója és vezérigazgatója szerint. A GovWare 2026 rendezvényén olyan működési modellt vázolt fel, amelyben az AI önállóan végezhet üzleti feladatokat, de csak meghatározott szabályok és ellenőrzések mellett.
- Chris Drake szerint az AI tiltása helyett szabályozott használatra van szükség.
- A CISóknak adatosztályozást, routing szabályokat és auditálható bizonyítékokat kell biztosítaniuk.
- A nagy szervezetek 47 százaléka hiányos rálátással rendelkezett az alkalmazottak AI-eszközhasználatára a Protiviti felmérése szerint.
- Az Armor saját működésére Sovereign AI nevű felügyelt platformot épített.
- Az AI-ügynökök hozzáférését, adatküldését és műveleteit ellenőrzött környezetben kell kezelni.
Az AI gyakran már a biztonsági döntés előtt megjelenik
Chris Drake október 14-én, Szingapúrban beszélt a vállalati AI bevezetéséről a GovWare 2026 Tech Talk Spotlights programjában. Előadásának címe „Once Again. AI Puts CISOs Between a Rock and a Hard Place” volt. Szerinte a biztonsági vezetőknek egyszerre kell támogatniuk az innovációt, megőrizniük az ügyfelek bizalmát, teljesíteniük a szerződéses vállalásokat és védeniük a működést.
Drake az AI terjedését a felhőszolgáltatások korábbi bevezetésétől különbözőnek látja. A felhő esetében a biztonsági vezetők még értékelhették a szolgáltatókat, és befolyásolhatták, mely alkalmazások és adatok kerülnek ki a vállalati környezetből. Az AI ezzel szemben már meglévő böngészőkben, hatékonyságnövelő eszközökben és a munkatársak gépein is megjelenhet.
Az engedélyektől függően egy ügynök fájlokat olvashat, adatokat küldhet és műveleteket hajthat végre. A kockázat akkor is eljuthat a szervezethez vagy onnan kifelé egy engedélyezett kapcsolaton keresztül, ha a tűzfal megfelelően működik. Drake szerint ezért a szervezeteknek az alkalmazottak gépein futó AI-ügynököket is vizsgálniuk kell.
Adatosztályozásra és egyértelmű felelősségre van szükség
Az Armor vezetője szerint a CISóknak meg kell határozniuk, milyen üzleti eredményt várnak az AI-tól, milyen feltételek mellett engedélyezik a használatát, és milyen bizonyíték igazolja, hogy a kontrollok működnek. Ehhez írásos felhatalmazásra van szükségük az AI-használat jóváhagyására, korlátozására vagy szüneteltetésére.
Drake külön vezetőt jelölne ki minden kockázati kivételhez, annak lejárati dátumával együtt. Emellett eszkalációs utat sürget a kockázati bizottság felé. Ezek a döntések az AI bevezetésének feltételeiről szólnak, nem minden egyes rutinszerű AI-művelet előzetes jóváhagyásáról.
A forrás szerint az adatosztályozás korábban hasznos gyakorlatnak számított, ma viszont alapkövetelmény. A szervezeteknek tudniuk kell, mit tartalmaznak az adataik, ki a tulajdonosuk, és milyen célra használhatók. Az adatok besorolása, a tulajdonosi felelősség, a megengedett felhasználás és az auditálhatóság olyan alapot adhat, amelyre automatikusan betartatható szabályok épülnek.
„Az AI nem használhat biztonságosan olyan adatot, amelyet nem tudsz irányítani” , mondta Drake az Armor közleménye szerint.
A beszállítói lánc és az ügynökök ellenőrzése is kulcsfontosságú
A vállalatoknak azt is fel kell tárniuk, amikor egy beszállító egy másik AI-szolgáltatót vesz igénybe az adatok feldolgozásához. Ez negyedik féltől származó kockázatot jelenthet. Drake szerint bizonyítékokra van szükség arról, hogy mely szolgáltatók vesznek részt a feldolgozásban, hol kezelik az adatokat, mit őriznek meg, és milyen szerződéses védelem vonatkozik rájuk.
A Protiviti 2026 februárjában közzétett AI Pulse Survey felmérése szerint a nagy szervezetek 47 százaléka hiányos rálátással rendelkezett arra, hogy alkalmazottai milyen AI-eszközöket használnak. Az Armor szerint egy jóváhagyott, hasznos AI-elérési út csökkentheti a biztonsági megkerülésének ösztönzését, miközben a felderítés és a beszállítói felügyelet továbbra is szükséges.
Drake a modellek kiválasztását is szervezeti szabályokhoz kötné. Ahol az adatkezelési előírások engedik, jóváhagyott külső modellek használhatók, más esetekben privát végrehajtásra lehet szükség. A feladat összetettsége, a modell képessége, az üzleti igény és a költség alapján lehet választani a megengedett lehetőségek közül.
Az AI-ügynökök működéséről nyilvántartást kell vezetni az elért adatokról, a szabályzati döntésekről, a modellekről, az útvonalakról, a végrehajtott műveletekről és az eredményekről. Drake azt javasolja, hogy az ügynökök és hitelesítő adataik ellenőrzött, elkülönített és auditálható környezetben fussanak, meghatározott hozzáféréssel, ne az alkalmazottak laptopjain. A beengedés előtt három kérdést kell feltenni: mit érhet el az eszköz, hová küldhet adatot, és ellenőrizhető-e a működése.
Az Armor saját platformmal válaszolt a problémára
Az Armor közleménye szerint a vállalat maga is azzal a kihívással szembesült, hogy ügyféladatokat nem szeretett volna nyilvános AI-szolgáltatásokon keresztül feldolgozni, ha azok kontrolljai és auditálási bizonyítékai nem felelnek meg az ügyfélvállalásoknak. Ezért saját működéséhez felügyelt AI-platformot épített, amelyet ma Sovereign AI néven kínál.
A cég szerint az Armor 2009 óta biztosít védelmet szabályozott iparágakban működő szervezeteknek, és több mint 1700 szervezet támaszkodik rá több mint 40 országban. A Sovereign AI bemutatója a GovWare 2026 kiállításán, az A22-es standon volt elérhető október 15-ig.
Drake üzenete a CISóknak röviden így hangzott: „Igen. Szabályokkal. Hatáskörrel. Bizonyítékokkal.” A felhasználók számára ez olyan vállalati AI-használatot jelenthet, ahol az önálló működés engedélyezett, de az adatok, az útvonalak, a végrehajtott műveletek és az eredmények utólag ellenőrizhetők.
PR Newswire: AI Needs a Governed Path, Not a Ban, Armor Founder Tells GovWare