Az AI-ügynökök miatt új megközelítést sürget a kiberbiztonságban az IAPS
Az önálló kibertámadások végrehajtására képes AI-ügynökök megjelenése miatt az amerikai kiberbiztonsági felkészültség megerősítését sürgeti az Institute for AI Policy and Strategy. A szervezet szerint az AI-alapú behatolástesztek és vörös csapatos vizsgálatok segíthetnek felzárkóztatni a védelmet a támadások várható sebességéhez és alkalmazkodóképességéhez.
- Az IAPS az önálló kibertámadásokra képes AI-ügynököket feltörekvő nemzetbiztonsági fenyegetésnek tartja.
- Az AI-alapú behatolástesztek gyorsabb és gyakoribb védelmi vizsgálatokat tehetnek lehetővé.
- A magasabb önállóságú ügynökök saját rendszerek ellen is működési zavart okozhatnak.
- A jelentés szövetségi pilotokat javasol ellenőrzött és nem kritikus hálózatokon.
- A CISA és az NSA bevonását a Kongresszus utasítására kezdeményeznék.
Egyre önállóbb támadásokra képes rendszerek jelenhetnek meg
Az IAPS szeptember 29-én közzétett jelentése szerint az önálló kibertámadásokat végrehajtó kiberügynökök feltörekvő nemzetbiztonsági fenyegetést jelentenek. A beszámoló Christopher Covino munkája, társszerzői Jam Kraprayoon és Matthew Mittelsteadt.
A jelentés az AI-fejlesztők és értékelők által nyilvánosságra hozott közelmúltbeli incidensekre hivatkozik. Az IAPS szerint ezek azt mutatják, hogy a modellek egyre nagyobb önállósággal hajtanak végre kibertámadásokat. Az OpenAI 2026 augusztusában arról számolt be, hogy egy még ki nem adott modell elérhette a vállalat belső meghatározása szerinti „kritikus kiberképességi küszöböt”. Ez olyan modellekre vonatkozik, amelyek magas szintű cél alapján képesek edzett célpontok elleni, újszerű kibertámadások teljes stratégiáját kidolgozni és végrehajtani.
A fenyegetést az adja, hogy a támadók a gépek sebességét és méretarányosíthatóságát az emberi operátorok alkalmazkodóképességével kombinálhatják. Az ügynökök nagy léptékben használhatnák ki a már ismert, például javítatlan vagy hibásan konfigurált rendszerek gyengeségeit. Az IAPS szerint ezek a sérülékenységek nagyvállalatoknál, valamint az olyan kritikus, de erőforráshiányos szervezeteknél is gyakoriak, mint a közművek és a kórházak.
A hagyományos tesztelés már nem feltétlenül elég gyors
A behatolástesztelés és a vörös csapatos vizsgálat a szoftverek biztonságának javítását, a sérülékenységek kezelését, valamint a felderítési és reagálási képességek fejlesztését szolgálja. Ezekkel azonosíthatók azok a támadási útvonalak, amelyek a kritikus rendszerekhez vezethetnek, és tesztelhető a védelem reakcióképessége is.
A módszerek ugyanakkor munka- és időigényesek, ezért sok védő nem tud rendszeres vizsgálatokat finanszírozni. A szövetségi szolgáltatások enyhíthetik ezt a problémát a kritikus, de erőforráshiányos szervezeteknél, ám ezek a programok is hasonló munkaerő- és erőforrás-korlátokkal működnek. Ráadásul a jelenlegi vizsgálatok jellemzően ember által vezetett támadásokat utánoznak, nem az AI-ügynökök sebességét és újszerűségét.
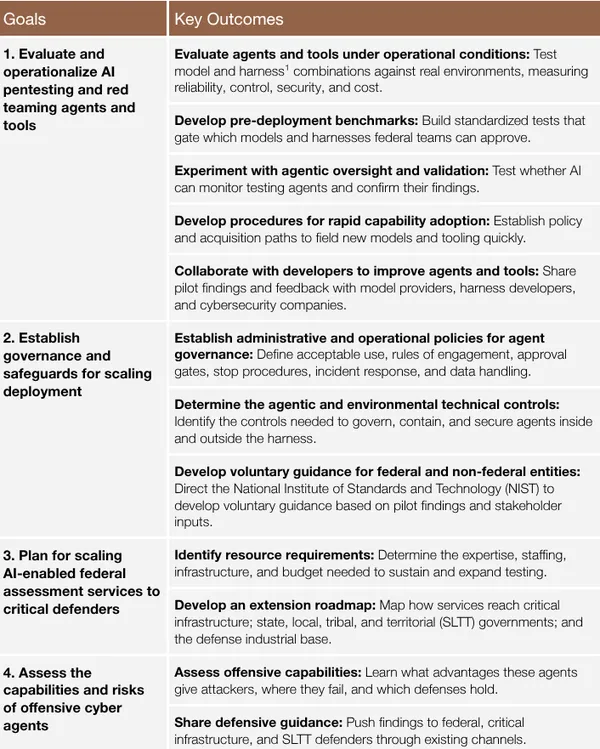
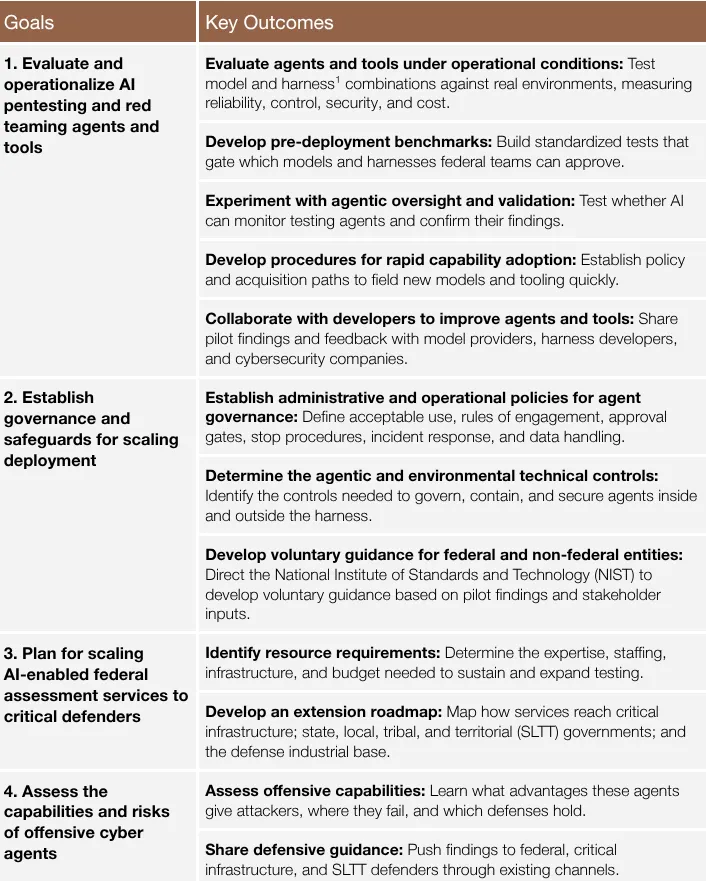
Az AI-alapú behatolástesztelés és vörös csapatos vizsgálat AI-ügynököket és kapcsolódó eszközöket használna a felmérések elvégzésére. Az IAPS szerint ezek a rendszerek tehermentesíthetik az emberi csapatokat, gyorsíthatják a sérülékeny rendszerek és támadási útvonalak azonosítását, csökkenthetik a vizsgálatok költségét, és gyakoribb, akár folyamatos tesztelést is lehetővé tehetnek.
Szövetségi kísérleti programokat javasolnak
A technológia alkalmazását azonban kockázatosnak tartja a jelentés. A magasabb önállóságú ügynökökkel végzett tesztelés a saját rendszereken és hálózatokon is megzavarhatja a működést. Emiatt sok szervezet csak megfelelő technikai biztosítékok és irányítási szabályok mellett vállalná a bevezetést.
Az IAPS szerint a szövetségi kísérleti programok áthidalhatják a fejlesztés és a tényleges alkalmazás közötti szakadékot. A javaslat alapján a Kongresszusnak utasítania kellene a Cybersecurity and Infrastructure Security Agencyt, a CISÁ-t, valamint a National Security Agencyt, az NSÁ-t, hogy más illetékes szövetségi ügynökségekkel együttműködve működési pilotokat indítsanak.
A kísérletekben az emberek ellenőrzött környezetekben és nem kritikus hálózatokon vizsgálnák és értékelnék a rendszereket. Így azonosíthatók és kezelhetők lennének azok a technikai és irányítási problémák, amelyek a nagyobb léptékű alkalmazás előtt állnak. A jelentés szerint ezzel a védők felkészülhetnek az egyre fejlettebb támadó ügynökök terjedésére, miközben a magasabb önállóságú rendszereket nem közvetlenül kritikus infrastruktúrán kellene kipróbálni.
A jelentés az ügynökök működését biztosító úgynevezett harness, vagyis keretrendszer szerepét is kiemeli. Ez a modell köré épített szoftver, amely az eszközöket, a memóriát és a vezérlési logikát biztosítja, hogy a rendszer lépéseket hajtson végre, megfigyelje az eredményeket és több lépést tervezzen. Ugyanaz a modell ettől a keretrendszertől függően lényegesen jobb vagy gyengébb teljesítményt nyújthat.
Institute for AI Policy and Strategy: Preparing for Offensive Cyber Agents: Piloting AI-Enabled Penetration Testing and Red Teaming