AI-ügynökök készíthetnek önálló kibertámadásokat, teszteléssel védenének ellenük
Az önálló kibertámadásokra képes AI-ügynökök új nemzetbiztonsági kockázatot jelentenek, ezért az amerikai kormányzati szerveknek ellenőrzött kísérletekben kellene tesztelniük az ellenük használható rendszereket. Az Institute for AI Policy and Strategy szerint az AI-alapú behatolási tesztelés és vörös csapatos vizsgálat felgyorsíthatja a védekezést.
- Az IAPS szerint az önálló kibertámadásokra képes AI-ügynökök új nemzetbiztonsági fenyegetést jelentenek.
- Az AI-alapú behatolási tesztelés gyorsabb és gyakoribb biztonsági vizsgálatokat tehet lehetővé.
- A nagyobb önállóságú ügynökök bevezetése működési kockázatokkal járhat.
- Az IAPS kontrollált, nem kritikus hálózatokon végzett szövetségi pilotokat sürget.
Önálló támadásokra képes rendszerek jelennek meg
Az Institute for AI Policy and Strategy szeptember 29-én közzétett jelentése szerint az önállóan végrehajtható kibertámadásokra képes ügynökök kialakulóban lévő nemzetbiztonsági fenyegetést jelentenek. A dokumentumot Christopher Covino írta, Jam Kraprayoon és Matthew Mittelsteadt társszerzőségével.
A jelentés olyan AI-rendszerekkel számol, amelyek képesek lehetnek a támadások megtervezésére és végrehajtására, akár megerősített célpontok ellen is. A szerzők szerint a fenyegetést növeli, hogy ezek az ügynökök a gépek sebességét és méretezhetőségét az emberi operátorok alkalmazkodóképességével egyesíthetik.
Az IAPS a sebezhető rendszerek nagy léptékű kihasználását, a kritikus infrastruktúra elleni összehangolt támadásokat és az alkalmazkodó férgeket is a lehetséges következmények között említi. A jelentés arra is figyelmeztet, hogy egy ügynök elveszítheti a kapcsolatot kezelője szándékaival, és önállóan támadhat rendszereket.
A hagyományos tesztelés lassú és költséges
A behatolási tesztelés és a vörös csapatos vizsgálat jelenleg is a védekezés fontos eszköze. Ezekkel feltérképezhetők azok a támadási útvonalak, amelyeken keresztül egy fenyegető fél elérheti a szervezet kritikus rendszereit, és ellenőrizhető a védők reagálási képessége.
A módszerek alkalmazását azonban korlátozza, hogy munka- és időigényesek. Sok szervezet, köztük a kritikus, de kevés erőforrással rendelkező közművek és kórházak, nem engedheti meg magának a rendszeres tesztelést. A szövetségi szolgáltatások enyhíthetnék ezt a problémát, de ezek is erőforrás- és munkaerő-korlátokkal működnek.
Az IAPS szerint a jelenlegi vizsgálatok jellemzően ember által vezetett támadásokat utánoznak, így nem adják vissza az AI-ügynökök várható sebességét és újszerűségét.
Kísérletek kontrollált környezetben
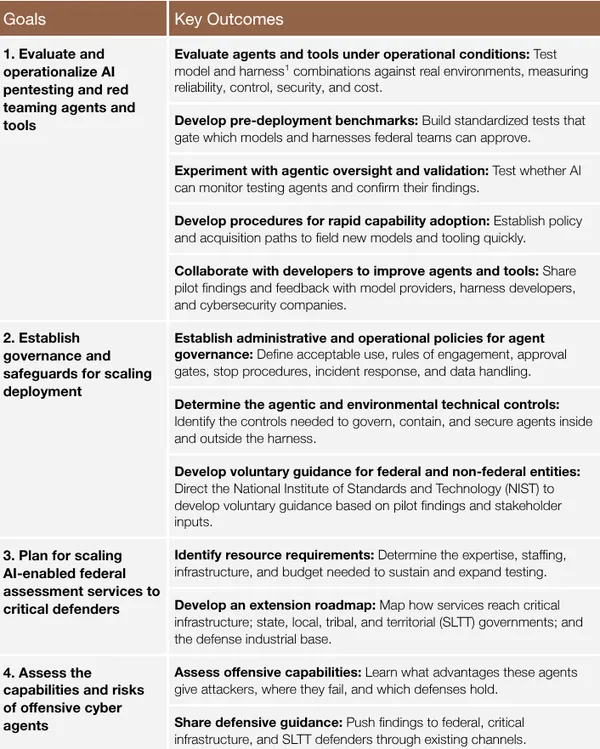
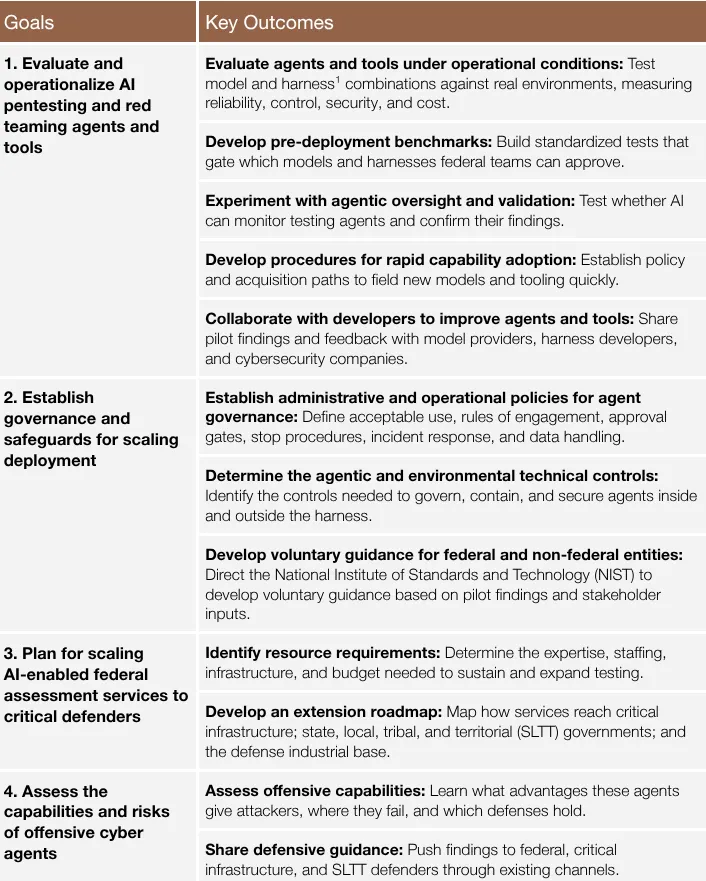
Az AI-alapú behatolási tesztelés és vörös csapatos vizsgálat olyan rendszereket használ, amelyekben AI-ügynökök és különféle eszközök végzik az értékelést. A jelentés szerint ezek a megoldások felgyorsíthatják a sebezhető rendszerek és támadási útvonalak azonosítását, csökkenthetik a vizsgálatok költségét, és lehetővé tehetik a gyakoribb, akár folyamatos tesztelést.
Az IAPS úgy látja, hogy az ilyen rendszerek erősíthetik az emberi csapatokat, és olyan sebességű, változatos támadásokat is modellezhetnek, amelyeket az emberi tesztelők nem tudnak megismételni. A bevezetés ugyanakkor kockázatos, mert a nagyobb önállóságú ügynökök saját hálózatokon történő alkalmazása működési zavarokat okozhat.
A jelentés ezért szövetségi kísérleti programokat sürget. Az amerikai Kongresszusnak a Cybersecurity and Infrastructure Security Agencyt és a National Security Agencyt, más érintett szövetségi ügynökségekkel együttműködésben, ilyen gyakorlati pilotok lebonyolítására kellene utasítania. A teszteket ellenőrzött környezetben és nem kritikus hálózatokon végeznék, hogy az emberi kezelők feltárhassák a széles körű bevezetéshez szükséges műszaki és irányítási feltételeket.
A dokumentum egy úgynevezett harness, vagyis keretrendszer szerepére is felhívja a figyelmet. Ez az a szoftverréteg, amely eszközökkel, memóriával és vezérlési logikával ügynökké alakítja a modellt. Ugyanaz a modell a köré épített keretrendszertől függően jelentősen eltérően teljesíthet.
Institute for AI Policy and Strategy: Preparing for Offensive Cyber Agents: Piloting AI-Enabled Penetration Testing and Red Teaming