Biztonsági oldalt kap minden Lovable-on közzétett üzleti alkalmazás
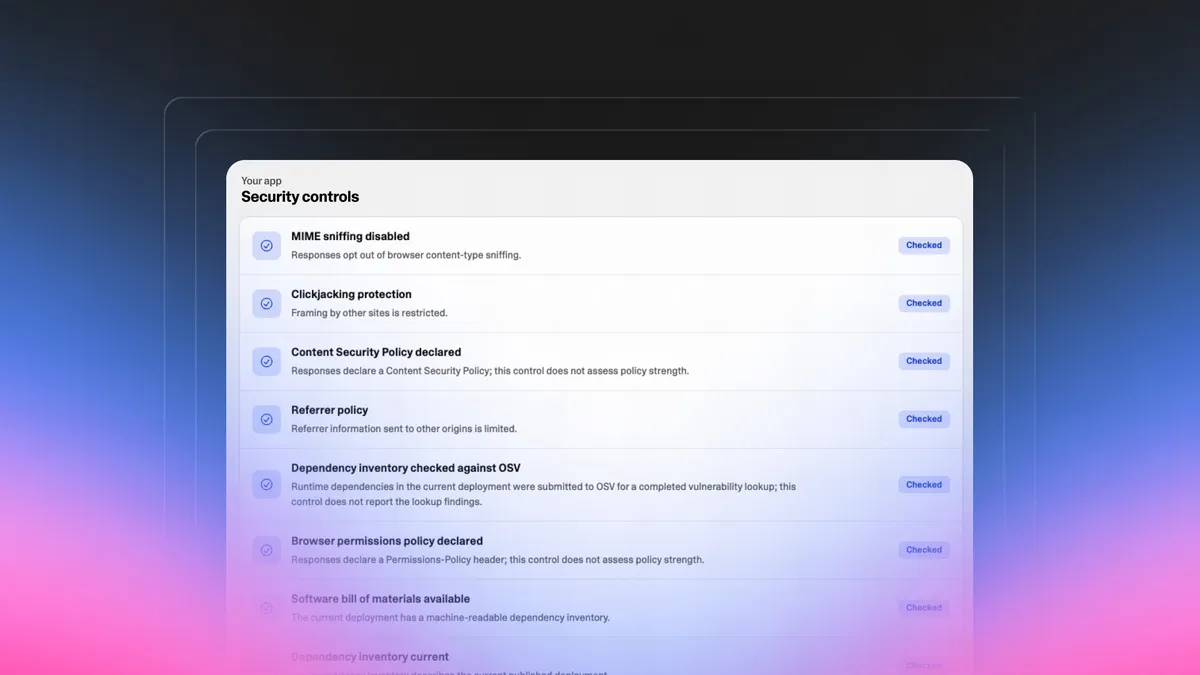
A Lovable automatikusan létrehozott biztonsági oldalt, úgynevezett trust centert biztosít minden nyilvánosan közzétett alkalmazáshoz. Az oldal az alkalmazás címén jelenik meg, és a platform által megfigyelt biztonsági kontrollokat, függőségi adatokat és telepítési információkat mutatja be.
- A nyilvánosan közzétett Lovable-alkalmazások automatikus trust centert kapnak.
- Az oldal a HTTPS-védelmet, a böngészőbiztonsági beállításokat és a sütivédelmet is bemutatja.
- A Lovable az alkalmazás függőségeit az OSV sérülékenységi adatbázisa alapján ellenőrzi.
- A trust center nem tanúsítvány, és nem jelenti az alkalmazás automatikus biztonságát vagy megfelelőségét.
- Később háttérszolgáltatási, adatlokalizációs és alvállalkozói információk is érkezhetnek.
Egy helyen jelennek meg a biztonsági információk
A Lovable 2026. augusztus 5-i bejelentése szerint az új trust center célja, hogy könnyebbé tegye az alkalmazások biztonsági átvilágítását. Egy ügyfél, befektető vagy vállalati informatikai csapat így közvetlenül ellenőrizheti, milyen biztonsági kontrollok vannak érvényben, ahelyett hogy kérdőívekre és egyedi e-mailekre kellene hagyatkoznia.
A trust centerek a vállalati szoftvereknél megszokott biztonsági átvilágítás részei. Általában az adatvédelemről, a hozzáférésről és hitelesítésről, a külső szolgáltatókról, a megfelelőségi tanúsítványokról, valamint a sérülékenységek kezeléséről adnak tájékoztatást.
A Lovable szerint a platformon használt, biztonsági felülvizsgálatok során vizsgált kontrollok alapból rendelkezésre állnak. Az alkalmazás készítőjének nem kell külön biztonsági csapatot felvennie, auditot szerveznie vagy saját oldalt karbantartania.
Mit ellenőriz a Lovable?
A trust center többek között a kapcsolat és a böngésző biztonságával kapcsolatos adatokat jeleníti meg. Ide tartozik a HTTPS kikényszerítése, a HSTS, az érvényes TLS-tanúsítvány, a MIME-típusokkal való visszaélés elleni védelem, a kattintáseltérítés elleni védelem, a tartalombiztonsági szabályzat és a hivatkozó adatok kezelésére vonatkozó irányelv.
Az oldal kitér a böngészőengedélyekre, a biztonságos sütibeállításokra és arra is, hogy az alkalmazás kezdeti oldala ne töltsön be aktív erőforrásokat nem biztonságos HTTP-kapcsolaton keresztül.
A függőségeknél a Lovable az aktuális telepítés azonosított komponenseit az OSV, a nyílt forráskódú sérülékenységek nyilvános Google-adatbázisa alapján ellenőrzi. A trust center megjelenítheti, ha az ellenőrzés nem talált ismert függőségi sérülékenységet. Emellett géppel olvasható CycloneDX szoftverjegyzéket, az aktuális kiadáshoz tartozó függőségi leltárt, a pontos közzétett verziót, tartalomkivonatot és telepítési időt is tartalmazhat.
A felsorolt kontrollok között szerepel az alkalmazás rendelkezésre állásának figyelése, az adatbázis jogosultsági felülvizsgálata, a sorszintű adatbázisvédelem, az automatikus biztonsági javítások és a kapcsolt Aikido-értékelések szinkronizálása.
Automatikusan jelenik meg, de nem tanúsítvány
Minden nyilvánosan közzétett alkalmazás kap trust centert, a kizárólag egy munkaterületen belül közzétett alkalmazások viszont nem tartoznak ebbe a körbe. Az oldal az alkalmazás címének végén a /.well-known/trust.html útvonalon érhető el. A Lovable által megadott példa a https://parisian-scribe-app.lovable.app/.well-known/trust.html cím.
A biztonsági oldal automatikusan készül, ezért az alkalmazás kódja nem tudja módosítani, szerkeszteni vagy átalakítani a megjelenését. A Lovable külön hangsúlyozza, hogy a trust center nem tanúsítvány. Tájékoztató oldal, amely a tanúsítványokat és a megfigyelt kontrollokat mutatja be, de nem jelenti azt, hogy az adott vállalkozás automatikusan biztonságos vagy megfelelőségi követelményeknek megfelelő.
A vállalat szerint a funkció látható módot ad arra, hogy a Lovable-on készült alkalmazások platformszintű biztonsági jellemzői ellenőrizhetők legyenek. A későbbiekben további információk érkezhetnek a háttérszolgáltatásokról, az adatok tárolási helyéről, az AI-átjáró vezérlőiről és a közreműködő szolgáltatók listájáról.