A Lovable alapító tagként csatlakozott az AI-ügynökök biztonsági szövetségéhez
A Lovable alapító tagként csatlakozott a Blueprint Alliance-hoz, amely nyílt referencia-architektúrát dolgoz ki az AI-ügynökök nagyvállalati szintű védelméhez és irányításához. A kezdeményezésben többek között az AWS, a Google Cloud, a Salesforce és a CrowdStrike is részt vesz.
- A Lovable alapító tagként csatlakozott a Blueprint Alliance-hoz.
- A szövetség nyílt referencia-architektúrát dolgoz ki a vállalati AI-ügynökök védelméhez.
- A tervezet ügynökjegyzéket, identitáskezelést, hozzáférési szabályokat és átjárókat ír le.
- Az architektúra a megfigyelést és az incidensekre adott célzott válaszokat is lefedi.
- A Lovable szerint a közös megközelítés a platformon fejlesztett alkalmazások biztonságát is erősítheti.
Közös keretrendszer a több beszállítótól érkező rendszerekhez
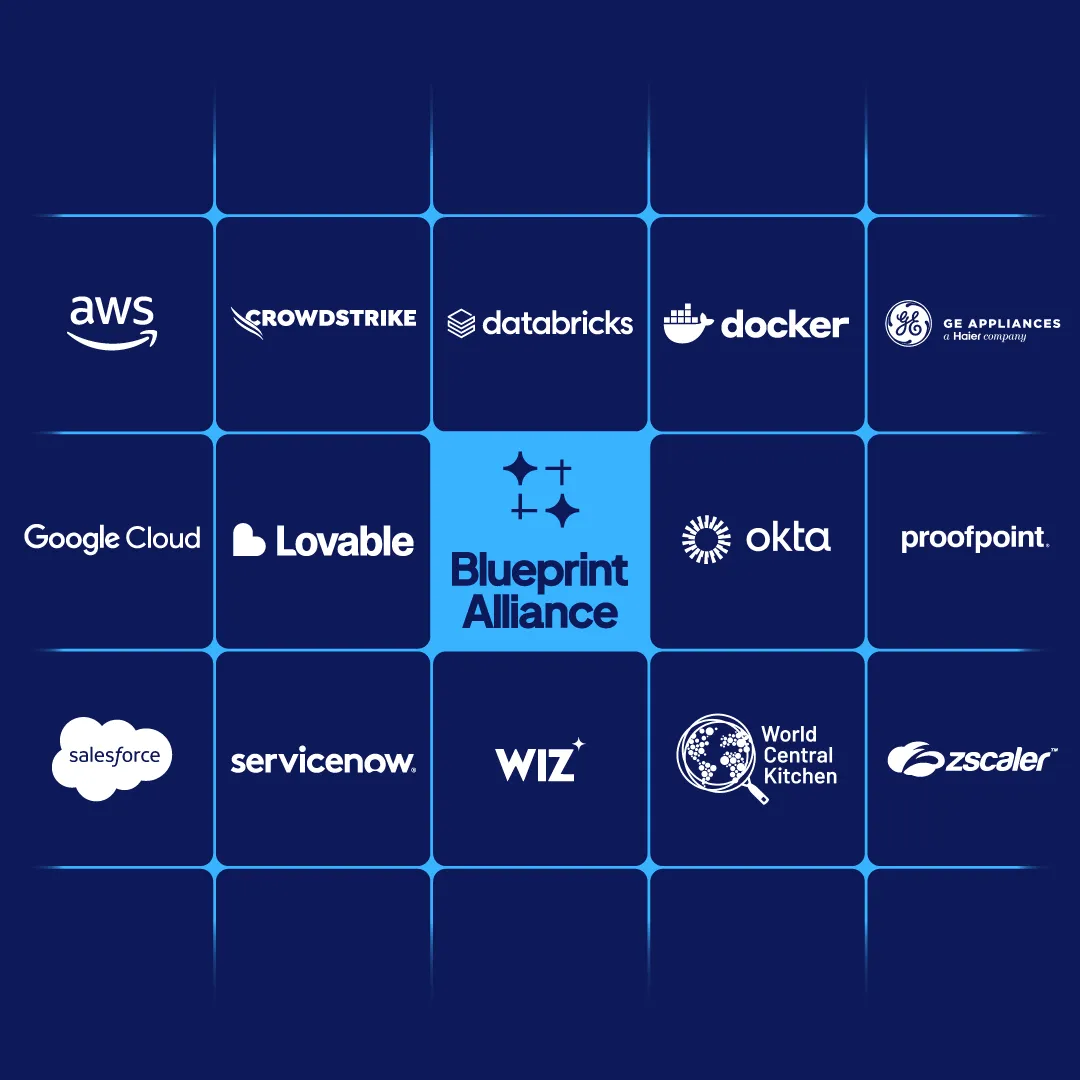
A Lovable szeptember 22-én jelentette be, hogy az AWS, a CrowdStrike, a Databricks, a Docker, a Google Cloud, az Okta, a Proofpoint, a Salesforce, a ServiceNow, a Wiz és a Zscaler mellett a Blueprint Alliance alapító tagja lett.
A szövetség célja egy nyílt referencia-architektúra létrehozása az AI-ügynökök vállalati méretű biztonságához és irányításához. A referencia-architektúra közös leírás arról, hogyan érdemes felépíteni egy rendszert.
A Lovable szerint erre azért van szükség, mert a vállalatok AI-rendszerei több beszállító technológiáira támaszkodnak. A személyazonosság-kezelés, az adatplatform és a felügyelet különböző helyekről érkezhet, miközben ezeknek a rendszereknek egységes módon kell kezelniük az AI-ügynökök biztonságát egy teljes szervezeten belül.
Négy kérdés köré épül a Blueprint
A blueprint első kérdése, hogy hol találhatók az ügynökök. A tervezet három kategóriát különít el: a fejlesztők által házon belül létrehozott ügynököket, a nyilvántartásba nem vett, úgynevezett árnyék-AI-t, valamint a más rendszerekből importált, regisztrált ügynököket. Az utóbbiak közé tartozhatnak az ügynökkészítő eszközökben, SaaS-termékekben, automatizációs platformokon vagy helyi gépeken futó megoldások, továbbá az ügynökátjárók.
A rendszer egy olyan ügynökjegyzéket irányoz elő, amelyben minden ügynök külön identitást és felelős emberi tulajdonost kap. A második kérdés arra vonatkozik, hogy az ügynökök mihez férhetnek hozzá. A hozzáférési szabályok a durva szintű korlátozásoktól a finomhangolt és szándék-alapú vezérlésig terjedhetnek, hálózati kontrollokkal és védelmi korlátokkal kiegészítve. Az alapelv szerint a hozzáférést az adott feladathoz kell kötni, és követhetőnek kell maradnia akkor is, amikor egy ügynök további alügynököket indít.
A harmadik kérdés az ügynökök tevékenysége. A blueprint ügynök-, MCP-, AI- és LLM-, valamint biztonsági átjárókat helyezne a végrehajtási folyamatba. Ezek a szabályokat közvetlenül a művelet közben érvényesítik. A felügyelet kiterjedhet a munkamenet elkülönítésére, az eszköz- és adathozzáférésre, a fenyegetések és rendellenességek felismerésére, a promptinjektálásra, az adatszivárgás-megelőzésre, a kimenetszűrésre, a nyomon követésre, a költségre és a teljesítményre, valamint az emberi ellenőrzési pontokra.
A tervezet külön felsorolja azokat az erőforrásokat is, amelyeket egy ügynök elérhet, például MCP-szervereket, SaaS-alkalmazásokat, adattárakat, parancssori eszközöket, más ügynököket, jogosultságigényes erőforrásokat, örökölt rendszereket, fizetési rendszereket, böngészőket, alapmodelleket és készségeket. Ez alapján meghatározható az ügynök lehetséges hatóköre.
A beavatkozásnak is követhetőnek kell maradnia
A negyedik kérdés az incidensekre adott válasz. A Blueprint Alliance által vázolt lehetőségek közé tartozik a tokenek visszavonása, az univerzális kijelentkezés, a munkamenet lezárása, a folyamatos jogosultság-ellenőrzés, a folyamat leállítása, a hálózati elkülönítés, a felhőszolgáltatás megszüntetése és az ügynökplatform leállítása.
A cél az, hogy egyetlen problémás ügynök semlegesíthető legyen a környezet teljes leállítása nélkül. Az újbóli engedélyezésnek szándékos és auditálható folyamatként kell működnie, így az ügynök nem aktiválódik ismét észrevétlenül.
Mit jelent mindez a Lovable felhasználóinak?
A Lovable szerint alapító tagként részt vesz abban, hogy az iparág miként biztosítja az AI-ügynököket. A platformon fejlesztők és vállalatok számára ez olyan biztonsági alapok kialakítását jelenti, amelyek meghatározzák, hogyan azonosítják magukat az ügynökök, mihez férhetnek hozzá, és miként maradnak elszámoltathatók, amikor különböző eszközökön és rendszereken dolgoznak.
A cég szerint a közös architektúra lehetővé teszi, hogy az identitáskezelés, a hozzáférési szabályok és a felügyelet fejlesztései szélesebb ökoszisztémában is hasznosuljanak. A Lovable ezt olyan befektetésként írja le, amelynek célja a platform és az azon készülő alkalmazások biztonságának erősítése, ahogy az ügynökök egyre több feladatot kapnak.
Lovable: Lovable is a founding member of the Blueprint Alliance