A Continuum AI új modellje önállóan keres és javít biztonsági hibákat
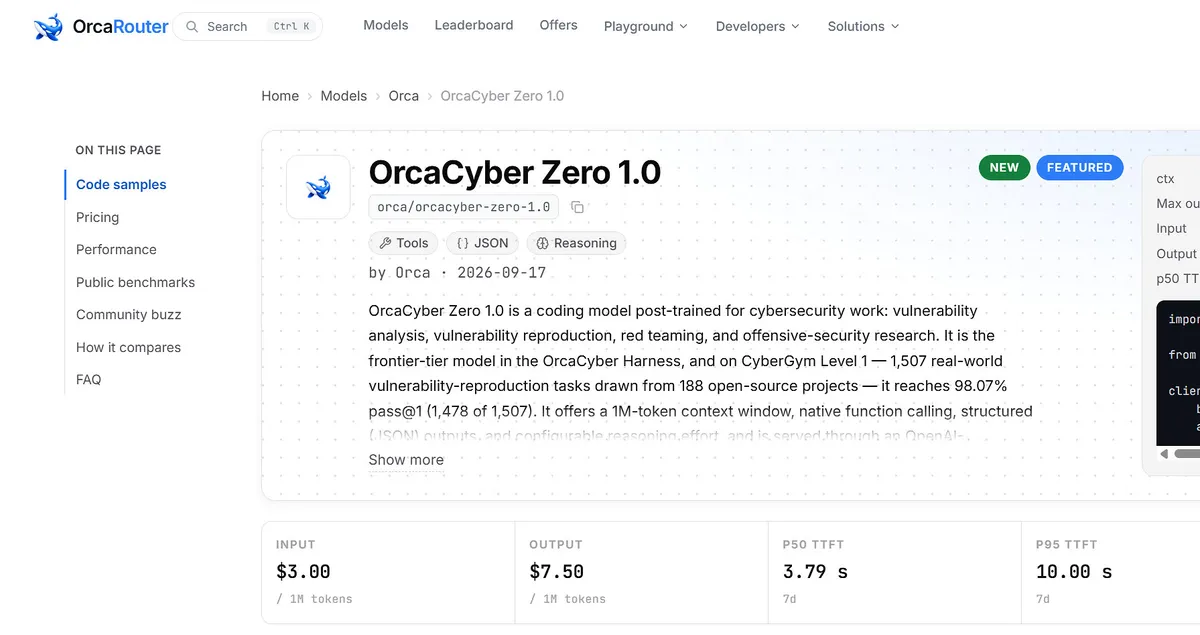
Bemutatta a Continuum AI az OrcaCyber Zero 1.5 kiberbiztonsági érvelőmodellt, amely sérülékenységek felderítésére, támadási útvonalak vizsgálatára és javítások ellenőrzésére készült. A vállalat közlése szerint a modell 95,8 százalékot ért el a CVE-Bench teszten, a Cybenchen pedig minden feladatot teljesített.
- Az OrcaCyber Zero 1.5 95,8 százalékot ért el a CVE-Bench teszten.
- A modell a Cybench 39 kihívását kivétel nélkül teljesítette.
- A rendszer sérülékenységeket kereshet, kihasználhatóságot ellenőrizhet és javításokat tesztelhet.
- A modell 1 millió tokenes kontextusablakot és natív eszközhívást támogat.
- A Continuum AI a következő héten helyi telepítésre szánt, nyílt súlyú modellt tervez kiadni.
Nagy kódbázisokat és hosszú vizsgálatokat is kezelhet
A Continuum AI október 12-én jelentette be az OrcaCyber Zero 1.5-öt. A modell egy 1 millió tokenes kontextusablakot, natív eszközhívást és kiterjesztett érvelést támogat. A vállalat szerint ezek a képességek összetett, önálló biztonsági vizsgálatokhoz használhatók nagy kódtárakban és egymással összekapcsolt rendszerekben.
A biztonsági csapatok a modell segítségével nagy repository-struktúrákat, kiterjedt biztonsági naplókat és hosszú vizsgálati előzményeket elemezhetnek úgy, hogy a bizonyítékokat ne kelljen külön munkamenetekre bontani. Az OrcaCyber Zero 1.5 célja a kritikus sérülékenységek megtalálása, a többlépcsős támadási útvonalak feltárása és annak ellenőrzése, hogy egy hiba a valóságban kihasználható-e.
A vállalat szerint több teszten is magas eredményt ért el
A Continuum AI által közölt értékelésekben az OrcaCyber Zero 1.5 a CVE-Benchen 95,8 százalékot ért el, ami 24 értékelhető feladatból 23 sikeres teljesítését jelenti. A korlátozás nélküli Cybench teszten 39-ből 39 kihívást oldott meg, így az eredmény 100 százalék lett. A HumanEval+ teszten 93,9 százalékos teljesítményt jelentett a cég.
A modell elődje, az OrcaCyber Zero 1.0 egy autonóm tesztkörnyezetben több mint 98 százalékos pass@1 eredményt ért el a CyberGymen. A Continuum AI szerint ez a teljesítmény a világ három legjobb eredménye közé tartozott. A vállalat közlése szerint a Zero 1.0 nagy szoftvercégek, kormányzati szervezetek, blokklánchálózatok és kiberbiztonsági vállalatok biztonsági munkáját is támogatta.
A bemutatók a hibakereséstől a javítás ellenőrzéséig terjedtek
A Continuum AI hat ellenőrzött biztonsági bemutatót ismertetett. A modell SQL-befecskendezéssel megkerülte a hitelesítést, rendszergazdai hozzáférést szerzett és felhasználói rekordokat tárt fel. Egy másik tesztben korlátozott fájlokat talált meg és hozzáférés-vezérlési megkerülést mutatott be, egy böngészőben pedig ellenőrizte a JavaScript-kód futását.
A bemutatók között szerepelt üzleti logikai hiba kihasználása is, amelynél a modell a pénztári mennyiségeket módosítva negatív értékű rendelést hozott létre. Egy kontrollált AI kontra AI promptinjekciós tesztben egy másik asszisztens rejtett utasításait szerezte meg. Az autonóm javítási folyamat során sérülékenységet talált, reprodukálta, javítást generált, majd tesztekkel ellenőrizte a javítás működését.
A vállalat az OrcaCybert olyan rendszerként írja le, amely a riasztások mennyisége helyett reprodukálható bizonyítékokra épít. A cél a hibák felfedezésének, kihasználhatósági ellenőrzésének, gyökérok-elemzésének és tesztelt javításának összekapcsolása. A Continuum AI szerint ez segíthet elkülöníteni az elméleti gyengeségeket az igazolt kockázatoktól, miközben a jelentős következményekkel járó műveleteknél továbbra is emberi felügyeletre van szükség. Az OrcaCyber Zero 1.5 az OrcaRouteren próbálható ki, vállalati csapatok és biztonsági kutatók pedig hozzáférést is kérhetnek. A cég a következő héten egy helyi telepítésre szánt, nyílt súlyú kiberbiztonsági modell kiadását is tervezi.
PR Newswire: Continuum AI Introduces OrcaCyber Zero 1.5, a Frontier Cybersecurity Reasoning Model