A Datadog már telepítés előtt blokkolná a kártevő csomagokat
A Datadog Code Security új funkciói a telepítés előtt blokkolják az ismert kártevő csomagokat, és központi kezelést adnak a fejlesztői gépekhez és a CI-rendszerekhez. A megoldás a Supply Chain Firewall eszközre épül, és jelenleg előzetes verzióban érhető el.
- A Supply Chain Firewall telepítés előtt ellenőrzi az npm, pip és poetry csomagjait.
- A Datadog Code Security központilag kezeli az engedélyezési és tiltólistákat.
- A rendszer utólag is riaszt, ha egy már telepített csomagot kártevőként azonosítanak.
- A GitHub action a CI-munkafolyamatok csomagtelepítéseit is vizsgálja.
- A kibővített funkciók jelenleg Preview állapotban érhetők el.
Már a telepítés előtt ellenőrzi a csomagokat
A Datadog október 1-jei bejelentése szerint a nyílt forráskódú Supply Chain Firewall elfogja a támogatott csomagkezelők parancsait, köztük az npm, a pip és a poetry műveleteit. Az eszköz még azelőtt feloldja és értékeli a telepítendő csomagokat, hogy azok felkerülnének a fejlesztő gépére.
Az ellenőrzés több forrásra támaszkodik. Ezek között szerepel a Datadog Security Research kártevőcsomag-feedje, a sérülékenységi értesítések és a csomagok frissességének vizsgálata. A Datadog szerint saját feedje a GuardDogra és a nyilvános Malicious Software Packages Datasetre is épít.
Ha egy csomag megfelel a tiltás feltételeinek, a Supply Chain Firewall leállítja a telepítést, és közli a fejlesztővel ennek okát. Alacsonyabb súlyosságú kockázatok, például a nemrég közzétett csomagok esetén figyelmeztetést is adhat. A működés kiegészíti a Datadog Software Composition Analysis, vagyis szoftver-összetevő-elemzési eszközét, amely a tárolókban és a futó alkalmazásokban található függőségeket leltározza és értékeli.
Központi szabályok és utólagos riasztások
A Code Security kibővített képességei lehetővé teszik a Supply Chain Firewall központi konfigurálását. A szervezet egy helyen állíthatja be a szabályokat, köztük az engedélyezési és tiltólistákat, a csatlakoztatott telepítések pedig ezeket alkalmazzák.
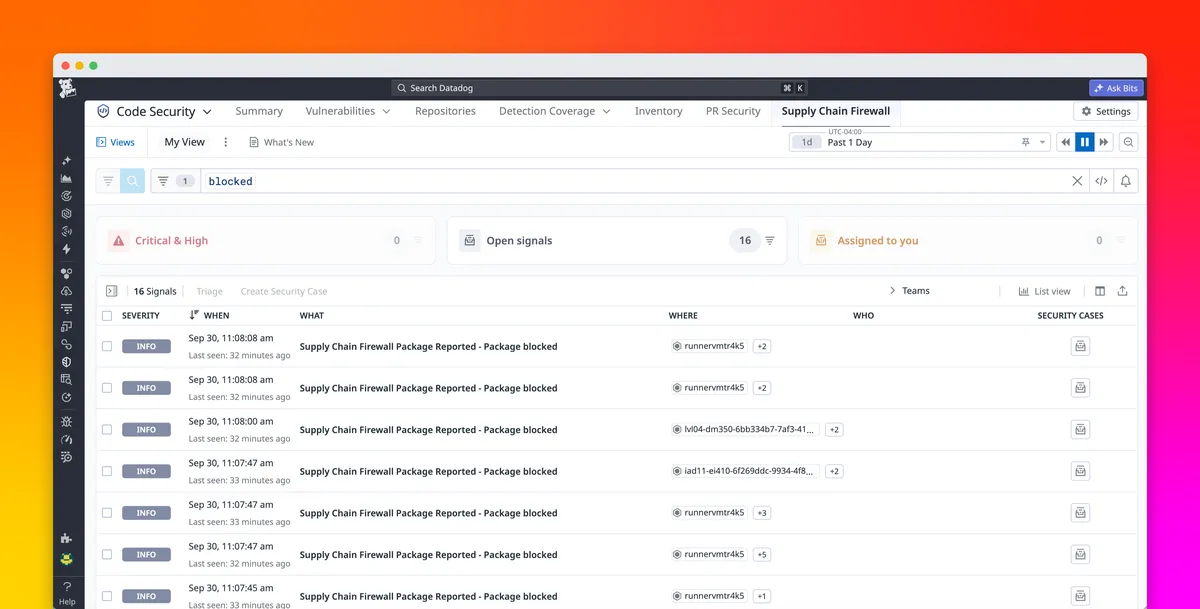
A központi kezeléshez közös jelentés is társul. A fejlesztői gépekről és a CI-rendszerekből származó tűzfal-események egyetlen adatfolyamba kerülnek, amely megmutatja, mely csomagokat engedélyezték, melyeknél adtak figyelmeztetést, és melyeket blokkoltak.
A rendszer a már telepített csomagokat is újraértékeli. Előfordulhat, hogy egy csomag a telepítéskor átmegy az ellenőrzésen, később viszont kártevőként azonosítják. A Datadog Security Research új információi alapján a Code Security ilyenkor átvizsgálja a korábban rögzített telepítési eseményeket, és riasztást küld. Az értesítésből az is kiderül, mely munkaállomásokat és CI-munkafolyamatokat érinti a probléma.
A GitHub Actions munkafolyamataira is kiterjed a védelem
A Datadog szerint a függőségek telepítése a fejlesztői laptopok mellett a CI-futtatókban is megtörténik. Ezek a környezetek gyakran új telepítést végeznek a build futása közben, és az AI-kódoló ügynökök is feloldhatnak, illetve telepíthetnek függőségeket önálló fejlesztési feladatok részeként.
A Supply Chain Firewall GitHub action telepíti és konfigurálja a tűzfalat a futtatókon. Ezt követően a munkafolyamat későbbi lépéseiben végrehajtott támogatott csomagkezelő-parancsokat a rendszer a futás előtt megvizsgálja. A GitHub action ugyanazt a központi konfigurációt használja, mint a munkaállomások, és ugyanabba az eseményfolyamba küldi az adatokat. Így a Datadogban megadott tiltólista külön beállítás nélkül a CI-folyamatokra is érvényes.
A Code Security Supply Chain Firewallhoz kapcsolódó kibővített funkciói jelenleg Preview állapotban vannak. A Datadog hozzáférési kérelmet kínál a Supply Chain Security Preview programhoz, a vállalat új ügyfelei pedig 14 napos ingyenes próbaverzióra jelentkezhetnek.