A Datadog már telepítés előtt blokkolja a kártékony csomagokat
A Datadog Code Security új képességei szervezeti szinten kezelhetővé teszik a Supply Chain Firewallt, amely telepítés előtt blokkolja az ismert kártékony csomagokat. A védelem most GitHub Actions munkafolyamatokban is használható, a funkciók egyelőre előzetes hozzáférésűek.
- A Supply Chain Firewall telepítés előtt blokkolhatja az ismert kártékony csomagokat.
- Az npm, a pip és a poetry támogatott csomagkezelők közé tartozik.
- A tiltólisták és engedélyezési listák szervezeti szinten, egy helyről kezelhetők.
- A rendszer utólag is riaszthat, ha egy korábban telepített csomagot kártékonyként azonosítanak.
- A védelem GitHub Actions munkafolyamatokban is használható.
Már a telepítés előtt kiszűrhetők a veszélyes csomagok
A Datadog 2026. október 1-jei bejelentése szerint a nyílt forráskódú Supply Chain Firewall a támogatott csomagkezelők parancsait még a csomagok telepítése előtt ellenőrzi. A rendszer jelenleg többek között az npm, a pip és a poetry parancsait képes vizsgálni a fejlesztő gépén.
A tűzfal feloldja azokat a csomagokat, amelyeket a parancs telepítene, majd több forrás alapján értékeli őket. Ezek között szerepel a Datadog Security Research kártékonycsomag-adatbázisa, sérülékenységi tájékoztatók és a csomag frissességéhez kapcsolódó ellenőrzések. A kártékony csomagok adatforrása a GuardDogra és a nyilvános Malicious Software Packages Datasetre támaszkodik.
Ha egy csomag megfelel a blokkolási feltételeknek, a Supply Chain Firewall megszakítja a telepítést, és tájékoztatja a fejlesztőt az okáról. Alacsonyabb súlyosságú kockázatok, például a nemrég közzétett csomagok esetében figyelmeztetést is adhat. A Datadog szerint ez a telepítéskor végzett ellenőrzés kiegészíti a Software Composition Analysis, vagyis az SCA szerepét, amely a tárolókban és a futó alkalmazásokban található függőségeket leltározza és értékeli.
Egy helyről kezelhetők a szabályok és a riasztások
A Code Security kibővített képességei központi konfigurációkezelést adnak a Supply Chain Firewallhoz. A szervezetek egyetlen helyen határozhatják meg a beállításokat a Datadogban, a csatlakoztatott telepítések pedig alkalmazzák ezeket. Így az egyedi engedélyezési listák és tiltólisták is központilag kezelhetők.
A Datadog indoklása szerint a különálló helyi konfigurációk eltérhetnek egymástól, ezért nehéz megállapítani, hogy az egyes környezetekben éppen mely szabályok vannak érvényben. A központi kezelés ezt a problémát igyekszik mérsékelni.
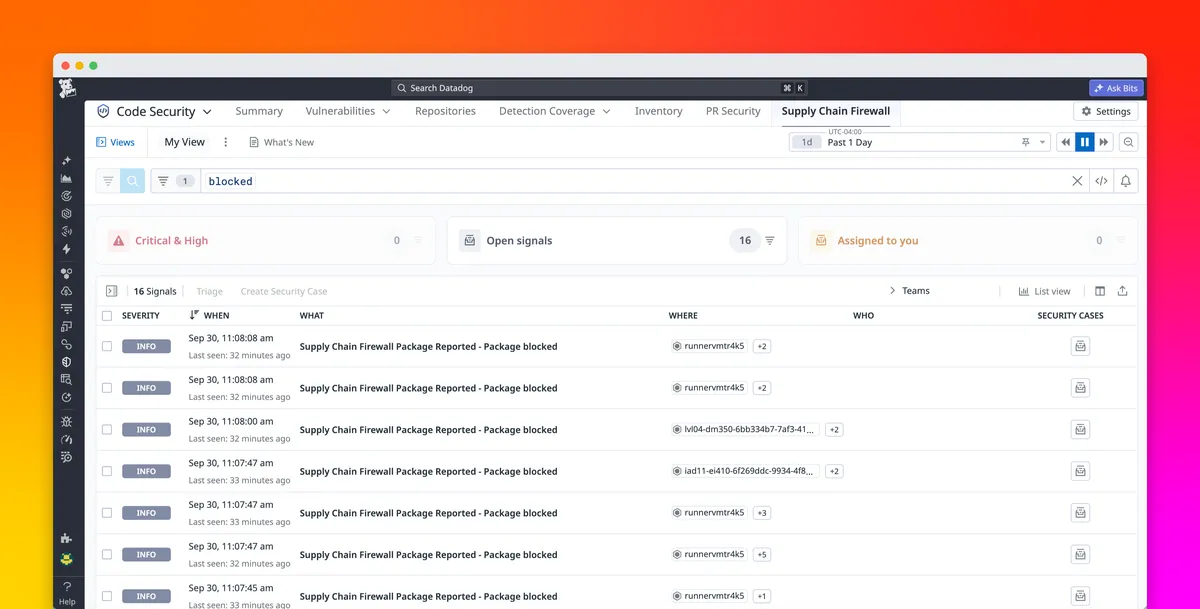
A központi vezérléshez közös jelentéskészítés is társul. A fejlesztői gépekről és a CI-rendszerekről származó tűzfal-események egyetlen adatfolyamba kerülnek. Ebben látható, mely csomagokat engedélyezte a rendszer, melyeknél adott figyelmeztetést, és melyeket blokkolta.
A korábban telepített csomagokat is újraellenőrzi
A telepítés előtti védelem csak az adott pillanatban ismert információk alapján tud dönteni. Előfordulhat, hogy egy csomag átmegy az ellenőrzésen, később viszont kártékonyként azonosítják. A Code Security ezért utólag is átvizsgálja a Supply Chain Firewall által rögzített telepítési eseményeket.
Amikor a Datadog Security Research új kártékony csomagokat azonosít, a rendszer az új információk alapján újraértékeli a korábbi eseményeket. Ha egy már telepített csomagról kiderül, hogy kártékony, riasztást küld. Az események azt is rögzítik, hogy mi és hol került telepítésre, így a riasztás megmutatja az érintett munkaállomásokat és CI-munkafolyamatokat.
GitHub Actionsben is ugyanazok a szabályok érvényesülhetnek
A csomagtelepítés a fejlesztői laptopok mellett a CI-folyamatokban is megtörténik. A CI-futtatók gyakran friss függőségeket telepítenek a buildek során, sokszor ideiglenes környezetekben. A Datadog szerint az AI-kódoló ügynökök szintén feloldhatnak és telepíthetnek függőségeket önálló fejlesztési feladatok részeként.
A Supply Chain Firewall GitHub action telepíti és beállítja a tűzfalat a futtatókon. Ezután a munkafolyamat későbbi lépéseiben végrehajtott, támogatott csomagkezelői parancsokat a rendszer a futásuk előtt ellenőrzi. Az action ugyanazt a központi konfigurációt használja, mint a fejlesztői gépeken futó telepítések, és ugyanabba az eseményadatfolyamba jelent. A Datadog Code Security Supply Chain Firewallhoz kapcsolódó kibővített funkciói jelenleg Preview állapotban vannak.