A Google megnyitotta a Credentio C++ könyvtárát a digitális tartalmak ellenőrzésére
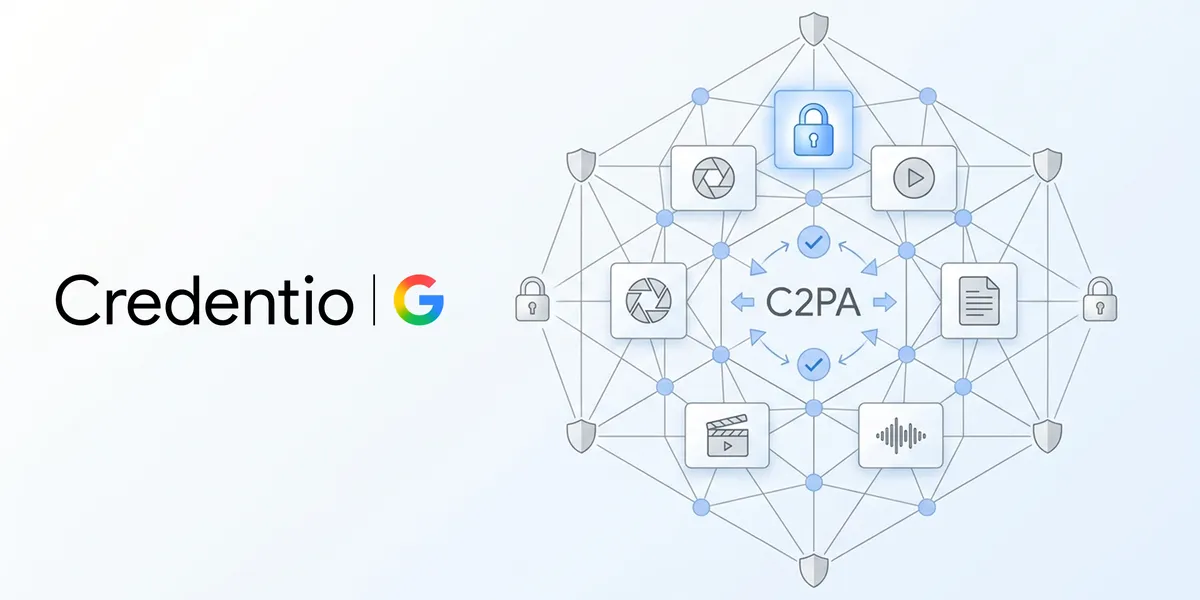
A Google bemutatta a Credentio nevű, nyílt forrású C++ könyvtárat, amely a C2PA Content Credentials digitális tartalomeredetiségi adatok helyi ellenőrzését támogatja. A vállalat szerint ugyanaz a kód közel 40, C2PA-kompatibilis Google-terméket szolgált ki, összesen több tízmilliárd létrehozott eszköz, köztük kép, videó, hangfájl és dokumentum feldolgozásában.
- A Credentio nyílt forrású C++ könyvtár a C2PA Content Credentials ellenőrzésére.
- Az ellenőrzés helyben fut, ezért a médiafájlokat nem kell külső végpontra továbbítani.
- A Google szerint a könyvtár kis memóriaigénnyel kezeli a több gigabájtos fájlokat is.
- A fejlesztők hivatalos vagy egyéni C2PA bizalmi listákat használhatnak.
- A jövőben Content Credentials létrehozása és médiafájlokba ágyazása is tervben van.
Helyi ellenőrzés felhőkapcsolat nélkül
A Google Developers Blog augusztus 13-i bejelentése szerint a Credentio a Coalition for Content Provenance and Authenticity, vagyis a C2PA tartalmi hitelesítő adataihoz készült. A könyvtár kezdetben a C2PA specifikáció 2.2-es és 2.4-es verzióját támogatja.
A Credentio API-ja úgy lett kialakítva, hogy teljes egészében helyben, a fejlesztő alkalmazásán belül fusson. Így a médiafájlokat nem kell felhőszerverekre vagy külső ellenőrzési végpontokra továbbítani. A Google szerint ez kiküszöböli a külső adatátvitelhez kapcsolódó sávszélességigényt, csökkenti az ellenőrzés késleltetését, és az adatokat a helyi környezetben tartja.
A helyi működés a vállalat szerint nagy áteresztőképességű munkafolyamatokban is azonnali ellenőrzési eredményeket tehet lehetővé. A fájloknak az ellenőrzéshez nem kell visszakerülniük a Google-hoz vagy más külső szolgáltatáshoz.
Nagy fájlokhoz is kis memóriaigényt ígér
A digitális eredetiségi adatok ellenőrzése komoly számítási és erőforrásigényt jelenthet nagy méretű tartalmaknál, például több gigabájtos videóknál vagy nagy felbontású képeknél. A Google közlése szerint a Credentiót ezeknek a teljesítménybeli korlátoknak a kezelésére tervezték.
A könyvtár a Google állítása alapján más megoldásoknál jelentősen kevesebb memóriát használ a nagy fájlok ellenőrzésekor. A kis képektől a több gigabájtos videókig kis memóriaigényt tart fenn. Emiatt a vállalat szerint használható korlátozott erőforrású kliensalkalmazásokban, szerveroldali feldolgozási folyamatokban és nagy teljesítményű peremhálózati szoftverekben is.
Részletes ellenőrzés és rugalmas bizalmi listák
A Credentio jelenlegi fókusza a Content Credentials pontos ellenőrzése. A fejlesztők egyéni vagy hivatalos C2PA bizalmi listákat adhatnak át az API-n keresztül, hogy az adatok hitelességét ismert hatóságok alapján értékeljék.
- Támogatja a konfigurálható bizalmi listákat, köztük a hivatalos C2PA Trust List és a C2PA TSA Trust List használatát.
- Részletesen elemzi a médiafájlokba ágyazott jegyzékeket, állításokat, digitális aláírásokat és igényszerkezeteket.
- Az ellenőrzés eredményéről részletes jelentést készít, amely megmutatja az egyes státuszokat és az esetleges integritási hibákat.
A Google a Credentiót asztali alkalmazások, mobilsoftware-ek és háttérrendszerben futó médiavagy-feldolgozó szolgáltatások fejlesztőinek szánja. A cél a C2PA-kompatibilis ellenőrzési termékek létrehozásának egyszerűsítése, a sebesség és a fejlesztői kontroll megtartásával.
Nyílt forráskódú projektként indul
A Credentio nyílt forráskódú projektként érhető el a mediaprovenance.googlesource.com címen. A Google fejlesztőket, biztonsági kutatókat és a médiaökoszisztéma partnereit is közreműködésre hívja, többek között hibajavításokkal, új funkciókkal és teljesítmény-optimalizálással.
A vállalat szerint a könyvtár a C2PA specifikáció fejlődésével együtt bővül majd. A későbbi tervek között szerepel az ellenőrzésen túli működés bevezetése is, így a Credentio a jövőben Content Credentials létrehozására és közvetlenül a médiafájlokba ágyazására is alkalmas lehet.
Google for Developers: Introducing Credentio: Open Source C++ Library for C2PA Content Credentials from Google- Google Developers Blog