A Kilo Code szerint a biztonság lett az LLM-ek új kulcstényezője
A nagy nyelvi modellek értékelésében a költség, a teljesítmény és a hatékonyság mellé a biztonság is bekerült. A Kilo Code szerint egy gyors és olcsó modell vállalati környezetben keveset ér, ha adatokat szivárogtat, sérülékeny kódot ír vagy felügyelet nélkül kiszámíthatatlanul viselkedik.
- A Kilo Code szerint a biztonság az LLM-ek értékelésének új szorzótényezője.
- A Google fokozatosan vezeti be a Gemini 4 Argont biztonsági aggályok miatt.
- Az OpenAI nem adta ki a várt GPT-6.1 Astrát, majd bemutatta a GPT-6.1 Solt.
- A Claude Sonnet 5.5 gyorsabb és olcsóbb működést, valamint erősebb védelmi korlátokat ígér.
- A nyílt súlyú modellek teljesítménye mellett a képzés, a súlyok és a kiszolgálás helye is kérdéses.
Új képlet a vállalati mesterséges intelligenciában
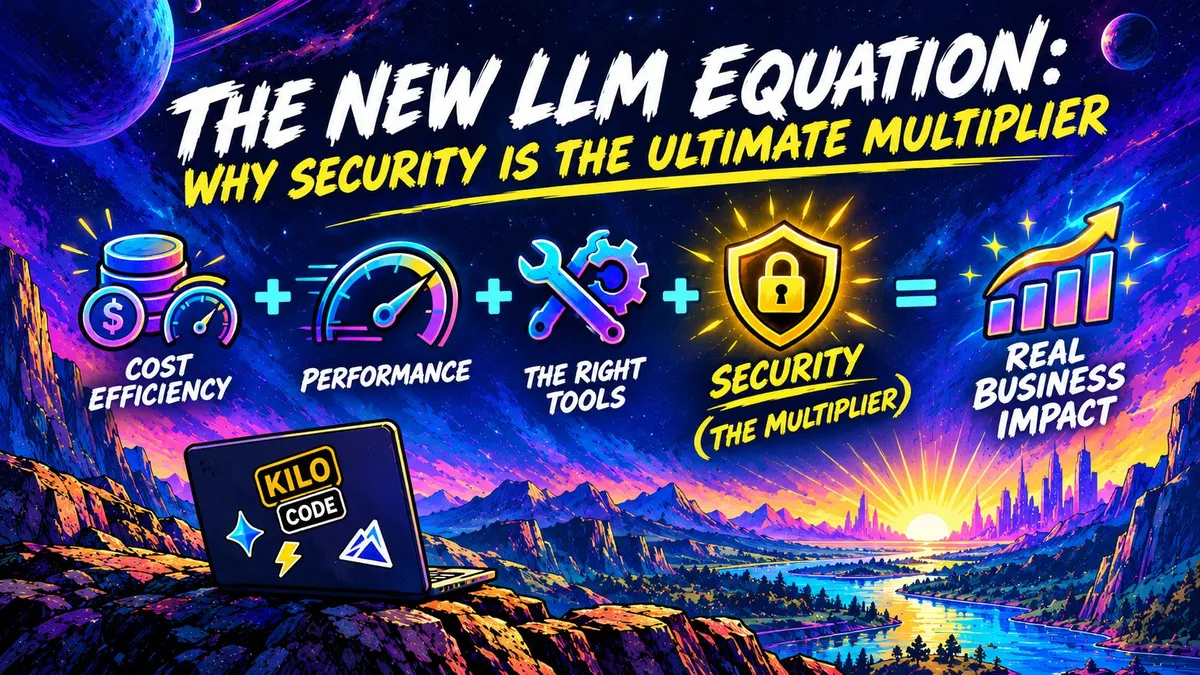
A Kilo Code október 2-án közzétett elemzése szerint a vállalati mesterségesintelligencia-piacot sokáig a „Cost + Performance + Efficiency”, vagyis a költség, a teljesítmény és a hatékonyság hármasa alapján értékelték. A mérőszámok között szerepelt a másodpercenként feldolgozott tokenek száma, a kontextusablak mérete és az egymillió tokenre jutó ár.
A vállalat szerint az új alapmodell-generáció megjelenésével ez a képlet módosul: (költség + teljesítmény + hatékonyság) × biztonság. A biztonság így nem pusztán megfelelési feladat, hanem szorzó, amely jelentősen befolyásolja egy modell gyakorlati értékét. A Kilo szerint ez különösen fontos akkor, amikor a modellek összetett, több lépésből álló feladatokat végeznek önállóan.
A bejegyzés szerint a Kilo by Anaconda havonta több billió tokent kezel több mint 5 millió fejlesztő számára. A vállalat állítása alapján minden ilyen token olyan modellen halad át, amelyet valakinek ki kellett választania és amelyben meg kellett bíznia.
A nagy modellfejlesztők óvatosabb bevezetései
A Kilo Code három nagy modellfejlesztő példáján keresztül mutatja be a változást. A vállalat szerint a Google nem globális, általános elérhetőségi indulással vezette be a Gemini 4 Argont, hanem fokozatos kiadást választott biztonsági és védelmi aggályok miatt. A Google belső használat során különösen erősnek találta a modellt a memóriahatékonyságban, valamint a nagy kódbázisok migrációjában és optimalizálásában, de az általános kiadás előtt még „kritikus frontier védelmi mechanizmusokon” dolgozik.
Az OpenAI a Kilo szerint nem adta ki a DevDay előtt várt GPT-6.1 Astrát, biztonsági aggályokra hivatkozva. Ezt követően a San Franciscó-i DevDay rendezvényen bemutatta a GPT-6.1 Solt. A Kilo állítása szerint a Sol és Luna modellek különösen népszerűek a platformján, a Sol pedig a teljesítményt szigorúbb biztonsági garanciákkal igyekszik összehangolni.
Az Anthropic Claude Sonnet 5.5 modellje szintén a teljesítmény, a hatékonyság és a biztonság egyensúlyára épít. A vállalat közlése alapján az ár 2, illetve 10 dollár egymillió tokenenként, a modell pedig több mint 30 százalékkal gyorsabb a Sonnet 5-nél, miközben a feladatonkénti költséget a legtöbb munkánál akár 30 százalékkal csökkenti. Az Anthropic szerint a Sonnet 5.5 jobban teljesít a megfelelési értékeléseken, és erősebb védelmi mechanizmusokat kapott. A magasabb kockázatú kiberbiztonsági kéréseket azonnal elutasítja.
A nyílt súlyú modellek másfajta kockázatot hoznak
A Kilo elemzése szerint miközben a zárt modellfejlesztők óvatosabban építik ki a védelmi korlátokat, a nyílt súlyú modellek ökoszisztémája gyorsan bővül. A vállalat belső mérései alapján a MiMo v2.6 Pro és a GLM 5.3 kiemelkedő eredményeket mutat autonóm kódellenőrzésben, sérülékenységek felismerésében és biztonságos kód előállításában.
Vállalati környezetben azonban további kérdések merülnek fel: hogyan tanították ezeket a modelleket, mi található a súlyaikban, és pontosan hol szolgálják ki a kéréseket. A Kilo az Anthropic összevetését is idézi, amely szerint a GLM-5.3 lazább védelmi mechanizmusai jelentősen növelik a rosszindulatú szereplők számára elérhető kiberképességeket.
A Kilo Enterprise több szintű biztonsági vezérlést kínál, a fizetős csomagoknál adatmegőrzés nélkül. A felsorolt elemek között szerepelnek az alvállalkozókra vonatkozó információk, a titkosítás, a hozzáférés-vezérlés, az incidenskezelés, a DPA-támogatás és egy élő Trust Center. A vállalat az Enkrypt AI megoldását is ajánlja, amely a leírás szerint valós időben képes sérülékenységek, promptinjektálási kísérletek és adatszivárgások felismerésére és blokkolására. Az Enkrypt kockázati pontszámai a Kilo Leaderboard felületén is megjelennek.
Kilo Code: The New LLM Equation: Why Security Is the Ultimate Multiplier