Hamis Claude Code-bővítmény került a Cursor piacterére
Akár 5000 felhasználó telepíthette azt a módosított Claude Code-bővítményt, amely 11 órán át volt elérhető a Cursor VS Code-piacterén. A csomag SSH-hátsó ajtót próbált telepíteni, ezért az eltávolítása önmagában nem elegendő.
- A hamis Claude Code 2.1.313 verzió körülbelül 11 órán át volt elérhető a Cursor piacterén.
- A csomag SSH-kulcsot, tartós hozzáférést és fordított alagutat próbált létrehozni.
- Akár 5000 felhasználó telepíthette az érintett bővítményt.
- A Kilo Code verziórögzítést, kiadói engedélyezést és központi szabályozást javasol.
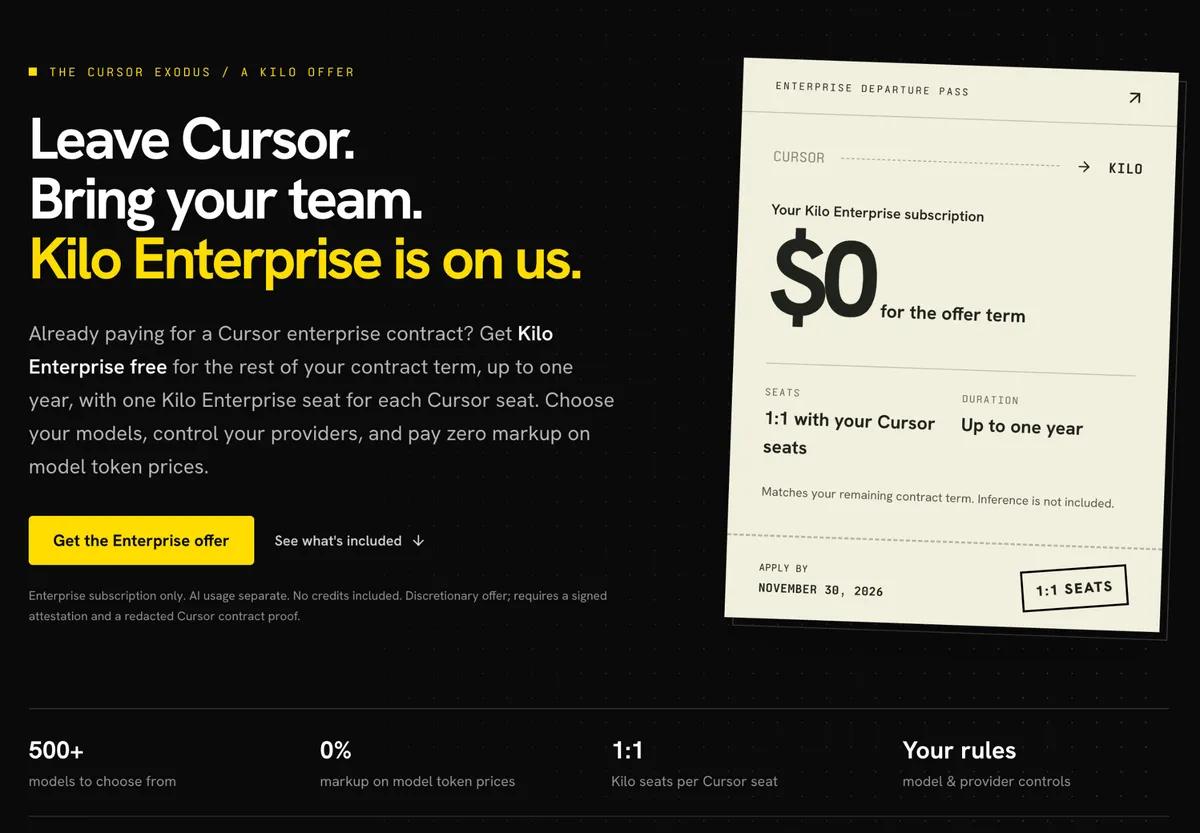
- A Cursor Exodus ajánlat 2026. november 30-ig igényelhető, legfeljebb 12 hónapra.
SSH-hátsó ajtót telepített a módosított bővítmény
A Kilo Code beszámolója szerint október 29-én jelent meg a Cursor piacterén az Anthropic Claude Code bővítményének módosított, 2.1.313 verziója. A vállalat közlése alapján ezt a kiadást nem az Anthropic készítette. A csomag nagyjából csendes-óceáni idő szerint hajnali 2:27-től délután 1:35-ig volt elérhető.
A Cursor észlelte a problémát, eltávolította a bővítményt, leállította a piacterét, lecserélte a kulcsokat, és együttműködött a tárhelyszolgáltatóval a támadó szerverének lekapcsolásában. A cég részletes biztonsági tájékoztatót is közzétett.
A rosszindulatú build a svc-telemetry címkével ellátott támadói SSH-kulcsot próbált hozzáadni az engedélyezett kulcsokhoz. Emellett begyűjtötte a gép nevét, a felhasználónevet, az operációs rendszert, a kezdőkönyvtárat, a környezeti változók neveit, a Githez tartozó e-mail-címet és a nyilvános IP-címet.
A bővítmény eltávolítása nem elég
A csomag megpróbálta engedélyezni a helyi SSH-szolgáltatást és fordított alagutat nyitni a támadó felé. Ehhez rendszergazdai jogosultság kellett, ezért ez a lépés a legtöbb gépen meghiúsult. A tartós jelenlétet macOS-en LaunchAgent, Windowson pedig ütemezett feladat biztosíthatta, a kapcsolat létrehozását a kártevő 60 másodpercenként újrapróbálta.
A Kilo Code szerint azoknak, akik az érintett időszakban telepítették vagy frissítették a 2.1.313 verziót, ellenőrizniük kell az svc-telemetry kulcs jelenlétét, le kell futtatniuk a Cursor helyreállító szkriptjét, és tiszta gépről meg kell változtatniuk a hitelesítő adatokat. A bővítmény törlése önmagában nem oldja meg a problémát, mert a telepített csomag tovább futó szkripteket hagyhat maga után.
A történtek a fejlesztői környezetek ellátási láncának kockázatára is rámutatnak. A kódolást segítő eszközök kiegészítői, MCP-szerverei, képességei és beépülő moduljai hozzáférhetnek a kódhoz, parancsokat futtathatnak, illetve elérhetik a felhasználói környezet egyes részeit.
A Kilo Code központosított ellenőrzést javasol
A Kilo Code azt javasolja, hogy a csapatok minden bővítménynél, MCP-szervernél, képességnél és plugin esetében tudják, ki készítette, mi változott az előző megbízható verzióhoz képest, mit csinál, és milyen fájlokhoz, parancsokhoz, hálózatokhoz vagy titkokhoz fér hozzá.
A gyakorlati javaslatok között szerepel a kiadók engedélyezési listája, a verziók rögzítése, az ellenőrizetlen automatikus frissítések kikapcsolása, valamint a fejlesztői szerkesztők rendszergazdai jogosultság nélküli futtatása. A Kilo Code szerint érdemes figyelni az SSH engedélyezett kulcsait, a LaunchAgenteket, az ütemezett feladatokat és az indítási mappákat is.
A cég saját megoldásként nyílt forráskódot, vállalati adminisztrációs funkciókat, szolgáltatói szabályokat és az Enkrypt AI védelmi rendszerét említi. Utóbbi a biztonsági csapat által meghatározott szabályok alapján ellenőrizheti a kéréseket, az eszközhívásokat, köztük a parancssori műveleteket, valamint az eredményeket. A Kilo Code közlése szerint készül az egységes adminisztrátori bekapcsolás, továbbá az MCP Scan és a Skill Scan az MCP-szervereket és képességeket vizsgálná futtatás előtt.
A cég szerint a fejlesztőcsapatoknak ezen a héten át kell vizsgálniuk a teljes AI-eszközláncukat. A Kilo Code egy Cursor Exodus nevű ajánlatot is közölt: a Cursor vállalati szerződésével rendelkező ügyfeleknek a Kilo Enterprise a fennmaradó időszakra, legfeljebb 12 hónapra díjmentes lehet, a Cursor-székekkel azonos számú férőhellyel. A jelentkezési határidő 2026. november 30., az ajánlat nem szünteti meg és nem téríti vissza a Cursor szerződését.
Kilo Code: Know Your AI Toolchain: Lessons from the Cursor Marketplace Incident