Hét készség, amelyet a kódoló ügynökök gyakran kihagynak
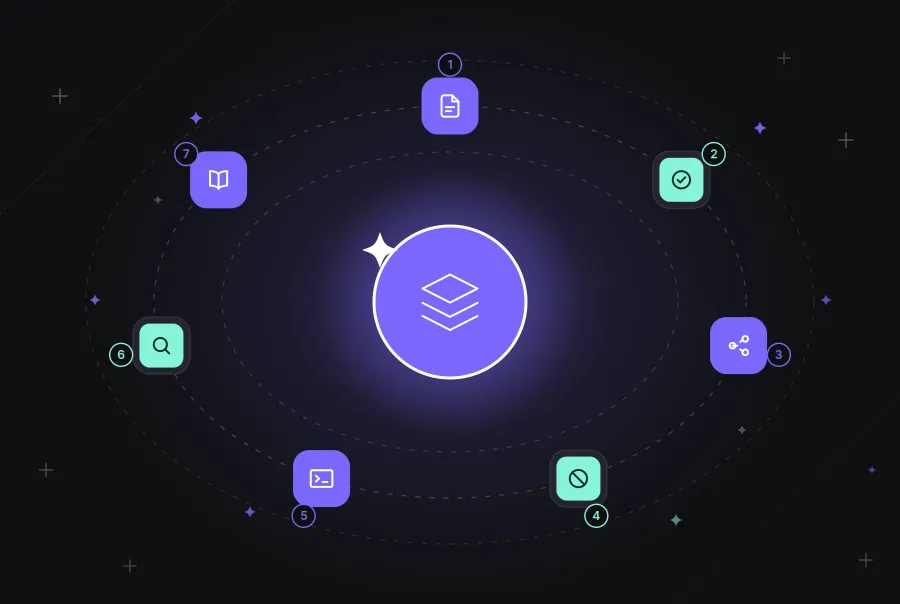
A kód előállítása csak egy része a szoftverszállításnak. A Qodo hét nyílt forráskódú ügynökkészséget tett közzé, amelyek a tervezéstől a tesztelésen és a munkafolyamatok biztonságán át a fejlesztői dokumentáció ellenőrzéséig fedik le a gyakran kihagyott lépéseket.
- A Qodo hét nyílt forráskódú ügynökkészséget tett közzé.
- A software-build-plan a kód módosítása előtt készít bizonyítékokra épülő tervet.
- A tdd-bdd, a workflow-invariants és a failure-path-testing a viselkedést és a hibautakat teszi explicitté.
- A dx-audit és a readme-audit a fejlesztői felületet, illetve a dokumentációt ellenőrzi.
- A readme-creation külön engedély esetén írja vagy módosítja a README-t.
A kódolás körüli munka gyakran kimarad
A Qodo szerint az AI-kódoló ügynökök jól reagálnak a konkrét megvalósítási kérésekre. Egy végpont, egy refaktorálás vagy egy hibajavítás esetén gyorsan elkezdhetnek kódot készíteni. A kapcsolódó mérnöki munkát azonban gyakran kihagyják: annak meghatározását, hogy pontosan minek kell megváltoznia, a stabilan megőrzendő szerződések azonosítását, a követelmények megfigyelhető viselkedéssé alakítását, valamint annak bizonyítását, hogy a nem biztonságos munkafolyamat-átmenetek blokkolva maradnak.
A Qodo 2026. szeptember 3-án közzétett bejegyzése szerint ezeknek a lépéseknek a mellőzése súrlódást okoz a fejlesztésben. A vállalat ezért hét, újrahasznosítható utasításcsomagot tett nyílt forráskódúvá. Mindegyik egy körülhatárolt mérnöki eljárást ír le: mit kell az ügynöknek megvizsgálnia, milyen kérdésre kell választ adnia, mikor módosíthat fájlokat, mit kell tesztelnie, és mely hiányosságokat kell láthatóan hagynia.
Tervezés és tesztelés a kód módosítása előtt és közben
A hét készség a fejlesztési életciklus különböző szakaszait fedi le. A software-build-plan egy koherens szoftverváltoztatás bizonyítékokra épülő tervét készíti el. Átnézi a feladatot, a repository utasításait, az aktuális architektúrát, a nyilvános szerződéseket, a teszteket és a megvalósítási pontokat. A terv kitér a hatókörre, a kizárt célokra, az érintett szerződésekre, a fájlok és modulok felelősségére, a tesztelési pontokra, a hibák és helyreállítás kezelésére, valamint az áttekinthető commit-sorrendre. A tervezés alapértelmezésben csak olvasási művelet, önmagában nem engedélyezi a kód szerkesztését.
A tdd-bdd a követelményeket vagy hibákat megfigyelhető Given, When, Then viselkedéssé alakítja. A készség először értelmes, sikertelen tesztet ír, majd a teljesítéshez szükséges legkisebb módosítást, végül refaktorálást javasol a viselkedés védelme mellett.
A workflow-invariants a többállapotú folyamatokat engedélyezett és tiltott átmenetek, valamint helyreállítási műveletek szerint modellezi. A failure-path-testing ezzel szemben azt teszteli, hogy egy sikertelen ellenőrzési pont megakadályozza-e a továbblépést, nem ír-e hibás vagy részleges kimenetet, és kap-e az üzemeltető konkrét helyreállítási útmutatást.
A fejlesztői élmény és a README is a változtatás része
A Qodo három készséget a módosítás átadás előtti ellenőrzésére szán. A dx-audit olvasási auditként vizsgálja a megváltozott fejlesztői felületet, például a parancsokat, kapcsolókat, kimeneteket, hibaüzeneteket, beállítást, példákat és helyreállítási útmutatásokat. A nem bizonyítható futásidejű állításokat ellenőrzési hiányosságként tartja nyilván, a feloldásukhoz szükséges parancsokkal együtt.
A readme-audit azt ellenőrzi, hogy a README megfelel-e a repository aktuális működésének. Többek között azt vizsgálja, hogy egy mérnök gyorsan megértheti-e, mire való a szoftver, mit ad vissza vagy hoz létre, kinek szól, hogyan telepíthető és futtatható, illetve mi a fejlesztő felelőssége az első sikeres használat után. Az audit alapértelmezésben csak jelenti az eltéréseket, a fájlt nem írja át.
A hetedik készség, a readme-creation, akkor írja vagy írja át a README-t, ha a dokumentáció módosítására külön engedély van. A Qodo ezzel elválasztja egymástól a dokumentáció állapotának ellenőrzését és a tényleges szerkesztést.
A vállalat szerint a készségek célja, hogy az ügynökök a kód elkészítése mellett a változtatás határait, bizonyítékait, biztonsági feltételeit és használhatóságát is kezeljék. Ez a fejlesztők számára áttekinthetőbb terveket, megfigyelhető viselkedést és ellenőrizhetőbb átadást jelenthet, miközben a hiányzó bizonyítékok és a helyreállítási teendők láthatók maradnak.