Biztonság és etika
SOC 2 Type 1 tanúsítást szerzett a Murf AI
A Murf AI megszerezte a SOC 2 Type 1 tanúsítást, amely a vállalat szerint az információbiztonsági gyakorlatok, szabályzatok és eljárások védelmét, valamint fenntartását…
Az NCSC szerint az AI-ügynököket működés közben is figyelni kell
Az autonóm AI-ügynökök biztonságát nem lehet a bevezetés előtti jóváhagyással letudni, írja a Darktrace. Az Egyesült Királyság Nemzeti Kiberbiztonsági Központjának…
Hamis Gemini-telepítővel terjesztették a Vidar adatlopó kártevőt
Egy Google Gemini-telepítőnek álcázott fájl Vidar információlopó kártevőt juttatott egy európai, közel-keleti és afrikai régióban működő ügyfél hálózatára. A Darktrace…
A Palo Alto Networks az Anthropic Mythos 5 modelljével védekezik
A Palo Alto Networks Unit 42 az Anthropic Claude Mythos 5 modelljével bővíti Frontier AI Exposure Analysis szolgáltatását. A megoldás a sérülékenységek azonosítása…
Az NVIDIA szerint a futtatókörnyezetnél kell meghúzni az AI-ügynökök biztonsági határát
Az NVIDIA Developer 2026. augusztus 21-én közölt elemzést arról, hová érdemes elhelyezni a biztonsági kontrollokat az egyre összetettebb feladatokat végző…
A CSET szerint az AI az amerikai hadsereg emberi döntéseit is gyengítheti
Az amerikai hadsereg egyre szélesebb körű AI-használata a katonai döntéshozatalt és az emberi ítélőképességet is átalakíthatja. A CSET szakértője szerint a kockázatok…
Biztonság és etikaPalantir szerint az AI felgyorsítja a sebezhetőségek keresését
A Palantir több AI-ügynökből álló rendszert használ a forráskódok biztonsági ellenőrzésére, a sebezhetőségek felkutatására és a javítások előkészítésére. A vállalat…
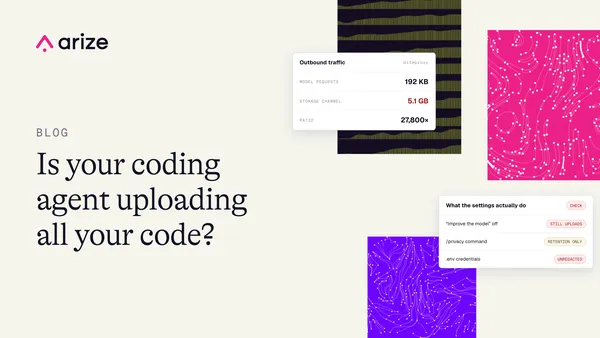
A Grok Build a teljes Git-tárat feltölthette a szerverekre
Egy biztonsági kutató szerint a SpaceXAI Grok Build CLI egy teljes, előzményeket is tartalmazó Git-tárat küldött felhőtárhelyre. Az Arize AI elemzése szerint a legtöbb…
A megbízható AI-ügynökökhöz megbízható vállalati adatok kellenek
A vállalati AI-ügynökök bevezetését elsősorban nem a modellek, hanem az adatok biztonsága és elérhetősége akadályozza. Az Everpure szerint az adatintelligencia a…
Salesforce: gépi sebességű verseny zajlik az AI-alapú kibervédelemben
A Salesforce 2026. augusztus 20-án arról írt, hogy az autonóm AI-ügynökök új sebességre kapcsolják a kibertámadásokat és a védekezést is. A vállalat szerint a…
A TrendAI 1 milliárd dolláros AWS Marketplace-forgalmat ért el
A TrendAI átlépte az 1 milliárd dolláros globális AWS Marketplace-forgalmat, és a közlése szerint első APJ-alapú AI-biztonsági partnerként érte el ezt a mérföldkövet. A…
Adatszivárgást jelentett a Krisp egy Metabase-incidens miatt
A Krisp szerint egy külső analitikai platform, a Metabase sérülékenységét kihasználva illetéktelen fél hozzáfért bizonyos adatokhoz és exportálta azokat. Az érintett…
Biztonság és etikaÚj blogot indított az OpenAI az AI és a hatalom koncentrációjának kockázatairól
Az OpenAI 2026. augusztus 20-án bejelentette az Intelligence Age indulását, amely az új Strategic Futures csapat blogja. A kezdeményezés középpontjában az áll, hogyan…
A Datadog az egyedi riasztások helyett rendszerszintű kockázatokat vizsgál
A Datadog olyan kockázatészlelési folyamatot és Risk AI ügynököket fejlesztett, amelyek több biztonsági jel, eszköz és függőség kapcsolatát vizsgálják. A cél annak…
A Vercel úgy köti össze a v0-t a Snowflake-kel, hogy a token rejtve marad
A Vercel olyan proxyalapú megoldást épített a v0 Snowflake-integrációjához, amely a felhasználó valódi OAuth-tokenjét nem írja be a generált alkalmazás futtatási…
A nagyobb nyelvi modellek önmagukban nem lesznek ellenállóbbak
A nagyobb nyelvi modellek önmagukban nem feltétlenül válnak ellenállóbbá a célzott támadásokkal szemben. A FAR.AI előzetes kísérletei szerint az adversariális tanítással…
A Berkeley kutatója szerint az önálló AI-rendszerek új biztonsági kihívásokat hoznak
Az agentikus mesterséges intelligencia már nem csak válaszokat generálhat, hanem tervezhet, eszközöket használhat és több lépésből álló feladatokat hajthat végre. Dawn…
Biztonság és etikaZero Data Retention mellett vezet be új biztonsági feldolgozást az OpenAI
Az OpenAI 2026. augusztus 19-én előzetesen bemutatta a Private Safety Processing nevű megoldást, amelyet a Zero Data Retentiont használó, jogosult API-ügyfelek számára…
USC-kutatók háromlépcsős védelmet fejlesztenek az AI-ügynökökhöz
A USC mérnökei olyan eszközöket fejlesztenek, amelyek az AI-ügynökök indulás előtti ellenőrzését, futás közbeni felügyeletét és a hibák utólagos feltárását segítik. A…
A több lépésben felépített beszélgetésekkel kijátszhatók az AI-ügynökök
A mesterséges intelligenciát használó ügynökök biztonságát nem elég egyetlen káros kérdéssel tesztelni. Az EPFL kutatói szerint a támadók ártalmatlannak tűnő kérések…
Biztonság és etikaA bizonytalan kódra tanított modellek szélesebb körben is félrecsúszhatnak
A bizonytalan kód generálására finomhangolt nyelvi modellek más feladatokban is káros vagy megtévesztő válaszokat adhatnak. A FAR.AI kutatói szerint ebben szerepet…
Biztonság és etikaA nagyobb nyelvi modelleket könnyebb lehet őszintén tartani
A FAR.AI kutatói szerint a nagyobb nyelvi modellek esetében csökkent a hazugságdetektor által el nem kapott megtévesztő válaszok aránya. A SOLiD módszer a gyanús…
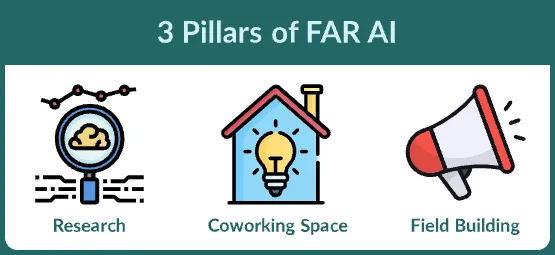
13 tanulmányt készített az AI-biztonságot kutató FAR.AI
A FAR.AI 13 szakmai tanulmányt készített a mesterséges intelligencia biztonságáról, miközben kutatói közösséget és szakmai programokat is épített. A szervezet három…
Újságírók vitatták meg, hogyan kellene felkészülni az AGI-ra
Újságírók, szerkesztők és AI-biztonsági kutatók egy washingtoni workshopon vizsgálták, hogyan kellene a sajtónak beszámolnia az általános mesterséges intelligenciáról…