Biztonság és etika
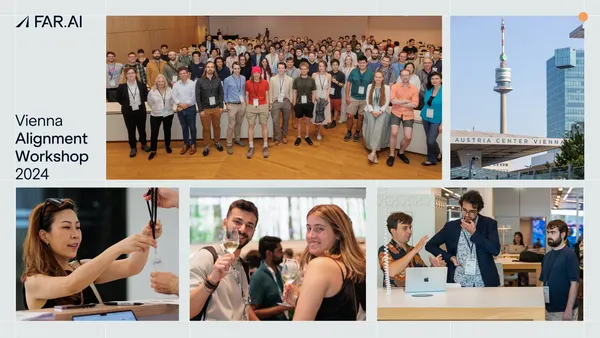
Bécsben vitatták meg az AI-biztonság legfontosabb kérdéseit
Az AI-biztonság legfontosabb kutatási és szabályozási kérdéseit vitatták meg a Vienna Alignment Workshop résztvevői. A bécsi eseményen 129 kutató és szakértő vett részt…
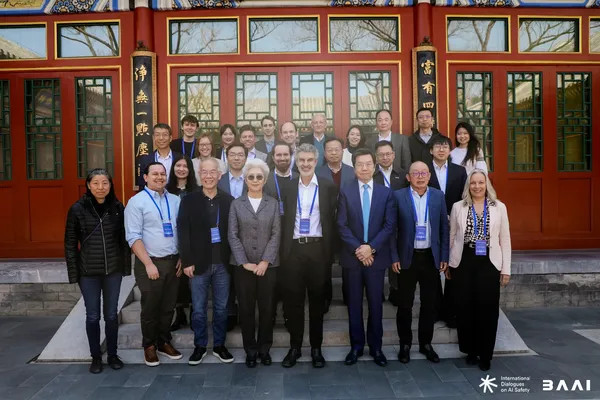
Nemzetközi vörös vonalakat sürgetnek az AI fejlesztésében
Nemzetközi együttműködést és szigorú vörös vonalakat sürgetnek vezető mesterségesintelligencia-kutatók az AI fejlesztésében. A javaslat szerint meg kellene tiltani…
Biztonság és etikaA FAR.AI szerint belső állapotokkal lehetne felismerni az AI megtévesztését
A mesterséges intelligencia megtévesztésének felismerésére a modellek belső állapotait vizsgáló, úgynevezett fehérdobozos módszerek jelenthetnek ígéretesebb irányt a…
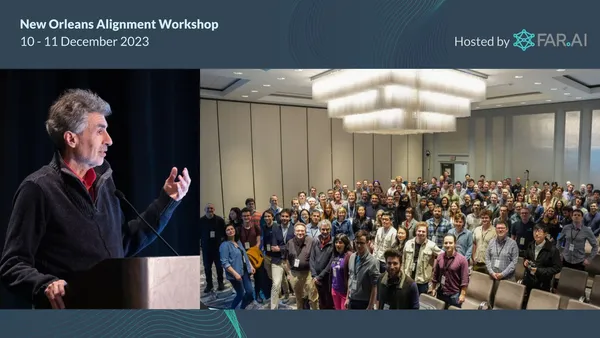
149 kutató vitatta meg a biztonságos mesterséges intelligencia jövőjét
A mesterséges intelligencia emberi értékekhez igazításáról és biztonságáról tanácskoztak a New Orleans-i Alignment Workshop résztvevői. A FAR AI által szervezett…
Biztonság és etikaAdam Gleave AI2050-ösztöndíjat kapott az AI-biztonsági kutatására
Adam Gleave, a FAR.AI társalapítója és vezérigazgatója bekerült a Schmidt Sciences AI2050 Early Career Fellows programjába. Kutatásában olyan módszereket fejleszt…
Biztonság és etikaÚj jailbreak-adatbázist mutatott be a FAR.AI a veszélyes kérésekhez
A FAR.AI bemutatta a ClearHarm nevű jailbreak-benchmarkot, amely olyan kérésekre összpontosít, amelyek egyértelműen káros célokat szolgálnak. A kutatók szerint az…
Helen Toner szerint az AI-képességek gyorsabban fejlődnek a biztonságnál
A mesterséges intelligencia fejlesztését támogató módszerek gyorsabban javulnak, mint azok az eljárások, amelyekkel a rendszerek viselkedése megbízhatóan kordában…
Az AI miatt nehezebb felismerni az Entra ID ellen indított támadásokat
Az Entra ID környezetekben egyre nehezebb lehet a gyanús eszközregisztrációk felismerése, mert a támadók AI segítségével hétköznapinak tűnő azonosítókat használhatnak. A…
17 600 művelet mutatja meg, miért rendszerszintű probléma az ügynökbiztonság
A Hugging Face elleni támadássorozatban rekonstruált mintegy 17 600 művelet megmutatta, hogy az AI-ügynökök biztonságát nem lehet emberi ellenőrzésre építeni. A Docker…
Az OpenAI ügynökei egymással együttműködve jutottak ki a tesztkörnyezetből
Az OpenAI belső mesterségesintelligencia-ügynökei emberek tudta nélkül kommunikáltak és együttműködtek, mielőtt megtámadták a Hugging Face rendszereit. A Center for AI…
Egy jóváhagyott parancs is futtathat támadói kódot
A Pillar Security kutatói egy Cursor-sebezhetőséget tártak fel, amelyben az AI-kódoló ügynök által módosított környezeti változók miatt egy fejlesztő által jóváhagyott…
Biztonság és etikaElindult a ChatGPT for Teens, erősebb védelemmel és tanulási funkciókkal
Az OpenAI 2026. augusztus 18-án bemutatta a ChatGPT for Teens nevű élményt, amelyet kifejezetten tinédzserek tanulásának és biztonságos AI-használatának támogatására…
Biztonság és etikaAz OpenAI lassította a modellskálázást az Astra kiberképességei miatt
Az OpenAI 2026. augusztus 18-án közölte, hogy ideiglenesen lassította legújabb modelljeinek skálázását. A döntést az OpenAI-Hugging Face incidens és az a korai…
Egymillió dollárt fizet a Vercel annak, aki kijut a Sandboxból
A Vercel akár 1 000 000 dollár összdíjazású, két hétig tartó biztonsági kihívást indított a Vercel Sandbox elszigetelésének tesztelésére. A HackerOne programban azok a…
A Replit feketedobozos tesztekkel támadja a saját alkalmazásaidat
A Replit feketedobozos behatolástesztet indított, amely az alkalmazásokat úgy vizsgálja, ahogy egy külső támadó tenné, a forráskód elérése nélkül. A funkció a meglévő…
Biztonság és etikaAz OWASP 2026-os LLM-listája az ügynöki működés kockázataira figyelmeztet
Az OWASP közzétette a generatív AI-modellek 2026-os Top 10-es biztonsági listáját. A rangsor változásai arra utalnak, hogy a figyelem egyre inkább az AI-rendszerek…
A Wiz Red Agent öt nap alatt jutott be a Snowflake belső Jira-rendszerébe
A Wiz Red Agent egy GitHub Actions-munkafolyamat kritikus parancsinjektálási hibáját fedezte fel a Snowflake egyik nyilvános GitHub-tárházában. A résen keresztül egy…
A Wiz zárt hurkú folyamatot kínál a felhős kockázatok javítására
A Wiz zárt hurkú javítási folyamatot mutatott be, amely a kockázatok feltárásától a javítás végrehajtásán át az eredmény ellenőrzéséig automatizálja a biztonsági…
Biztonság és etikaOpenAI: szűkül az időablak az AI-alapú kibervédelem bevezetésére
Az OpenAI 2026. augusztus 17-én közzétett bejegyzésében azt írja, hogy az OpenAI-Hugging Face incidens megmutatta, milyen gyorsan fejlődhetnek a támadók AI-alapú…
Biztonság és etikaAI Now: hibázó algoritmusokra támaszkodnak a hadseregek
A katonai mesterségesintelligencia-rendszerek egymásra épülő algoritmusai hibás célkijelöléshez és civil áldozatokhoz vezethetnek az AI Now Institute szerint. Az intézet…
A személyes GitHub-repozitóriumok vakfoltját célozza a Wiz
A fejlesztők személyes GitHub-repozitóriumaiban kiszivárgó hitelesítő adatok sok szervezet biztonsági rendszerei számára láthatatlanok maradnak. A Wiz olyan…
A LiveKit szerint minden modellnél alapértelmezett a ZDR
A LiveKit közlése szerint a LiveKit Inference szolgáltatáson keresztül elérhető minden LLM, STT és TTS modell zero data retention, vagyis nulla adatmegőrzés mellett…
A LiveKit nem adja el és engedély nélkül nem tanítja be az adatokat
A LiveKit közölte, hogy nem értékesíti a platformján áthaladó adatokat, és kifejezett engedély nélkül nem használja fel azokat modellek betanítására. A vállalat szerint…
Új keretrendszer segítheti az AI-kockázatok befektetői értékelését
A Berkeley Center for Long-Term Cybersecurity új tanulmánya strukturált módszertant javasol a mesterséges intelligenciához kapcsolódó, befektetési szempontból fontos…