A KDDI zárt hálózatokat is bekötött a Palo Alto SASE-platformjába
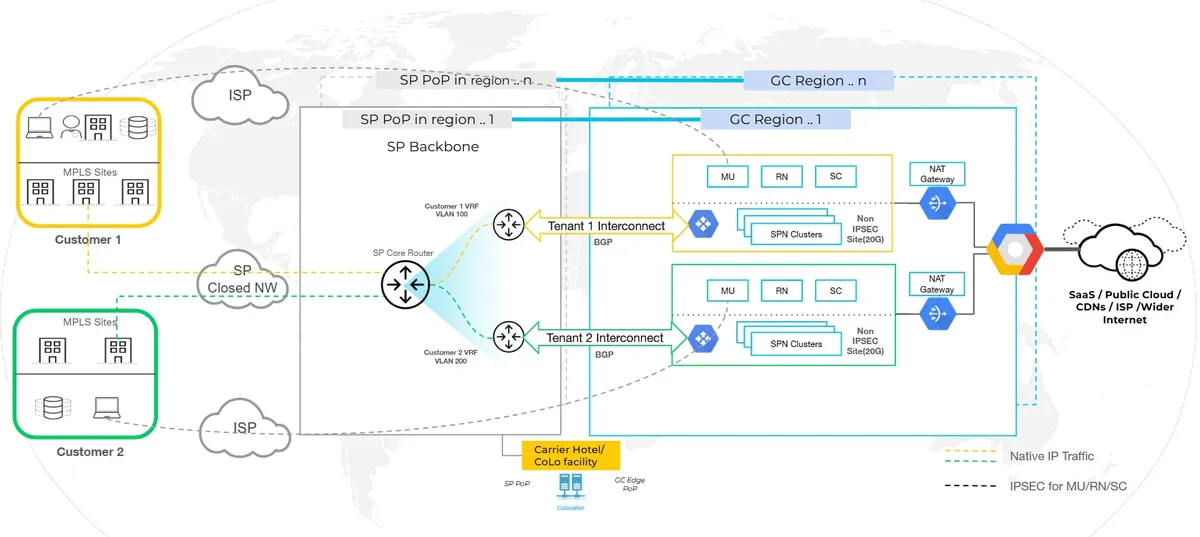
A KDDI elindította a Palo Alto Networks technológiájára épülő SASE Gateway szolgáltatást, amely a vállalati zárt hálózatokat és az internetkapcsolatokat egyetlen biztonsági platformhoz kapcsolja. Az új megoldás alapja a Palo Alto SP Interconnect architektúrája.
- A KDDI elindította a Palo Alto Networks technológiájára épülő SASE Gateway szolgáltatást.
- Az SP Interconnect közvetlen kapcsolatot biztosít a KDDI WVS2 zárt hálózata és a Prisma SASE között.
- A szolgáltatás zárt hálózati és internetes forgalomhoz is egységes Zero Trust-védelmet kínál.
- A megoldás támogatja a generatív és ügynökalapú AI használatának biztonságát.
- A KDDI a szolgáltatást a 2028-ra tervezett KDDI AccelWaves Network egyik előzményének tekinti.
Zárt hálózatokat kapcsolnak a SASE-platformhoz
A Palo Alto Networks szeptember 30-i ügyfélbemutatója szerint a japán KDDI Corporation elindította a „SASE Gateway powered by Palo Alto Networks” szolgáltatást. A KDDI a Palo Alto Networks hosszú ideje működő NextWave-partnere, emellett menedzselt biztonsági szolgáltatóként, vagyis MSSP-ként is együttműködik a céggel.
A szolgáltatás a Palo Alto Prisma SASE platformját használja, és az új SP Interconnect, röviden SPI, architektúrára épül. Ennek segítségével a távközlési szolgáltató nagy teljesítményű hálózatai közvetlenül összekapcsolhatók a Prisma SASE rendszerével.
A megoldás különösen a KDDI Wide Area Virtual Switch 2, vagyis WVS2 zárt hálózatán keresztül érkező forgalmat tudja közvetlenül a SASE-platformba vezetni. A Palo Alto Networks szerint a zárt hálózati és internetes kapcsolatok így közös biztonsági szabályrendszer alatt kezelhetők. Az új SPI kialakításából elhagyták az IPsec-kapcsolatok többletterhelését is.
Zero Trust és AI-alapú védelem egy platformon
A Palo Alto Networks szerint az SPI a zárt hálózat vagy az internet típusától függetlenül egységes Zero Trust Network Access, vagyis ZTNA-védelmet alkalmazhat a SaaS- és a privát alkalmazások elérésére. A vállalat úgy írja le a Prisma SASE-t, mint a mesterséges intelligencia által gyorsított vállalati működés védelmére, skálázására és biztosítására létrehozott platformot.
A zárt hálózati forgalom Prisma SASE-en keresztüli továbbítása lehetővé teszi, hogy a szervezetek ellenőrzöttebben használják a generatív és az ügynökalapú mesterséges intelligenciát. A platform gépi sebességű, beépített forgalomvizsgálatot, teljes forgalmi láthatóságot, identitásalapú vezérlést és fejlett adatvesztés-megelőzést kínálhat. A Palo Alto Networks példaként említi a gépi léptékű sebezhetőségvizsgálat és a promptinjekciók megállítását.
A szolgáltatás az informatikai üzemeltetésben is használja a mesterséges intelligenciát. Az AIOps és az Autonomous Digital Experience Management, vagyis ADEM a vállalati telephelyek, felhők és adatközpontok hálózati kapcsolatait jeleníti meg és kezeli. A cég szerint a rendszer képes lehet a hálózati hibák előrejelzésére és elhárítására még azelőtt, hogy a felhasználók észlelnék azokat.
A KDDI 2028-as hálózati terveihez is kapcsolódik
Junji Hori, a KDDI termékmenedzsmentért felelős vezérigazgató-helyettese szerint az SP Interconnecttel kiegészített Prisma SASE felgyorsítja a zárt hálózatok és az internet összekapcsolását. Hori úgy fogalmazott, hogy a szolgáltatás a KDDI „AccelWaves Vision” kezdeményezésének Security-as-a-Service területén az első szakasz egyik központi megoldása.
A vezető szerint az új szolgáltatás csökkenti a biztonsági és hálózati üzemeltetés terheit azzal, hogy egységesíti a zárt hálózatok és az internet biztonsági tervezését és kezelését. Hori ezt a 2028-ra tervezett „KDDI AccelWaves Network”, egy vállalatoknak szánt autonóm hálózati szolgáltatás megvalósítása felé vezető fontos állomásként jellemezte.
A Palo Alto Networks és a KDDI a SASE Gateway mellé további megoldások bevezetését is lehetővé teszi. Ezek között szerepel a Cortex XDR és a biztonságos vállalati böngészőként kínált Prisma Browser. Az ügyfelek a LAC Co., Ltd. SOC- és incidenskezelési szolgáltatásaival is kiegészíthetik a csomagot.
Mit jelent ez a vállalati ügyfeleknek?
A szolgáltatás a KDDI és a Palo Alto Networks közös integrált biztonsági portfóliójának részeként már elérhető. A két vállalat szerint elsősorban azoknak a japán vállalatoknak lehet fontos, amelyek zárt hálózatokat, internetkapcsolatokat, felhőszolgáltatásokat és hibrid munkakörnyezeteket egyetlen biztonsági működési modellben szeretnének kezelni.
A Palo Alto Networks állítása szerint a konstrukció a KDDI meglévő WVS2-ügyfelei mellett azoknak a vállalatoknak is értéket adhat, amelyek központosítani akarják a biztonsági műveleteket és optimalizálnák hálózataikat. A cég a megoldást olyan infrastruktúraalapként pozicionálja, amely a kommunikációs szolgáltató hálózatának stabilitását a Palo Alto Networks biztonsági funkcióival egyesíti.
Palo Alto Networks: “SASE Gateway” provided by KDDI : How SP Interconnect Simplifies Closed Network Zero Trust