KDDI zárt hálózatokat kapcsol a Palo Alto Prisma SASE rendszeréhez
A KDDI elindította a Palo Alto Networks technológiájára épülő SASE Gateway szolgáltatást, amely közvetlen kapcsolatot biztosít a vállalat zárt hálózatai és a Prisma SASE között. A megoldás egységes biztonsági szabályokkal kezeli az internetes és zárt hálózati forgalmat.
- A KDDI elindította a Palo Alto Networks-alapú SASE Gateway szolgáltatást.
- Az SP Interconnect közvetlenül kapcsolja a KDDI WVS2 zárt hálózatát a Prisma SASE-hez.
- A megoldás egységes Zero Trust szabályokat alkalmazhat zárt és internetes kapcsolatokon.
- A rendszer AI-alapú támadások ellenőrzését, láthatóságot és DLP-t is kínál.
- A KDDI a szolgáltatást a 2028-ra tervezett AccelWaves Network egyik alapjaként pozicionálja.
Közvetlen kapcsolat a KDDI hálózatával
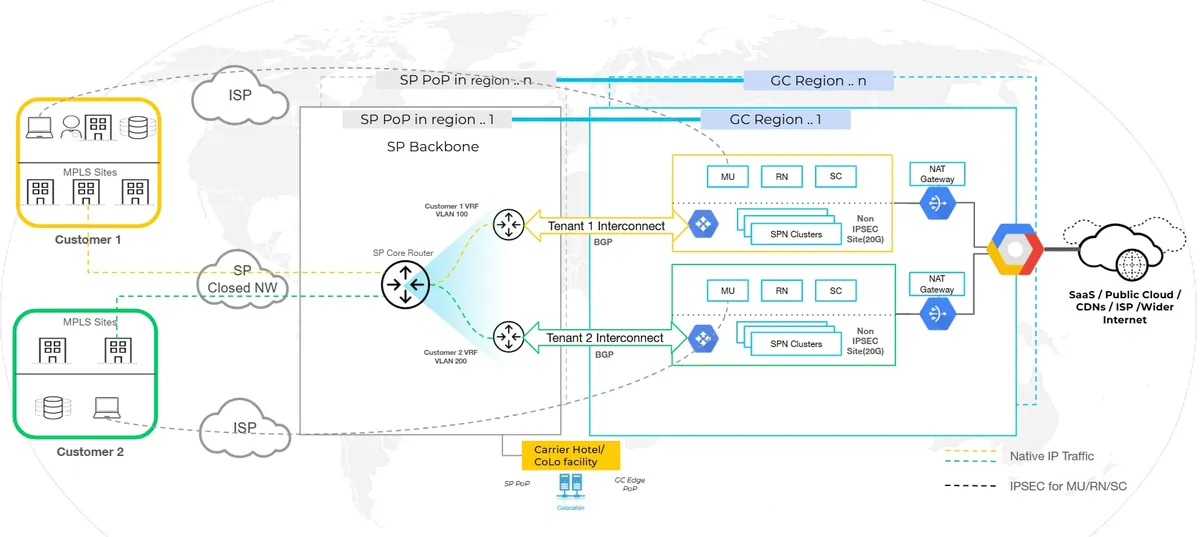
A Palo Alto Networks 2026. szeptember 29-én közzétett ügyféltörténete szerint a KDDI Corporation elindította a „SASE Gateway powered by Palo Alto Networks” szolgáltatást. A megoldás alapja a Palo Alto Networks SP Interconnect, röviden SPI architektúrája.
Az SPI közvetlenül kapcsolja össze a távközlési szolgáltatók hálózatait a Prisma SASE platformmal. Ennek köszönhetően a KDDI Wide Area Virtual Switch 2, vagyis a WVS2 zárt hálózatainak forgalma is közvetlenül eljuthat a SASE rendszerbe, az internetes kapcsolatok mellett. A Palo Alto Networks szerint a japán vállalatok körében továbbra is jelentős igény van a zárt hálózatokra.
A vállalat közlése szerint a legújabb SPI kialakítás a japán piac szigorú követelményeihez szükséges rugalmasságot és teljesítményt kínálja, miközben kiküszöböli az IPsec-kapcsolatok többletterhelését. A szolgáltatás így a KDDI gerinchálózatának kommunikációs minőségét a Palo Alto Networks biztonsági képességeivel kapcsolja össze, egyetlen szabálymotor alatt kezelhető módon.
Zero Trust, AI-védelem és proaktív üzemeltetés
Az SP Interconnect a szolgáltató szerint egységes Zero Trust hálózati hozzáférést, vagyis ZTNA-t tesz lehetővé SaaS-szolgáltatások és privát alkalmazások eléréséhez, függetlenül attól, hogy a forgalom zárt hálózaton vagy az interneten halad.
A zárt hálózati forgalom a Prisma SASE rendszeren keresztül gépi sebességű, beágyazott ellenőrzésen mehet át. A Palo Alto Networks szerint ez segíthet megállítani az automatizált, fejlett mesterségesintelligencia-alapú támadásokat, például a nagy léptékű sérülékenységvizsgálatokat és a promptinjekciókat. A rendszer láthatóságot, identitásalapú szabályozást és fejlett adatvesztés-megelőzést, DLP-t is biztosít.
A szolgáltatás az AIOps és az ADEM, vagyis az Autonomous Digital Experience Management képességeit is használja. Ezekkel a vállalatok a telephelyek, felhők és adatközpontok hálózatait egyaránt figyelhetik és kezelhetik, továbbá a közlemény szerint a rendszer azonosíthatja és elháríthatja a hálózati hibákat, mielőtt azok a felhasználók számára érzékelhetővé válnának.
A KDDI 2028-ra tervezett hálózati szolgáltatásának alapja
Junji Hori, a KDDI Corporation termékmenedzsmentért felelős vezérigazgató-helyettese szerint az SP Interconnecttel kiegészített Prisma SASE felgyorsítja a zárt hálózatok és az internet összekapcsolását. A Palo Alto Networks által közölt idézetben úgy fogalmazott, hogy a szolgáltatás a KDDI AccelWaves Vision programjának Security-as-a-Service területén az első szakasz központi megoldása.
Hori szerint a szolgáltatás mérföldkő a 2028-ra tervezett KDDI AccelWaves Network, egy vállalati, autonóm hálózati szolgáltatás megvalósítása felé. A zárt hálózatok és az internet biztonsági tervezésének és kezelésének egységesítése csökkentheti az üzemeltetési terheket, és gyorsabb reagálást tehet lehetővé incidensek esetén.
A SASE Gateway további Palo Alto Networks-megoldásokkal, köztük a Cortex XDR-rel és a Prisma Browserrel is bővíthető. A biztonsági műveletekhez és incidenskezeléshez a KDDI a LAC Co., Ltd. SOC- és IR-szolgáltatásaival való kombinációt is kínálja. A szolgáltatás a két vállalat közös, integrált biztonsági portfóliójának részeként érhető el.
Palo Alto Networks: “SASE Gateway” provided by KDDI : How SP Interconnect Simplifies Closed Network Zero Trust