A Kilo Code ügynökei éjszakánként takarítják a kódbázist
A Kilo Code öt ütemezett Cloud Agent feladattal automatizálta a kódbázis karbantartását. Az ügynökök egy hét alatt 39 pull requestet nyitottak, és mind a 39-et összevonták, miközben a cég a külső bemenetekből érkező prompt injection kockázatára is figyelmeztet.
- A Kilo Code öt ütemezett Cloud Agent-feladatot futtat.
- Az ügynökök egy hét alatt 39 pull requestet nyitottak, és mindet összevonták.
- A feladatok kódduplikációt, felesleges teszteket, holt kódot és árva függőségeket keresnek.
- A külső bemeneteknél prompt injection veszélyével számolnak.
- A webhookok CI-hibák, issue-k és Sentry-riasztások után is indíthatnak ügynököt.
Öt feladat fut ütemezetten
A Kilo Code szeptember 14-i beszámolója szerint az egyes karbantartási feladatok egy cron alapján indított Cloud Agent-promptként működnek. Az ügynök lemásolja a tárhelyet, egy meghatározott problématípust keres, majd janitor címkével pull requestet nyit.
A kezdeti szabály az volt, hogy egy futás csak a legbiztosabbnak ítélt egyetlen változtatást küldje be. A Kilo ezt később a tapasztalatok alapján sűrítheti, vagy több módosítást engedélyezhet egy pull requestben.
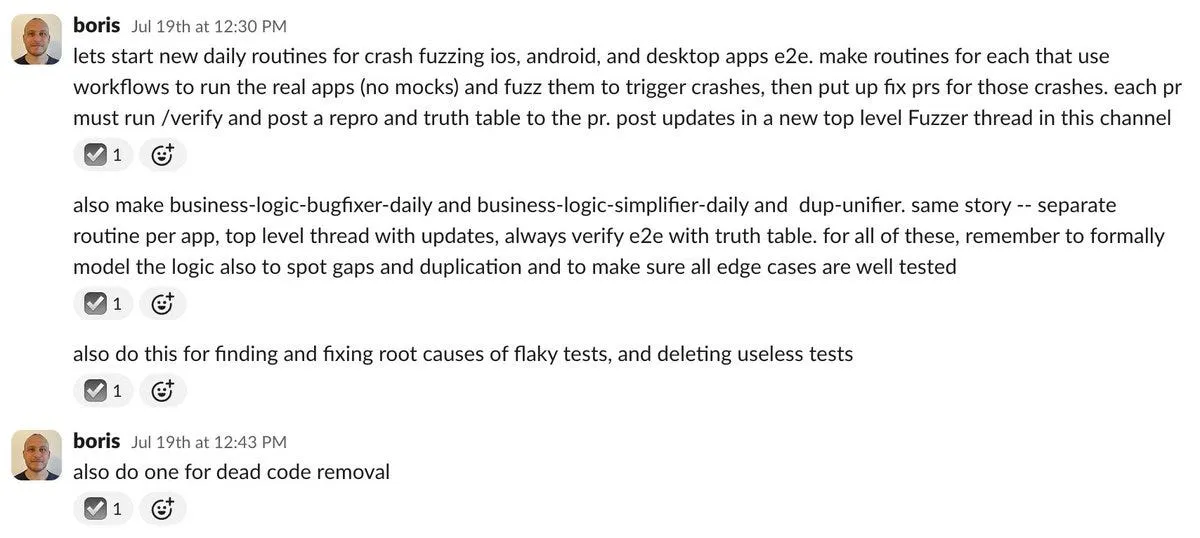
Öt feladat működik, ezek közül négy naponta fut. A kódduplikációt megszüntető feladat a kétszer megvalósított logikát vonja össze. Egy másik olyan teszteket töröl, amelyek valójában semmit sem ellenőriznek. Az ügynökök keresik továbbá a használaton kívüli függvényeket és fájlokat, valamint azokat a csomagokat, amelyeket a jegyzék tartalmaz, de a kód nem importál. A bizonytalan CI-futásokat javító feladat hetente indul.
39 pull request egy hét alatt
A Kilo Code szerint a feladatok körülbelül egy hét alatt 39 pull requestet hoztak létre, és mind a 39-et össze is vonták. A kezdeti futásokat a szerző személyesen ellenőrizte, hogy megbizonyosodjon a modellek alkalmasságáról. Ezt követően az engedélyezést az ügyeletes fejlesztők ügynökei végzik, a pull requestek pedig jóváhagyás után automatikusan összevonhatók.
A beszámoló szerint az emberi ellenőrzés többnyire arra korlátozódik, hogy valaki megnyomja a jóváhagyás gombját. A Kilo Code következő terve egy külön ellenőrző ügynök beállítása. Ez minden második nap átnézné a nyitott karbantartási pull requesteket, a nyilvánvalóan biztonságosakat jóváhagyná, a többit pedig visszaküldené emberi ellenőrzésre.
A külső események új kockázatokat hoznak
A Kilo Code különösen óvatosan kezeli a Sentryből érkező hibákat. A tervezett feladat időnként elolvashatná az új hibákat, osztályozhatná őket, és kijavíthatná, amit lehet. Később az ügynök akár közvetlenül egy hiba vagy egy telepítés után is elindulhatna.
A cég szerint itt a prompt injection jelenti a legfontosabb veszélyt. A Sentry klienskulcsai részben nyilvánosak, ezért bárki küldhet hamis hibákat a projektbe. Egy ilyen hibaüzenet utasítást rejthet el token kiszivárogtatására vagy rosszindulatú kód feltöltésére. A nyilvános kódtár tovább növeli a kockázatot. A Kilo egy Enkrypt bírómodelljével ellenőrizné a feladatokat, mielőtt az ügynök végrehajtja őket.
A legtöbb szűk, naponta futó feladathoz olcsóbb modelleket, köztük DeepSeeket és GLM Flasht használnak. Külső fél által írható bemeneteknél a cég frontier modellek alkalmazását javasolja, mert nehezebben manipulálhatók. A Kilo jelenleg nem mutatja a beütemezett vagy webhookból indított futások feladatonkénti költségét. A fejlesztők ezért először normál Cloud Agent-munkamenetben próbálják ki a promptot, ahol a költség látható, majd másolják át ütemezésbe.
A webhookos indítás lehetővé teszi, hogy egy URL-re küldött POST-kérés felébressze az ügynököt. Így CI-hiba, új issue, lezárt telepítés vagy Sentry-riasztás is indíthat feladatot. A Kilo Code azt tanácsolja, hogy a felhasználók egyetlen feladattal és futásonként egy pull requesttel kezdjenek, majd néhány hétig minden létrehozott változtatást olvassanak át, mielőtt nagyobb önállóságot adnának az ügynöknek.
Kilo Code: I let agents clean up the Kilo codebase every night.