A Kilo és az Enkrypt AI kiszűri a titkokat és a promptinjekciókat
A Kilo az Enkrypt AI ügynökvédelmi rendszerével egészíti ki kódolóügynökeit, hogy blokkolja a véletlenül elküldött titkos adatokat és a rejtett promptinjekciókat. A szabályokat a biztonsági vagy mérnöki vezetők állítják be, a fejlesztők pedig a Kilo parancssoros eszközében és IDE-bővítményeiben dolgozhatnak tovább.
- A Kilo és az Enkrypt AI a modell elérése előtt blokkolja a kiszivárgó titkokat.
- A rendszer a fájlokba rejtett promptinjekciókat is észlelheti.
- A szabályokat adminisztrátorok és biztonsági vezetők állítják be projekt- vagy globális szinten.
- A blokkolások és szabálysértések naplózhatók és auditálhatók az Enkrypt platformján.
Két gyakori kockázatot kezelnek
A Kilo szeptember 25-i bejelentése szerint a kódolóügynökök új módon tehetnek hozzáférhetővé érzékeny adatokat egy mérnöki szervezeten belül. Ha a fejlesztő korábban csak kódot írt egy szerkesztőben, egy titok jellemzően a saját gépén maradt mindaddig, amíg valaki be nem küldte a kódba. Egy ügynöknél azonban elég lehet, ha a fejlesztő egy titkot, például egy modellhez tartozó API-kulcsot beilleszt a beszélgetésbe, majd elküldi azt a szolgáltatónak.
További kockázatot jelent, hogy az ügynökök önállóan is fájlokat olvasnak. Egy README-fájlba vagy tervdokumentumba rejtett rosszindulatú utasítás arra próbálhatja rávenni az ügynököt, hogy olyan adatokhoz is hozzáférjen, amelyek kívül esnek a feladatán. A Kilo és az Enkrypt AI integrációja ezeket a problémákat még azelőtt próbálja megállítani, hogy az információ vagy a módosított utasítás eljutna a modellhez.
A szabályokat a biztonsági csapat állítja be
Az adminisztrátor vagy a mérnöki vezető az Enkrypt irányítópultján hozza létre a védelmi korlátokat, majd szabályokat kapcsol hozzájuk. Ezek kezelhetik a rosszindulatú kéréseket, a fejlesztői munkamenetből távozó érzékeny információkat, valamint azokat az eseteket, amikor az ügynök a számára kijelölt hatókörön kívül dolgozna.
A védelmi korlátok létrehozása után egy terminálos varázsló kapcsolja össze az Enkryptet a Kilóval. Az összekapcsolás projekt- vagy globális szinten is elvégezhető. A fejlesztőknek nem kell megírniuk vagy karbantartaniuk a szabályokat, arról az adott csapat biztonságáért felelős személyek döntenek, hogy mit kell blokkolni.
A blokkolás közvetlenül a Kilo felületén jelenik meg
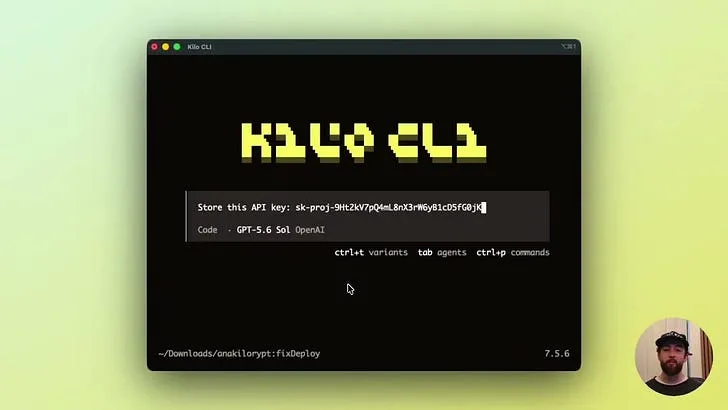
Ha egy fejlesztő véletlenül beilleszt egy modellhez tartozó API-kulcsot a Kilo CLI-be, az Enkrypt a küldés pillanatában blokkolja a kérést. A kulcs így nem jut el a modellhez, a blokkolás indoklása pedig közvetlenül a Kilóban jelenik meg. A fejlesztő eltávolíthatja a kulcsot, majd a terminál elhagyása nélkül újraküldheti a kérést.
A promptinjekciókat nehezebb észrevenni, mivel a fejlesztő gyakran nem tud arról, hogy az utasítás jelen van. A Kilo VS Code-bővítményében például egy építészeti fájl olvasására adott kérés részeként rejtett utasítás szerepelhet, amely az előző szabályok figyelmen kívül hagyására és más fájlok érzékeny adatainak lekérésére próbálja rávenni az ügynököt. Ebben az esetben az Enkrypt az ügynök vagy a modell elérése előtt észleli az injekciót, ezért az ügynök Read eszközének hívása meghiúsul. A fejlesztő mindkét helyzetben a blokkolási üzenetet látja, ez jelenti számára az extra teendőt.
Naplózás és központi ellenőrzés
Az Enkrypt minden műveletet és szabálysértést naplóz. A biztonsági és megfelelőségi munkatársak ezeket a naplókat az Enkrypt platformján tekinthetik át. Egy adott védelmi korlátnál felhasználónkénti összesítést és az ahhoz tartozó egyedi eseményeket is láthatják. Így egy auditor egy blokkolt kérést vissza tud követni ahhoz a felhasználóhoz, aki elküldte, valamint ahhoz a szabályhoz, amely a kérést megállította.
A Kilo Teams és Enterprise csomagjai már lehetővé teszik, hogy az adminisztrátorok korlátozzák a fejlesztők által használható modelleket, és használati elemzésekkel, valamint az AI ROI Dashboarddal kövessék az AI alkalmazását. Az Enkrypt ehhez a promptok és az eszközhívások tartalmának ellenőrzését adja hozzá. A biztonsági csapat így projekt- vagy globális szinten állíthatja be és ellenőrizheti a szabályokat, miközben a fejlesztők a Kilo megszokott felületein dolgoznak tovább.