A LangSmith BYOC már AWS-en, Azure-on és Google Cloudon is elérhető
A LangSmith Bring Your Own Cloud, vagyis BYOC változata már AWS-en, Azure-on és Google Cloudon is futtatható. A felhasználók saját felhőfiókjukban tarthatják az ügynökök adatait, miközben a LangChain kezeli az üzemeltetést, a skálázást és a frissítéseket.
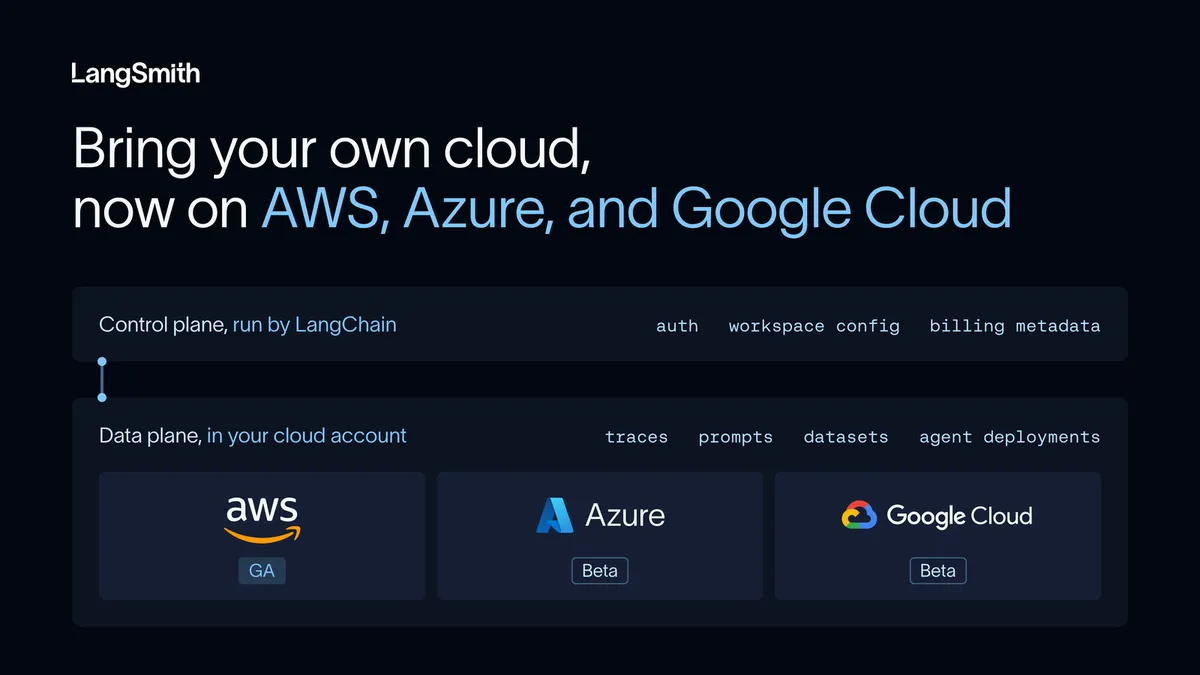
- A LangSmith BYOC AWS-en általánosan, Azure-on és Google Cloudon béta állapotban érhető el.
- Az érzékeny adatok a felhasználó saját felhőfiókjában és adatsíkján maradnak.
- A LangChain kezeli a skálázást, a frissítéseket és a sémamódosításokat.
- A saját üzemeltetésű LangSmithből nyílt forráskódú eszközzel lehet migrálni.
- Az LLM Gateway alapból 11 modellbeszállítót támogat, valamint OpenAI- és Anthropic-kompatibilis végpontokat.
Kettéválasztja a vezérlést és az adatokat
A LangChain 2026. november 3-i bejelentése szerint a LangSmith BYOC AWS-en általánosan elérhető, Azure-on és Google Cloudon pedig béta állapotban használható. A konstrukcióban a vállalatok maguk dönthetik el, melyik felhőben és melyik régióban futnak az ügynökeik, illetve hol tárolják a telemetriai adatokat.
A rendszer két részre bontja a LangSmith működését. A vezérlési síkot a LangChain üzemelteti, ezen található többek között a hitelesítés, a szervezeti és munkaterületi konfiguráció, a számlázási metaadatok, a hashelt API-kulcsok és a statikus felhasználói felület. Az adatsík a felhasználó saját felhőkörnyezetében fut, és itt maradnak a nyomkövetési adatok, a promptok, az adathalmazok, a kísérletek, az ügynöktelepítések és a munkaterületek titkai.
Egy szervezet több adatsíkot is fenntarthat, külön fiókokban és régiókban. Ezeket régió, környezet vagy üzleti egység szerint lehet szétválasztani. Így például az éles és a tesztkörnyezet külön AWS-fiókban futhat, miközben egy Azure-ra szabványosított üzleti egység saját BYOC-telepítést használ.
A LangChain működteti a felhőben futó adatsíkot
A BYOC azoknak a csapatoknak készült, amelyek szigorú megfelelési határok között dolgoznak. Korábban ezek a vállalatok saját üzemeltetésű LangSmith-környezetet tarthattak fenn, ez viszont platformmérnököket igényelt az állapottartó szolgáltatások javításához, az adatbázisok beállításához és a sémamigrációkhoz.
A LangChain szerint a BYOC esetében az infrastruktúra a vállalat saját virtuális hálózatán belül marad, miközben a szolgáltató kezeli a skálázást, a sémamódosításokat és a futtatási függőségeket. A csapatoknak így nem kell minden frissítéshez karbantartási időablakokat tervezniük vagy egyedi Helm-telepítéseket kezelniük. Az új LangSmith-funkciók a közlemény szerint röviddel a LangSmith Cloudban való megjelenésük után eljutnak a BYOC-adatsíkokra is.
A LangChain három fő előnyt emel ki az AWS-es tapasztalatok alapján: a folyamatos frissítéseket, az automatikus skálázást és a legújabb funkciók gyorsabb elérését. A szolgáltatások a terheléshez igazodva skálázódnak. A vállalat közlése szerint az AWS-es BYOC augusztusi indulása óta sok csapat választotta ezt a működési módot.
Eltérő megoldások a három felhőben
A BYOC mindhárom támogatott felhőben az adott szolgáltató hálózati, identitáskezelési és biztonsági építőelemeire támaszkodik. Mindegyik adatsík futtat Managed Deep Agents végpontokat is.
- Azure: az adatsík dedikált virtuális hálózatban, privát AKS API-végponttal fut. A LangChain az Istiót és a KEDA-t Helm segítségével telepíti, a rendszertelemetria pedig az Azure Monitorba kerül. Az Azure-os LangSmith Sandboxes támogatása később érkezik.
- Google Cloud: az adatsík az induláskor bármely régióban futhat, miközben a kezelés a LangSmith egyesült államokbeli vezérlési síkjáról történik. Az erőforrások névtérhez kötött neveket kapnak, így nem ütköznek a meglévő infrastruktúrával.
- AWS: a BYOC a vállalat meglévő VPC-jében fut, az adatbázis pedig a választott alhálózatokba kerül. A biztonsági csapatok saját biztonsági csoportokat kapcsolhatnak az alkalmazási szerepkörökhöz.
A saját üzemeltetésű LangSmithről is át lehet állni. A nyílt forráskódú migrációs eszköz átviszi a felhasználókat és szerepköröket, az adathalmazokat, a kísérleteket, a promptokat, valamint többek között a megjegyzési várólisták beállításait, az automatizálási szabályokat, az irányítópultokat és a Fleet-erőforrásokat. A forrásrendszer a folyamat közben működőképes marad. A nyomkövetések, futtatások és visszajelzések migrációját külön lépésben a LangChain végzi, ez jelenleg AWS-en érhető el.
A BYOC mögötti Terraform-modulok és a migrációs eszköz nyílt forráskódú. Az adatsíkon működő LLM Gateway alapból 11 szolgáltató modelljeit hívja, emellett bármely OpenAI- vagy Anthropic-kompatibilis végpont használható. BYOC-adatsík igényléséhez a LangChain értékesítési csapatával kell felvenni a kapcsolatot.
LangChain: LangSmith BYOC is now available on AWS, Azure, and Google Cloud