A Lovable már közel 100 szolgáltatáshoz kapcsolható
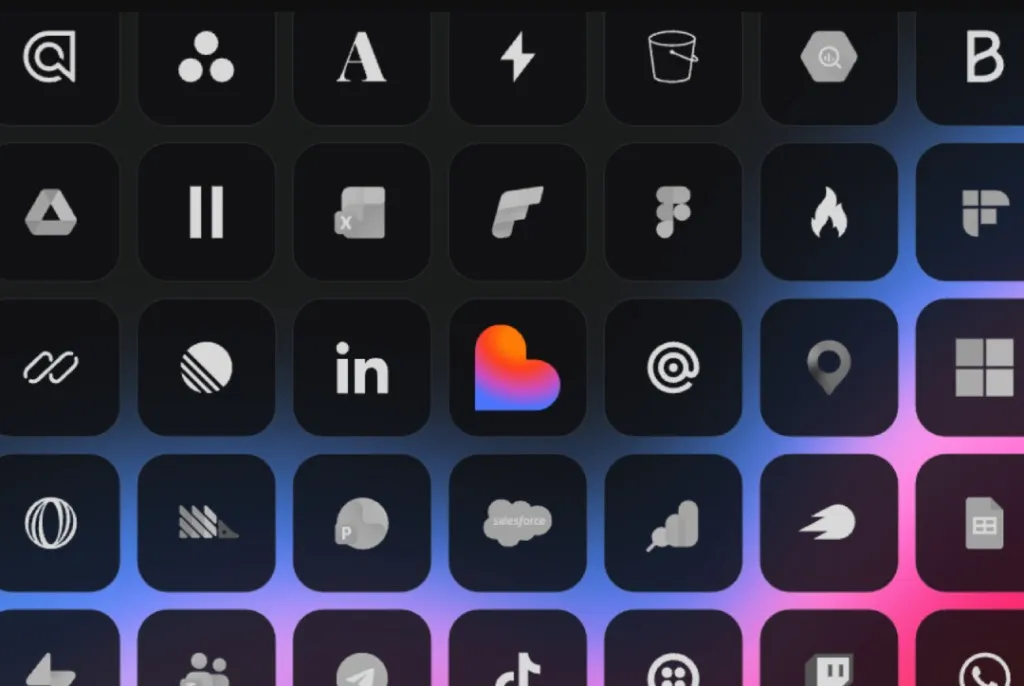
A Lovable hat hónap alatt a formális integrációk nélküli állapotból közel 100 szolgáltatás támogatásáig jutott. A platform heti 1, 3 új csatlakozóval bővül, miközben a háttérben külön rendszer kezeli a hitelesítést és a hozzáférési tokeneket.
- A Lovable hat hónap alatt közel 100 szolgáltatáshoz készített csatlakozót.
- A platform heti 1, 3 új integrációval bővül.
- A Connector Gateway kezeli a hitelesítő adatokat és a tokenfrissítést.
- Több mint egymillió kapcsolatot hoztak létre és használtak.
- A következő fejlesztések a részletes jogosultságokra és a biztonságra fókuszálnak.
Az ügynöki kapcsolattól az alkalmazásintegrációig
A Lovable szerint a felhasználók gyakran szeretnének külső adatokat behozni, vagy más internetes alkalmazásokat és szolgáltatásokat csatlakoztatni az általuk készített projektekhez. Ez korábban technikai tudással is nehéz lehetett. A Gmail integrációjához például jóváhagyott partnerségre van szükség.
A vállalat először az MCP támogatásával próbált gyors megoldást adni. Ezek a kapcsolatokat az ügynök használhatja a beszélgetésben, de nem osztják meg őket a munkatársakkal, és nem kerülnek bele a közzétett alkalmazásba. A Lovable ezután vezette be az úgynevezett app connectorokat, amelyekkel a létrehozott alkalmazások funkcióihoz is hozzáadhatók külső szolgáltatások.
Az első, állapotmentes csatlakozókhoz nem volt szükség OAuthra. Három hét alatt elkészült a Firecrawl, az ElevenLabs és a Perplexity integrációja, amelyek a webes feltérképezést, a hangfunkciókat és a keresést fedték le. A Lovable közlése szerint már az első napon több ezer felhasználó használta a funkciót.
A Connector Gateway rejti el a hitelesítés összetettségét
A személyes adatokhoz, például Gmail- vagy Slack-fiókhoz kapcsolódó integrációk jóval összetettebbek. Bár az OAuth 2.0 elvileg szabványos, a szolgáltatók eltérően kezelik a részleteket. Különbözhet például az OAuth-végpont, a válaszok formátuma, a hitelesítő adatok lejárata és a jogosultsági körök megadása.
A hozzáférési token általában körülbelül egy óráig él, néha ennél rövidebb ideig. A hosszabb élettartamú frissítési token is lejárhat, egyes szolgáltatók inaktivitás után érvénytelenítik, mások pedig minden frissítéskor lecserélik. A Lovable ezért a Connector Gateway nevű szolgáltatásba szervezte a tokenek kezelését.
A Connector Gateway proxyként működik a közzétett Lovable-alkalmazások és a külső API-k között. A hitelesítő adatokat és a frissítési logikát kezeli, így a telepített alkalmazás nem látja a titkokat. Ha egyszerre több kérés észlel lejárt hozzáférési tokent, kapcsolatonként csak egy frissítés indul el, a többi kérés pedig megvárja az új tokeneket. Sikertelen frissítés esetén a rendszer újracsatlakozást jelez, és nem próbálkozik vakon újra.
A kapcsolat a lovable.dev oldalról indul, a hitelesítő adatok a Lovable API-ján keresztül jutnak el a Spannerben történő biztonságos tárolásig. A vállalat szerint a technikai alapok kiépítése körülbelül egy negyedévet vett igénybe.
Közel 100 csatlakozó, heti új integrációk
A Lovable jelenleg közel 100 app connectorral rendelkezik, és hetente 1, 3 új csatlakozót ad hozzá. A csatlakozókat használó projektek száma naponta 10 ezerről 20 ezerre nőtt, a platformon pedig több mint egymillió kapcsolatot hoztak létre és használtak.
A vállalat szerint a legnépszerűbb alkalmazások 18 százaléka legalább egy csatlakozót használ. A csatlakozókat alkalmazó projektekben a felhasználók elkötelezettebbek, és több látogatójuk van, mint azoknak a projekteknek, amelyek nem használják ezt a funkciót.
Az integrációhoz szükséges kódot az ügynöki kódolás miatt akár egy percnél rövidebb idő alatt is elő lehet állítani. A Lovable mégsem ad ki naponta több száz csatlakozót, mert minden integrációt minőségbiztosításnak vet alá. Egy belső készség végigpróbálja a folyamatot, létrehozza a projektet, utasításokat küld az ügynöknek, majd ellenőrzi, hogy az valóban használja-e a csatlakozót.
A csatlakozókhoz folyamatos értékelések tartoznak, a külső API-k működését pedig éles környezetben is figyelik. A megjelenés előtt belső kiadás és több napos vagy hetes bétaidőszak következik. A Lovable a szolgáltatók partnereként is kezeli a folyamatot, például a Slack esetében a kért alapértelmezett jogosultságokról és az ügynök használati útmutatásáról egyeztetett.
A megosztott munkaterületek hozzáférése a következő feladat
A Lovable következő fejlesztési területe a megosztott projektek hozzáférésének szabályozása. Jelenleg az alapértelmezett modell szerint annak a fióknak az engedélyei érvényesek, amely beállította a kapcsolatot, és a munkaterület minden tagja hozzáférhet az adott fiók adataihoz.
A vállalat szerint ez azért kockázatos, mert például egy személyes Gmail-kapcsolat adatai véletlenül megoszthatók a teljes munkaterülettel. A tervezett megoldások között részletes jogosultságok, automatikus hibamegelőzés, biztonságos alapbeállítások és biztonsági ellenőrző szerepelnek.
A Lovable emellett már olyan app user connectorokat is szállított, amelyeknél az alkalmazás felhasználói a saját adataikat kapcsolhatják be. Így például egy közösségi médiás követőalkalmazás vagy egy belső ütemezőeszköz is kérheti a felhasználók saját szolgáltatáskapcsolatait.
Lovable: How we made Lovable apps work with the rest of your stack