A Microsoft adta a márkaalapú adathalászat harmadát a harmadik negyedévben
A Microsoft nevével éltek vissza a leggyakrabban a márkautánzó adathalász támadásokban 2026 harmadik negyedévében. A Check Point Research szerint az AI- és fejlesztői eszközök felhasználóit is egyre több megtévesztő üzenettel és weboldallal célozták.
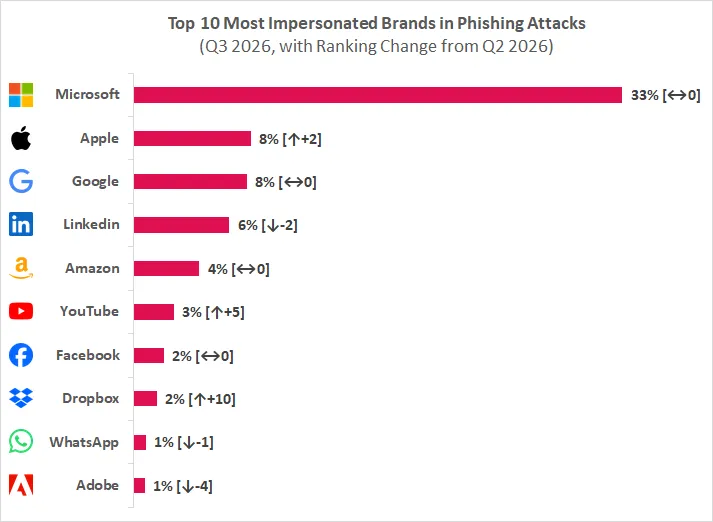
- A Microsoft a vizsgált márkautánzó adathalász kísérletek 33 százalékában szerepelt.
- Az Apple és a Google 8, a LinkedIn 6 százalékos részesedést ért el.
- A technológiai márkák voltak a leggyakoribb célpontok, utánuk a közösségi hálózatok és a bankok következtek.
- A támadók Claude- és Google Antigravity-utánzatokat is használtak.
- A kampányok egy része terminálparancsok futtatására vagy távoli menedzsmentszoftver telepítésére vette rá a felhasználókat.
A Microsoft messze vezette a rangsort
A Check Point Research 2026 harmadik negyedévében vizsgált márkautánzó adathalász kísérleteinek 33 százalékában a Microsoft nevét használták. Ez jelentős növekedés a második negyedév 23 százalékos arányához képest, és nagyjából négyszerese bármely másik márka részesedésének.
A támadók számára azért lehet különösen értékes a Microsoft-fiókok megszerzése, mert ezek hozzáférést adhatnak a vállalati környezet e-mailjeihez, fájljaihoz és együttműködési eszközeihez. A rangsor második helyére az Apple került 8 százalékkal, a Google szintén 8 százalékkal holtversenyben a harmadik lett. A LinkedIn két helyet visszaesve 6 százalékkal a negyedik helyen végzett.
Az első ötben szereplő Microsoft, Apple, Google, LinkedIn és Amazon együtt az összes vizsgált kísérlet több mint felét adta. A Dropbox tíz helyet javítva a nyolcadik lett, a YouTube pedig öt helyet lépett előre, így a hatodik helyen bekerült a tíz leggyakrabban utánzott márka közé.
A támadók az AI- és fejlesztői eszközöket is követik
A leggyakrabban utánzott iparág a technológia volt, ezt a közösségi hálózatok, majd a banki szolgáltatások követték. A Check Point szerint ezek azok a területek, ahol a felhasználók munkahelyi e-mailt, felhőtárhelyet, közösségi profilokat és pénzügyi adatokat kezelnek.
A jelentés több olyan példát is bemutat, amelyekben a támadók már nem kizárólag jelszavakat próbálnak megszerezni. Egy októberi, Claude nevével küldött hamis e-mail azt állította, hogy nem sikerült feldolgozni a fiók 500,00 eurós fizetését. Az üzenet a billing-update@account-notif[.]com címről érkezett, és fizetési mód frissítésére szólította fel a címzettet. A cél a pénzügyi adatok és a fiók hitelesítő adatainak megszerzése lehetett.
A Google Antigravity utánzataként működő antigravity-ide-google[.]com webhely Linux-telepítési parancsot mutatott. A parancs egy Base64-kódolású utasítást fejtett vissza és futtatott, amely külső szerverről töltött le, majd indított el egy shellszkriptet. Ez távoli kódfuttatást tehetett lehetővé a megtámadott rendszeren.
Egy apple-support[.]today című oldal Apple-támogatási webhelynek álcázva arra biztatta a Mac-felhasználókat, hogy a terminálban futtassanak parancsokat. Egy másik kampány hamis Docusign-oldalon dokumentum megnyitásához szükséges frissítésnek álcázott egy telepítőt. A letöltött fleetdeck_installer egy távoli menedzsmenteszközt telepített. A FleetDeck önmagában legitim termék, de a Check Point szerint ilyen módon történő terjesztése jogosulatlan távoli hozzáférést szolgálhat.
A védekezésnek a postaládán túlra is ki kell terjednie
A Check Point szerint a márkautánzás a jól ismert nevekbe vetett bizalomra épít. A vállalatoknak ezért már a postaládába érkezés előtt érdemes kiszűrniük az adathalász üzeneteket, mesterséges intelligenciával támogatott felismerést alkalmazniuk, valamint védeniük a Microsoft 365, a Google Workspace és az együttműködési eszközöket.
A jelentés a vizsgálat és a reagálás automatizálását, továbbá a vállalat által nem engedélyezett távoli menedzsmenteszközök figyelését is javasolja. A támadók ugyanis legitim RMM-szoftvereket is felhasználhatnak hozzáférés megszerzésére.
A védelemnek a hamis webhelyekre is ki kell terjednie. A Check Point szerint a legtöbb adathalászoldal valódi oldalak másolataként indul, ezért a hasonló domainek és klónozott bejelentkezési oldalak nyílt, deep és dark webes keresése, valamint gyors eltávolítása is fontos. A vállalat állítása szerint az Exposure Management a másolt oldalakra épülő adathalász támadások 66 százalékát észleli, a takedown-kérések sikerességi aránya pedig 99 százalék feletti, többnyire 12 órán belül.
Check Point: Inside the Q3 2026 Brand Phishing Report: Microsoft Now Accounts for One in Three Brand Impersonation