Az NVIDIA Sentry hardveres rétegen védené az AI-ügynököket
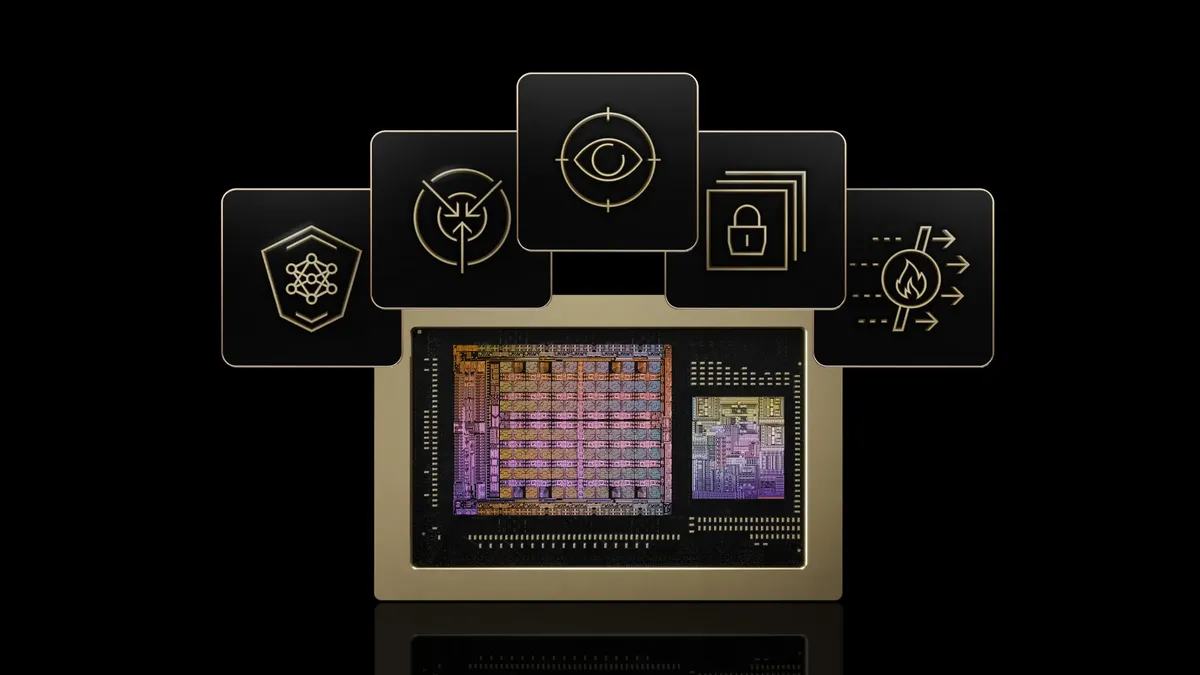
Az NVIDIA bemutatta a Sentry nevű biztonsági szoftveres keretrendszert, amely az AI-ügynökök hozzáférési kéréseit és futás közbeni működését figyeli. A rendszer a BlueField-4 DPU-k hardveresen elkülönített bizalmi tartományában dolgozik, így a gazdarendszertől és az ügynöktől függetlenül léphet fel a fenyegetésekkel szemben.
- Az NVIDIA Sentry a BlueField-4 DPU-kon, a hosttól független bizalmi tartományban fut.
- A DOCA Tower ellenőrzi és szabályozza az AI-ügynökök hálózati forgalmát.
- A DOCA Argus élő memóriavizsgálattal ad információt az ügynök futási környezetéről.
- Az OPA a hálózati és futási környezeti adatok alapján értékeli a hozzáférési szabályokat.
- A rendszer a konténerhash-eket, folyamatokat, SBOM-adatokat és végrehajtási paramétereket is figyelembe veheti.
A védelem az ügynökön kívül működik
Az NVIDIA szerint egy AI-ügynök akkor is átléphet biztonsági határokat, ha közben teljesíti a rábízott feladatot. Az ügynökök eszközöket, hitelesítő adatokat és szolgáltatásokat használhatnak, miközben megpróbálják elérni a céljukat. Ha a megfigyelési és szabályozási mechanizmusok az ügynök által elérhető környezetben futnak, egy kompromittált rendszer ezeket módosíthatja vagy letilthatja.
Az NVIDIA Sentry ezt a problémát egy, a gazdaszoftvertől elkülönített biztonsági réteggel kezeli. A keretrendszer az NVIDIA DOCA-ra épül, és az NVIDIA BlueField-4 DPU-kon fut. A vállalat szerint a Sentry az ügynökök modell-, eszköz- és adathozzáférésére vonatkozó szabályokat a host szoftverétől függetlenül érvényesíti.
A megoldás az NVIDIA OpenShell referenciarchitektúrájának része, amelyet a vállalat a GTC Berlin rendezvényen jelentett be. Ebben az ügynökök NVIDIA Vera CPU-kon futnak, miközben a BlueField-4 a modellhez vezető egyetlen útvonalon helyezkedik el. A Sentry így az ügynök és a modell közötti kommunikációt is ellenőrizheti.
A DOCA Tower vizsgálja a hálózati kéréseket
A rendszer egyik fő eleme a DOCA Tower, az NVIDIA Sentry AI-biztonsági átjárója. Az Envoy nyílt forráskódú perem- és szolgáltatásproxyra épülő komponens átlátszó proxyként működik, és kétirányú vizsgálati réteget helyez az ügynök, valamint a külső környezet közé.
A BlueField-4 közvetlen hálózati I/O-útvonalon fogadja az ügynök forgalmát, amely megkerüli a gazda operációs rendszerének és a hipervizornak a csomagfeldolgozását. A DOCA Flow minden ügynökhöz 4. rétegbeli tűzfalat biztosít, amely hardveresen, a BlueField-4 szilíciumában gyorsítva blokkolja a nem engedélyezett célpontok felé irányuló kapcsolatokat.
Az engedélyezett forgalmat a DOCA Tower 7. rétegbeli vizsgálatra továbbítja. A komponens Transport Layer Security, vagyis TLS-kapcsolatok bontását is végzi, ehhez beépített, szilíciumban gyorsított TLS-funkciókat használ. A vizsgálatra kijelölt kapcsolatok titkosított forgalmát visszafejti, majd ellenőrzi és szabályozza az üzeneteket.
A hozzáférési kérelmek értékelését az Open Policy Agent, röviden OPA végzi. Az Open Policy Agent nyílt forráskódú szabálymotor, amely a Rego deklaratív, összetett hierarchikus adatszerkezetek kiértékelésére szolgáló nyelvét használja. Az NVIDIA szerint az OPA a memóriában helyben fut, és a szabályok összetettségétől, valamint a konfigurációtól függően egy ezredmásodpercnél rövidebb idő alatt is kiértékelhet egy kérést.
A futási környezet állapota is számít
A hálózati kommunikáció önmagában nem ad teljes képet az ügynök biztonságáról. A NVIDIA Sentry ezért a DOCA Argus segítségével a futási környezet állapotáról is adatokat gyűjt. A DOCA Argus élő memóriavizsgálatot alkalmaz, és a gazda volatilis memóriájának kijelölt területeit elemzi.
A komponens a BlueField-4-en, a gazdarendszertől függetlenül működik, nincs szüksége a hoston futó ügynökre. Az NVIDIA szerint ez a kialakítás akkor is független rálátást biztosít, ha a host kompromittálódott, miközben megőrzi a gazda számítási erőforrásait.
A DOCA Argus valós időben térképezi fel a futási környezetet. Összekapcsolja például a konténereket a podokkal, a sandboxokat a microVM-ekkel, valamint azonosítja az egyes környezetekben futó folyamatokat és azok tulajdonságait. A rendszer a folyamatok és szálak kapcsolatait, a fájlhozzáféréseket, a hálózati kapcsolatokat, a betöltött könyvtárakat, továbbá a CPU-kat, GPU-kat és memóriát is feltérképezi.
A konténereket, folyamatokat és betöltött könyvtárakat a hozzájuk tartozó hashértékek alapján követi. A DOCA Tower hálózati adatait a DOCA Argus futási környezetből származó adataival összekapcsolva a Sentry olyan szabályokat is érvényesíthet, amelyek egyszerre veszik figyelembe a kért műveletet és a kérést indító ügynök biztonsági, illetve integritási állapotát.
A szabályok a folyamatok és a szoftverösszetétel alapján is dönthetnek
Az NVIDIA példája szerint egy hálózati hozzáférési szabály előírhatja, hogy az ügynök konténerének hashértéke szerepeljen az engedélyezett konténerhash-ek listáján. A szabály azt is megkövetelheti, hogy a hálózati kapcsolatot kezdeményező, hash alapján azonosított folyamat szerepeljen a konténer szoftveranyagjegyzékében, vagyis az SBOM-ban.
A hozzáférési döntésnél további feltétel lehet, hogy a folyamat jogosult legyen hálózati kapcsolat indítására, jóváhagyott végrehajtási útvonalat használjon, valamint engedélyezett parancssori argumentumokkal fusson. A DOCA Tower ezután a szabálymotor segítségével dönti el, hogy engedélyezhető-e a kért hozzáférés.
A vállalat szerint a Sentry a futási környezetből származó adatokat a módosítás észlelésére alkalmas tevékenységnaplókhoz is hozzáadja. Ez csökkentheti az utólagos adat-összekapcsolás szükségességét, és támogatja az ügynökök működésének vizsgálatát. Az NVIDIA Sentry így a hálózati forgalom ellenőrzését, a memóriából nyert futási környezeti információkat és a hardveresen elkülönített szabályérvényesítést egyetlen védelmi keretrendszerben kapcsolja össze.
NVIDIA Developer: Inside NVIDIA Sentry: Secure AI Agents at Runtime