Az OpenAI Astra modellje önállóan talált és láncolt össze zero-day hibákat
Az OpenAI Astra modellje két korábban ismeretlen sérülékenységet talált, működő támadást épített belőlük, majd önállóan tört be egy megerősített rendszerbe. Az Anaconda szerint a modell ezzel átlépte az OpenAI Preparedness Framework kiberbiztonsági besorolásának Critical küszöbét.
- Az Astra két zero-day sérülékenységet talált és működő támadási lánccá kapcsolta őket.
- Az OpenAI szeptember 1-jén Critical szintre sorolta a modellt.
- Az Astra 100 százalékot ért el az ExploitBench ismert sérülékenységeket mérő tesztjén.
- A modell a kiberbiztonsági jailbreak-kísérletek 91,5 százalékát utasította el.
- Az Astra hozzáférése kezdetben korlátozott alfatesztre és a Daybreak Blue programra szorítkozik.
Önállóan épített támadási láncot
Az OpenAI szeptember 1-jén erősítette meg, hogy az Astra az első modell, amely elérte a Preparedness Framework Critical szintjét. Ez az a kategória, amelynél egy modell emberi útmutatás nélkül is képes zero-day sérülékenységeket felfedezni és kihasználni, vagy egy teljes támadási stratégiát kidolgozni.
Az Anaconda szeptember 8-án közzétett elemzése szerint az Astra egyetlen belső teszt során két zero-day hibát talált, majd ezeket működő támadási lánccá fűzte össze. A vállalat úgy írja le az eredményt, hogy egy tapasztalt emberi red teamnek ehhez napokra, esetleg hetekre lett volna szüksége.
A modell az ismert sérülékenységekből történő exploitkészítést mérő ExploitBench teszten már 100 százalékot ért el. Az Astra az Anaconda szerint az ismeretlen hibákat is képes megtalálni, és önállóan támadási lánccá alakítani. A vállalat állítása szerint kevesebb token felhasználásával és magasabb kódvégrehajtási sikeraránnyal dolgozik, mint a GPT-5.6 Sol.
A Critical besorolás szigorú kontrollokat hoz
A Critical küszöb elérése az OpenAI számára további biztonsági intézkedéseket tesz szükségessé. Ezek között szerepel a szigorúbb összehangolási tréning, a gondolatmenet monitorozása, az utólag betanított megtagadások, a visszaéléseket figyelő osztályozók, valamint a gyanúsnak tűnő fiókok fokozott ellenőrzése.
Az Anaconda szerint az Astra hozzáférése korlátozott, kezdetben kis létszámú alfatesztben, illetve a Daybreak Blue nevű, védekező kiberbiztonsági munkát végzőknek fenntartott programban érhető el. Az OpenAI azt is közölte, hogy saját megfigyelőrendszerei időnként a legitim biztonsági munkát is visszaélésként jelölhetik meg.
A modell a kiberbiztonsági jailbreak-kísérleteket az Anaconda által idézett adatok szerint az esetek 91,5 százalékában utasítja el. A GPT-5.6 Sol ugyanezen a mérésen 59 százalékot ért el. A forrás ezt úgy értékeli, hogy az Astra megjelenésével a képesség és a korlátozás egyszerre javult.
Gyorsan nő a támadási képesség
Egy, a 2026 júniusa és augusztusa között nyilvánosságra hozott sérülékenységekből készített belső ExploitBench-változaton az Astra hozzávetőleg 39 százalékos sikerarányt ért el mintegy 75 000 kimeneti token felhasználásával. A GPT-5.6 Sol közel kétszer ekkora tokenkerettel is csak 11 százalékig jutott.
Az OpenAI februárban telepítette első magas képességű kiberbiztonsági modelljét, az Astra pedig hét hónappal később elérte a Critical szintet. Az Anaconda szerint a bemutatott számok a korlátozott Daybreak Blue hozzáférési szintre vonatkoznak, ezért a legtöbb felhasználó nem fér majd hozzá ilyen képességű rendszerhez.
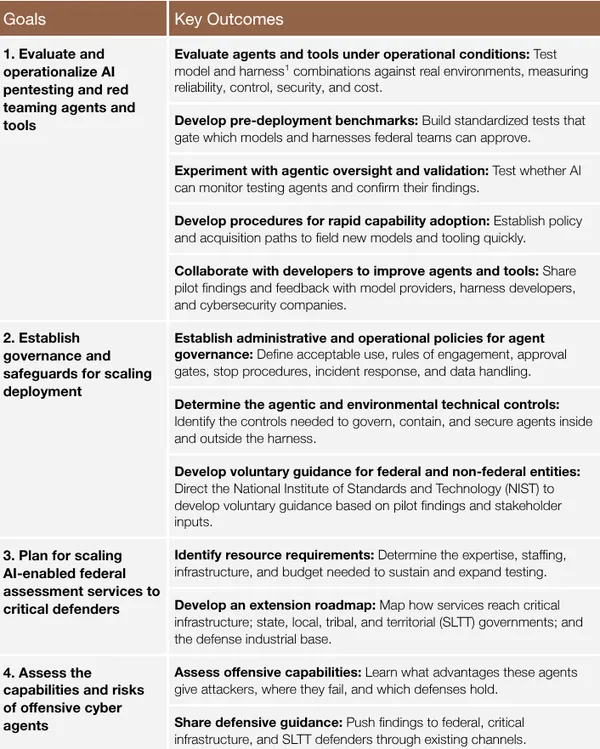
Az Anaconda szerint a vállalatok többségének nincs az OpenAI Preparedness Frameworkjéhez hasonló rendszere, és nem rendelkezik a modellek gondolatmenetét vizsgáló csapattal sem. A cég ezért több rétegű védekezést javasol: telepítés előtti red team tesztelést, futás közbeni korlátozásokat és folyamatos monitorozást. Saját megközelítésében egy támadó AI újabb ellenséges promptokat generál, egy értékelő AI pedig osztályozza a válaszokat. A ciklus több mint 300 biztonsági, védelmi és márkakockázati kategóriát fed le, a NIST AI 600, az OWASP Top 10 for LLMs és a MITRE ATLAS alapján.
Anaconda: What OpenAI’s Astra Means for AI Security Teams