OpenShell 0.1.0: futásidejű korlátokat kapnak az AI-ügynökök
Nyílt forrású futtatókörnyezettel szabályozná az NVIDIA, hogy az AI-ügynökök milyen rendszerekhez, adatokhoz és szolgáltatásokhoz férhetnek hozzá. Az OpenShell 0.1.0 célja, hogy a jogosultságokat az ügynök munkaterhelésén kívül kényszerítse ki, az ügynök átírása nélkül.
- Az OpenShell 0.1.0 nyílt forrású futtatókörnyezet AI-ügynökök hozzáféréseinek szabályozására.
- A rendszer homokozós futtatást, szolgáltatáshozzáférés-ellenőrzést, hitelesítőadat-kezelést és formális szabályelemzést kombinál.
- A Gateway, Supervisor és Sandbox komponensek az ügynök munkaterhelésén kívül kényszerítik ki a szabályokat.
- A Cadence, a Slack és a Gecko Robotics is OpenShellre épülő felhasználási eseteket említ a forrás.
- A szabályok API-műveleti szinten is korlátozhatják a hozzáférést, például engedhetnek olvasást és blokkolhatnak írást.
Futásidőben érvényesített határok az ügynökök körül
Az NVIDIA Developer blogon 2026. szeptember 28-án megjelent bejegyzés szerint az OpenShell 0.1.0 olyan nyílt forrású futtatókörnyezet, amely meghatározza és kikényszeríti, hogy egy AI-ügynök mely rendszerekhez és adatokhoz férhet hozzá.
A vállalat leírása alapján az AI-ügynökök képesek célokat követni, kódot írni, eszközöket használni, és akkor is tovább dolgozni, amikor új információ érkezik. Ez lehetővé tehet például szoftverhibák kivizsgálását, kísérletek futtatását, valamint üzletileg kritikus műveletek és kutatási feladatok végrehajtását napokon vagy heteken át.
Az ilyen ügynököknek munkaterületekre, számítási erőforrásokra, adatokra, hitelesítő adatokra és külső szolgáltatásokra lehet szükségük. Az NVIDIA ugyanakkor arra figyelmeztet, hogy a szélesebb hozzáférés súlyosabb hibalehetőségeket is hoz, például éles adatok módosítását, bizalmas információk felfedését, vagy a kijelölt feladaton túli cselekvést.
Az OpenShell 0.1.0 homokozós futtatást, ellenőrzött szolgáltatáshozzáférést, hitelesítőadat-kezelést és formális szabályelemzést kombinál. A cél az, hogy a csapatok megadhassák az ügynököknek a feladathoz szükséges képességeket, miközben a szabályok betartatása az ügynök munkaterhelésén kívül történik.
Gateway, Supervisor és Sandbox dolgozik együtt
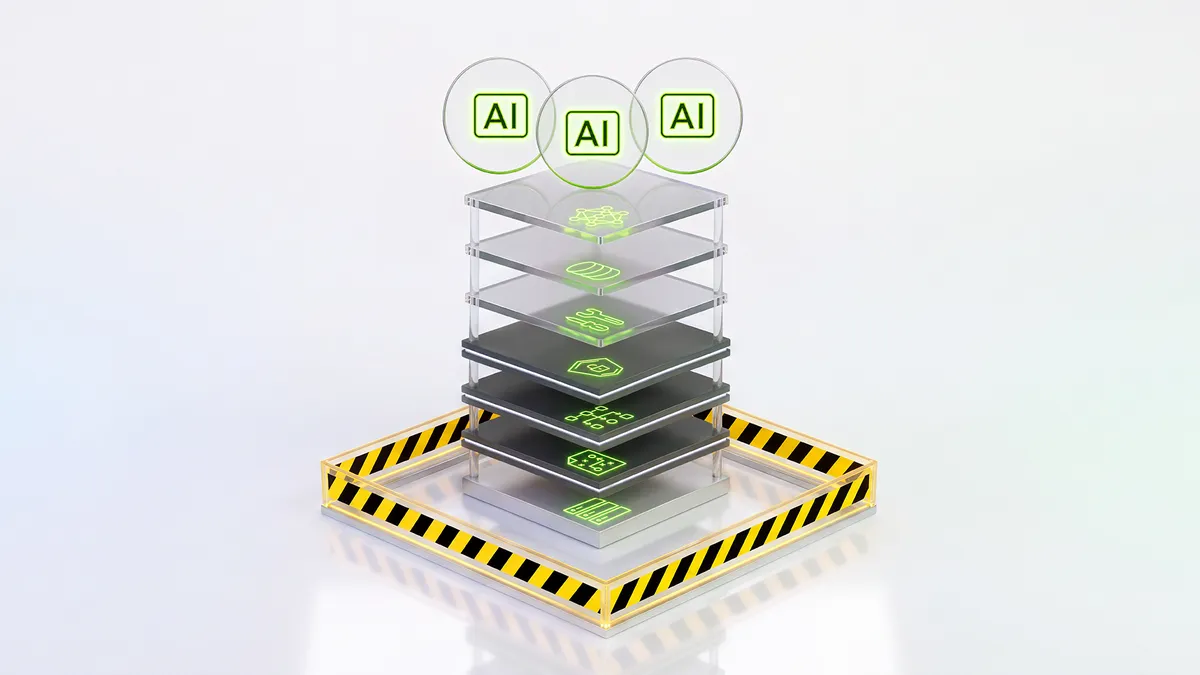
Az OpenShell három fő komponenssel kezeli a hozzáféréseket. Az OpenShell Gateway sok homokozó életciklusát és szabályait kezeli. Az OpenShell Supervisor minden homokozó mellett fut, az ügynök munkaterhelésén kívül, és a kimenő kéréseket a szabályokhoz méri. Az OpenShell Sandbox futtatja a munkaterhelést, kernel szintű fájlrendszer- és folyamatvezérléssel, hálózati útvonal nélkül, kivéve a supervisoron keresztül.
A blog szerint a homokozós futtatókörnyezet az operációs rendszer kernelvezérlőit használja annak korlátozására, hogy a munkaterhelés mely fájlokat olvashatja vagy módosíthatja, illetve hogy ne szerezhessen további rendszerjogosultságokat. A hálózati hozzáférésnél az OpenShell nem X, hanem Y típusú egyszerű engedélyezés helyett részletesebb ellenőrzést ad: a supervisor a konfigurált HTTP, GraphQL és Model Context Protocol, röviden MCP forgalmat is vizsgálhatja.
Ez azt jelenti, hogy ugyanazon API esetében engedélyezhető egy adatlekérdezés, miközben egy írási művelet blokkolható. A forrás szerint ezek a korlátok akkor is érvényben maradnak, ha az ügynök parancssort indít, generált kódot futtat, gyermekfolyamatokat hoz létre, vagy részfeladatok átadását javasolja más ügynököknek.
Az OpenShell a szabálydöntéseket Open Cybersecurity Schema Framework, röviden OCSF naplóban rögzíti. Ha egy ellenőrzött kérést blokkol, leíró hibát is visszaadhat, amely segíthet az ügynöknek eldönteni, hogyan folytassa a munkát.
Szabályellenőrzés és védett hitelesítő adatok
Az NVIDIA példája a GitHub REST API egy hitelesítés nélküli végpontját használja, hogy a szabálydöntések láthatók legyenek API-kulcs vagy nyelvi modell nélkül. A bejegyzés szerint ugyanezek a korlátok érvényesek akkor is, amikor a kérést egy ügynök küldi.
A bemutatott folyamatban először egy kimenő hálózati hozzáférés nélküli homokozó jön létre, amelyben egy nyilvános GitHub-végpont olvasása sikertelen. Ezután a homokozó szabályzata olyan beállításra cserélhető, amely csak olvasási hozzáférést enged a GitHub REST API-hoz. A szabályok YAML-ben készülnek, majd OPA/Rego formára fordulnak, amelyet az OpenShell minden kimenő kérésnél kiértékel.
A példában a curl elérheti az api.github.com címet a 443-as porton, a rest protokoll megadásával pedig az OpenShell megvizsgálja a HTTP-kéréseket. Az olvasási kérés átmegy, a POST-kérés blokkolódik. A szabályzat a forrás szerint a homokozó újraindítása nélkül is cserélhető.
Az OpenShell másik fontos területe a hitelesítő adatok védelme. Sok ügynöknek modell-API-kra vagy privát szolgáltatásokra van szüksége, de az OpenShell úgy engedélyezi ezt a hozzáférést, hogy a valódi hitelesítő adatok az ügynök munkaterhelésén kívül maradnak. A forrás szerint egy szolgáltatás engedélyezése nem teszi elérhetővé a hitelesítő adatot más szolgáltatás számára.
Kik használják, és milyen környezetekben futhat
Az NVIDIA szerint az OpenShell nyílt forrású, és vállalati bevezetésre elérhető partneri ökoszisztémában. A forrás konkrét szervezeteket is megnevez. A Cadence az OpenShellt chiptervezéshez használja a ChipStack Autonomous RTL Design Engineer megoldással. A Slack igény szerinti ügynökplatformot épít az OpenShellre feladatok automatizálására. A Gecko Robotics az OpenShellt fizikai robotokon döntéseket hozó ügynökök irányítására használja.
Az OpenShell 0.1.0 képességei között a forrás több-bérlős platformtámogatást, formális szabályellenőrzést, bővíthető biztonsági és irányítási integrációt, hitelesítőadat-védett szolgáltatáshozzáférést, valamint CPU- és GPU-végrehajtást sorol fel.
A több-bérlős működés külön munkaterületekkel, jogosultságokkal és szolgáltatáshozzáféréssel teszi lehetővé, hogy több csapat vagy ügyfél ügynökszolgáltatásai közös infrastruktúrán fussanak. A formális szabályellenőrzés azt mutatja meg emberi és AI-ellenőröknek, hogy a kért jogosultságok a meghatározott biztonsági határokon belül maradnak-e, és hol lépik túl azokat.
A futtatás a forrás szerint CPU-kon vagy GPU-kon történhet konténerekben, virtuális gépekben és Kubernetes-környezetekben. A csapatok helyben homokozóval építhetnek, majd közös infrastruktúrára vihetik a munkát munkaterületek, Dockerhez és Kuberneteshez tartozó számítási meghajtók, valamint identitásszolgáltatásokhoz kapcsolódó megbízható köztes szoftverek használatával.
Mit jelent ez a felhasználóknak és a piacnak
Az OpenShell azoknak a szervezeteknek szól, amelyek meglévő AI-ügynökök köré szeretnének futásidejű kontrollokat tenni anélkül, hogy átírnák őket. A forrás szerint támogatja a Codex, Claude Code, Pi és Hermes rendszereket, valamint jövőbeli keretrendszereket is, vállalati alkalmazásokban, határterületi kutatásban és fizikai AI-környezetekben.
A felhasználói oldalon a fő következmény az, hogy az ügynökök hozzáférése részletesebben korlátozható: nemcsak az számít, melyik szolgáltatást érik el, hanem az is, milyen műveletet végeznek rajta. Így például egy API-n belül külön kezelhető az olvasás és az írás, miközben a valódi hitelesítő adatok nem kerülnek be az ügynök munkaterhelésébe.
Piaci szempontból a bejelentés azt jelzi, hogy az ügynökrendszerek bevezetésénél a futtatási réteg biztonsága önálló termékterületté válik. Az NVIDIA az OpenShellt a szélesebb NVIDIA Open Agent Safety Platform futtatási rétegeként írja le, amely az alkalmazási, futtatási és infrastruktúrarétegen át terjeszti ki a védelmet.
NVIDIA Developer: Add Runtime Controls to AI Agents with NVIDIA OpenShell