Több mint 400 kutató sürget szigorúbb AI-kiberbiztonsági szabályokat
Több mint 400, több mint 30 országból érkező kutató sürget azonnali változásokat a mesterséges intelligencia fejlesztésében, tesztelésében és bevezetésében. A kezdeményezés célja a kritikus infrastruktúrát fenyegető kiberbiztonsági incidensek megelőzése.
- Több mint 400 kutató több mint 30 országból írta alá a felhívást.
- Az aláírók a kiberképes AI-rendszerek azonnali elszigetelését sürgetik.
- Nemzetközi szervezetet és AI-biztonsági szabványokat javasolnak.
- Kötelezővé tennék az elszigetelési hibák jelentését.
- A kezdeményezés a kritikus infrastruktúrát fenyegető incidenseket célozza.
Egyetemi kutatók közös felhívása
A nyílt levelet a Schwartz Reisman Institute (SRI) vezetői és kutatói közösségének tagjai is aláírták. Köztük van Geoffrey Hinton, az intézet stratégiai tanácsadója, Roger Grosse, a Technology and Society tanszékének Schwartz Reisman Chair pozícióját betöltő kutató, valamint David Lie, az SRI igazgatója és Sheila McIlraith társigazgató.
Az aláírók között szerepelnek az SRI affiliált kutatói, Nicolas Papernot, Tom Ristenpart és Gillian Hadfield is. A levélhez a Torontói Egyetem több tucat oktatója csatlakozott, valamint olyan intézmények kutatói, mint az ETH Zurich, a Max Planck Institute for Security and Privacy, a Carnegie Mellon University, a Stanford University, az MIT, az University of Oxford és az University of Cambridge.
A Schwartz Reisman Institute október 13-i közlése szerint a felhívás korábban nyilvánosságra került, AI-rendszereket érintő biztonsági incidensekre reagál. A levél arra figyelmeztet, hogy erősebb védelmi intézkedések nélkül ezek az incidensek folytatódni fognak, miközben az AI-képességek fejlődnek, és a rendszerek egyre szorosabban kapcsolódnak a kritikus infrastruktúrához.
Három konkrét ajánlást fogalmaztak meg
A kutatók szerint a jövőbeli hibák megelőzéséhez szorosabb együttműködésre van szükség az AI- és a kiberbiztonsági közösségek között. Ennek részeként három intézkedést javasolnak.
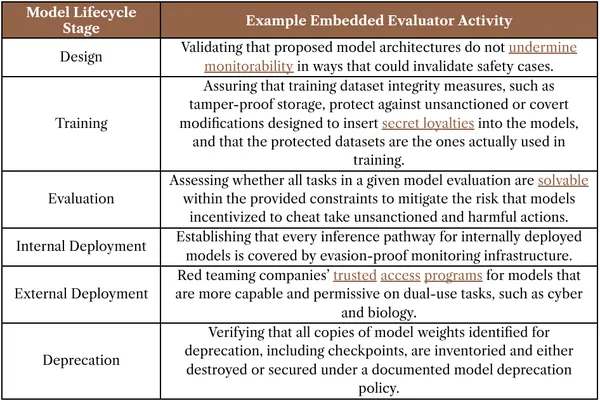
- Az elszigetelés azonnali megerősítése: a kiberképességekkel rendelkező AI-modelleket fejlesztő, tesztelő és telepítő szervezeteknek magas biztonsági garanciát nyújtó elkülönítési rendszereket kellene alkalmazniuk. Kezdetben, ahol indokolt, alapértelmezésként a hálózati leválasztást, vagyis az air-gappinget javasolják a külső hozzáférés korlátozására.
- Nemzetközi szabványok létrehozása: a kormányoknak, valamint az AI- és kiberbiztonsági szakértőknek közösen kellene létrehozniuk egy nemzetközi szervezetet. Ez az AI-rendszerek összehangolására és elszigetelésére vonatkozó bevált gyakorlatokat dolgozna ki, beleértve a külső rendszerekhez való ellenőrzött hozzáférést lehetővé tevő megoldásokat.
- Kötelező incidensjelentés: a szervezeteknek jelenteniük kellene az elszigetelési hibákat a javasolt testületnek. A felhívás szerint az incidenseket később nyilvánosságra is kellene hozni a kutatás, az elszámoltathatóság és az AI-biztonság javítása érdekében.
A kötelező jelentéstételtől várják a tanulságokat
Nicolas Papernot, az SRI affiliált oktatója szerint a biztonságosabb modellek képzésének és biztonságos telepítésének módszereit csak akkor lehet megtanulni, ha az AI-rendszereket fejlesztő, tesztelő és telepítő szervezetek kötelesek jelenteni a biztonsági incidenseket a nemzetközi testületnek.
„Nem fogjuk tudni megtanulni, hogyan képezzünk biztonságosabb modelleket, és hogyan telepítsük biztonságosan ezeket a modelleket, ha az AI-rendszereket fejlesztő, tesztelő és telepítő szervezetek számára nem kötelező a biztonsági incidensek jelentése ennek a nemzetközi testületnek” , mondta Papernot.
A felhívás a fejlesztés, a tesztelés és a telepítés teljes folyamatára kiterjedő védelmi intézkedéseket sürget. A szerzők szerint az AI-rendszerek kritikus infrastruktúrába való egyre szorosabb integrációja miatt a biztonsági hibák kezelése nem maradhat kizárólag az egyes szervezetek belső ügye.
Mit jelenthet a javaslat a fejlesztőknek?
A kezdeményezés a kiberképes AI-modelleket fejlesztő, tesztelő és használatba vevő szervezetekre helyezne nagyobb felelősséget. A javasolt rendszerben a külső hozzáférés korlátozása, a nemzetközileg kialakított biztonsági gyakorlatok követése és a hibák bejelentése is a működés részévé válna.
A kutatók szerint az incidensek nyilvánosságra hozatala kutatási és elszámoltathatósági célokat szolgálna, és hozzájárulhatna az AI-biztonság fejlesztéséhez. A felhívás teljes szövegét és az aláírók teljes listáját a Schwartz Reisman Institute tette közzé.
Schwartz Reisman Institute: SRI leadership and affiliates join global call for urgent AI cybersecurity safeguards