VAST DataEnclave: érzékeny adatok mellett futtathatók a védett AI-modellek
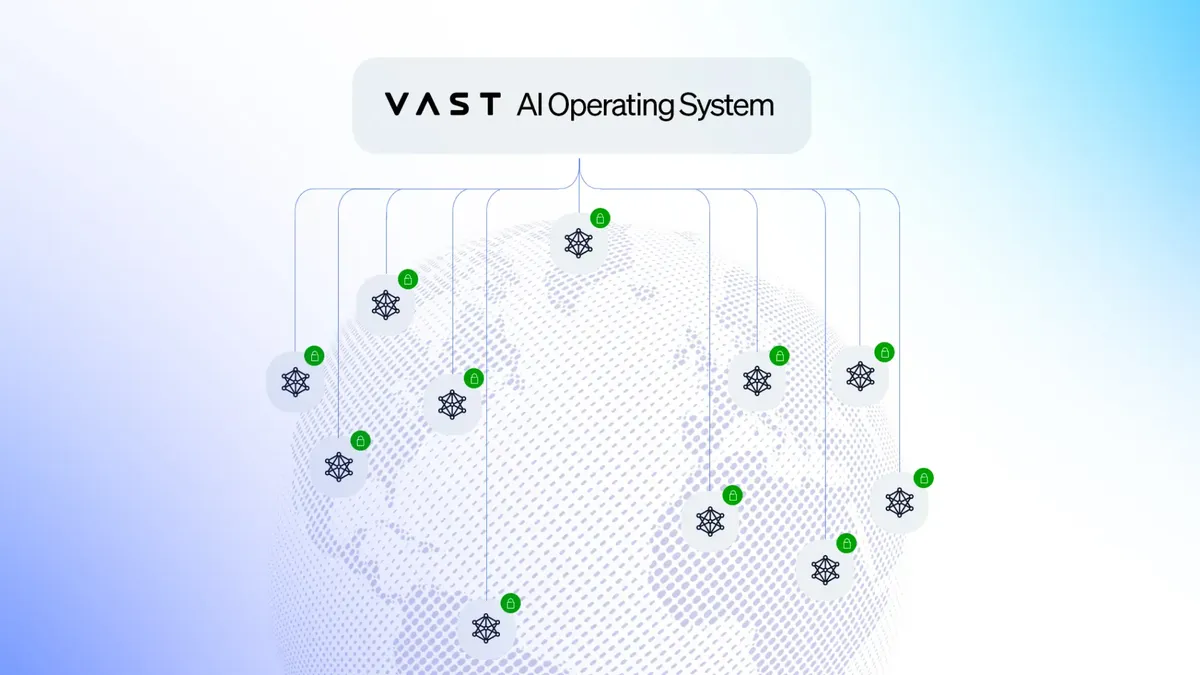
A VAST bemutatta a DataEnclave-et, a VAST DataEngine bizalmas AI-képességét, amely lehetővé teszi, hogy a védett modellek és az érzékeny adatok olyan infrastruktúrán találkozzanak, amelyben egyik tulajdonosnak sem kell megbíznia. A rendszer a modelleket és az adatokat csak hardveresen védett memóriában fejti vissza.
- A VAST DataEnclave bizalmas AI-futtatási képesség a VAST DataEngine részeként.
- A modellek és az adatok csak védett CPU- és GPU-memóriában válnak visszafejtetté.
- A kulcsok kiadását a modell vagy az adat tulajdonosának igazolási szabályzatai vezérlik.
- A modell szolgáltatója a saját kulcsait a vállalat GPU-fürtjén futó modellhez is ellenőrizheti.
- A vállalat szabályozhatja, milyen érzékeny adatok jutnak el az inferenciaszolgáltatáshoz.
A bizalom hiánya akadályozza az érzékeny AI-alkalmazásokat
A VAST szerint a legnagyobb értékű, fejlett AI-alkalmazások gyakran a vállalatok legfontosabb adataihoz férnének hozzá. Szabályozási, biztonsági és irányítási követelmények miatt azonban sok szervezet nem adhat hozzáférést ezekhez az adatokhoz külső modellnek.
A modellfejlesztők közben saját modellparamétereiket, vagyis a modell súlyait nem szívesen telepítik olyan infrastruktúrára, amelyen egy másik szervezet rendszergazdái hozzáférhetnének ezekhez. Így az adat és a modell sok esetben nem kerülhet ugyanabba a környezetbe. A VAST DataEnclave ezt a helyzetet célozza meg azzal, hogy a számítási feladatot elkülönített, hardveresen védett környezetben futtatja.
A vállalat közlése szerint a modellek és az adatok visszafejtése csak a védett memóriában történik. Ehhez sem a VAST, sem az infrastruktúrát üzemeltető fél nem kap hozzáférést a másik fél kulcsaihoz.
A CPU és a GPU együtt alkot védett környezetet
A DataEnclave bizalmas virtuális gépeket, röviden CVM-eket hoz létre, amelyek a processzorokat és a grafikus feldolgozókat is lefedik. A VAST szerint így a gazda operációs rendszere, a hipervizor, a gép rendszergazdái és ugyanazon az infrastruktúrán futó más munkafolyamatok sem férhetnek hozzá a munkamenet visszafejtett tartalmához.
A hagyományos bizalmas számítástechnika az adatok használat közbeni védelmét CPU-alapú feladatoknál biztosítja. Az AI-feladatoknál azonban a modell súlyait, a promptokat és a köztes eredményeket GPU-memóriába kell tölteni. A VAST szerint a CPU-memória titkosítása önmagában nem ad teljes védelmi határt egy gyorsított AI-munkamenet köré.
A DataEnclave a GPU-k memóriavédelmi képességeire, a CPU és a GPU közötti adatátvitel védelmére, valamint az újabb GPU-platformok GPU-k közötti kapcsolatok védelmére épít. A rendszer a hardveres elkülönítést igazolással és kulcskezeléssel egészíti ki.
A kulcsok kiadásáról az adat vagy a modell tulajdonosa dönt
A DataEnclave indításkor kulcsok és hitelesítő adatok nélkül indítja a CVM-et. A környezet ezután bizonyítékot kér a hardver bizalmi gyökerétől. Ez az igazolás tartalmazza többek között a futó hardvert és firmware-t, az indított szoftvert, valamint azt, hogy a gazdaszerver milyen műveleteket végezhet a környezetben.
A CPU és a GPU ezt az információt olyan kulcsokkal írja alá, amelyek nem hagyják el a hardvert. A CVM az igazolást az adat tulajdonosának igazolási szerveréhez küldi, amely összeveti azt a tulajdonos biztonsági szabályzataival. Csak megfelelő eredmény esetén szabadulnak fel a kulcsok, és azok úgy vannak titkosítva, hogy kizárólag az adott CVM védett memóriájában lehessen visszafejteni őket.
Sikertelen ellenőrzés esetén semmi nem szabadul fel, ezért a titkosított konténerképként csomagolt munkafolyamat sem indulhat el. Az ellenőrzés minden indításkor, az új példányok létrehozásakor, illetve akkor is megtörténik, amikor egy futó munkafolyamat új kulcsot igényel. A modell tulajdonosa így egy licenc megszűnésekor saját igazolási szerverén visszavonhatja az adott telepítés jogosultságát.
A modell a vállalat adatainak helyén futhat
A VAST egy banki példával szemlélteti a működést. A modell szolgáltatója a modell minden kiadását VAST Applicationként csomagolja, amely az inferenciaszolgáltatást és a DataEngine futtatásához szükséges beállításokat tartalmazza. A konténerkép és a modell súlyai a szolgáltató által kezelt kulcsokkal titkosítva kerülnek a bank VAST Cluster környezetébe.
A bank a modellt a saját GPU-fürtjén indítja el, a telepítéshez pedig megadja a modell szolgáltatójának igazolási szerverét. A CVM kimenő kapcsolaton keresztül kéri le a kulcsokat, így a modell szolgáltatójának nem kell útvonalat kapnia a bank hálózatába. Sikeres ellenőrzés után a konténerkép és a modell súlyai csak a védett memóriában válnak hozzáférhetővé.
A bank közben maga szabályozza, milyen adatok jutnak el a modellhez. A VAST példája szerint egy belső keresőalkalmazás összegyűjtheti a releváns dokumentumrészleteket, ezekből promptot állíthat össze, majd elküldheti azt a modell inferencia-API-jának. A keresés és a prompt összeállítása a bank saját rendszerein történik, a bank kimenő adatforgalmi szabályai pedig meghatározzák, hová küldhet adatot a modell.
A VAST DataEnclave-et 2026. szeptember 22-én mutatták be. A vállalat szerint a megoldás olyan vállalati és AI-infrastruktúrákon teheti lehetővé a modellek használatát, ahol az adat és a modell tulajdonosa külön szeretné ellenőrizni a hozzáférést.