Minden csomagban elérhetővé vált a Vercel Security Dashboard
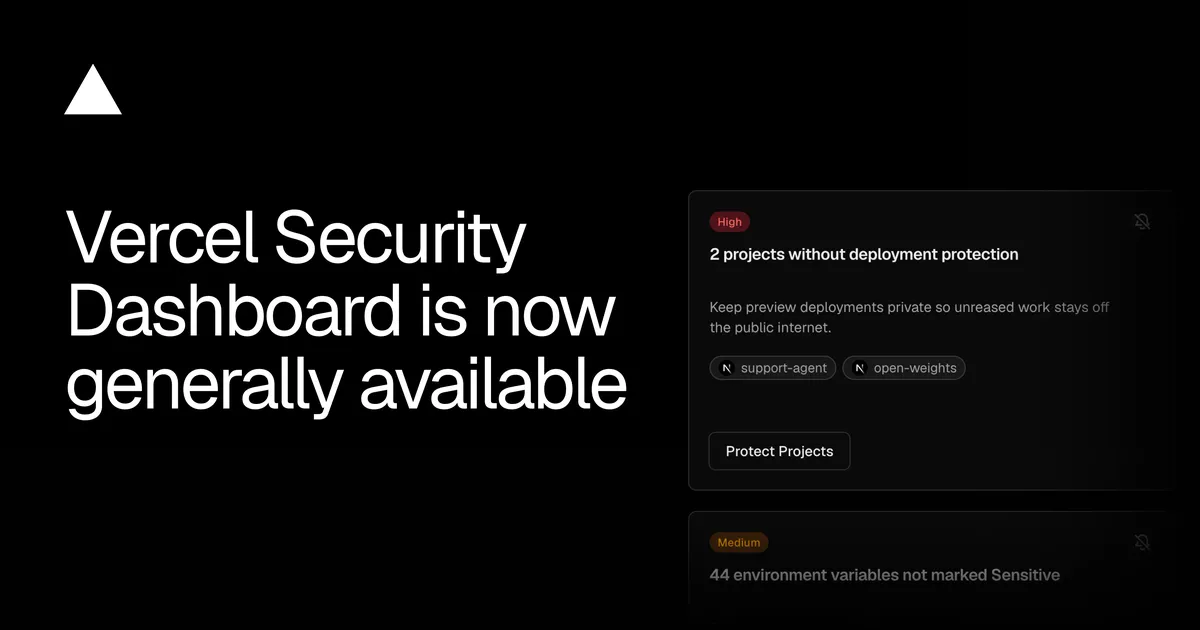
A Vercel általánosan elérhetővé tette Security Dashboard szolgáltatását minden csomagban. A felület és a Vercel CLI új parancsa egy helyen gyűjti a fiókok és projektek biztonsági beállításainak problémáit.
- A Vercel Security Dashboard minden csomagban általánosan elérhető.
- A rendszer többek között a 2FA hiányát, a nyilvános előnézeti telepítéseket és az elavult környezeti változókat jelzi.
- A találatok kockázat szerint rendezhetők, elnémíthatók és CSV-fájlba exportálhatók.
- A vizsgálat a vercel security check paranccsal terminálból is futtatható.
- CI-környezetben a jelentés automatikusan JSON formátumban kerül a szabványos kimenetre.
Egy helyen láthatók a biztonsági problémák
A Vercel 2026. augusztus 26-i bejelentése szerint a Security Dashboard mostantól minden csomagban általánosan elérhető. A szolgáltatás célja, hogy a felhasználók egyetlen helyen tekinthessék át a biztonsági helyzetet valamennyi fiókjukban és projektjükben.
A Security Dashboard a Vercel kezelőfelületén nyitható meg. A rendszer automatikusan jelzi többek között azokat a csapattagokat, akiknél nincs bekapcsolva a kétlépcsős hitelesítés, azokat a hosszú élettartamú hitelesítő adatokat, amelyek OIDC-re cserélhetők, valamint a nyilvános előnézeti telepítéseket. A vizsgálat a nem érzékenyként megjelölt és elavult környezeti változókat is felsorolja.
Kockázat szerint rendezett találatok a webes felületen
A felület a feltárt hibákat kockázat szerint rendezi, így a legsúlyosabb problémák jelennek meg elöl. Minden találat közvetlenül arra a beállítási oldalra mutat, ahol a felhasználó elvégezheti a javítást. A Vercel szerint ez lehetővé teszi, hogy a biztonsági problémák áttekintése és kezelése ugyanabból a munkafolyamatból történjen.
A csapatok elnémíthatják azokat a találatokat, amelyeket a saját működésük szempontjából zajnak tekintenek. Az eredmények CSV-fájlként is exportálhatók, így felhasználhatók a problémák osztályozására vagy jelentések készítésére. A Vercel a szolgáltatás bejelentésében arra hívja fel a figyelmet, hogy a csapatok növekedésével és a projektek gyorsabb létrehozásával a kisebb hibás konfigurációk észrevétlenül összeadódhatnak.
A vizsgálat a Vercel CLI-ból és automatizálva is futtatható
A Security Dashboard ellenőrzései terminálból is elindíthatók az új vercel security check paranccsal. A --findings kapcsolót használó ügynök leolvashatja, mi nem felelt meg az ellenőrzésen, alkalmazhatja a javítást, majd újra lefuttathatja a vizsgálatot annak megerősítésére, hogy a probléma megszűnt.
A Vercel példaként említi a Git-fork-védelem bekapcsolását, egy környezeti változó érzékenyként való megjelölését, valamint egy statikus hitelesítő adat OIDC-föderációra cserélését. A vizsgálat a --project kapcsolóval egyetlen projektre is korlátozható, ha szűkebb módosítási körre van szükség.
CI-rendszerben vagy más nem interaktív környezetben a parancs automatikusan JSON formátumban írja ki a jelentést a szabványos kimenetre. Így az ügynökök strukturált eredményhez juthatnak további kapcsolók használata nélkül. A Vercel első vizsgálat indítását a Security Dashboardból javasolja, a részletes leírás pedig a Security Dashboard dokumentációjában érhető el.
Vercel: Vercel Security Dashboard is now generally available