A Vercel minden GitHub-push után sebezhetőségeket keres
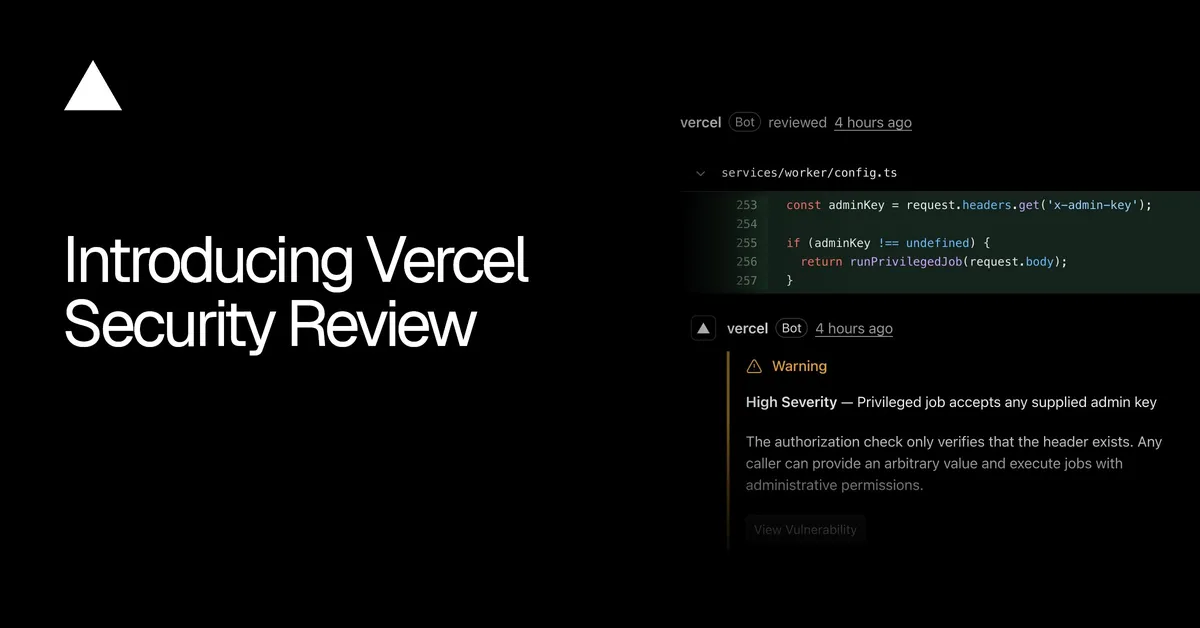
Nyilvános béta állapotban elindult a Vercel Security Review, amely a csatlakoztatott GitHub-tárhelyekre érkező minden push után átvizsgálja a módosított kódot. A szolgáltatás a hibákat a biztonsági irányítópulton és GitHubon is jelzi, a javításhoz pedig a Vercel Agent segítségét is fel lehet kérni.
- A Security Review minden csatlakoztatott GitHub-repozitóriumba érkező push után ellenőriz.
- A találatok a Vercel Vulnerabilities nézetében, GitHub-ellenőrzésként és pull request-megjegyzésként jelenhetnek meg.
- A Vercel Agent javítást javasolhat, majd jóváhagyásra pull requestet nyithat.
- A szolgáltatás Pro és Enterprise csapatoknak érhető el nyilvános bétában.
- Az ellenőrzések 2026. november 10-ig ingyenesek.
Minden push után lefut az ellenőrzés
A Vercel Security Review a Vercel Agent új képessége a Code Review és az Investigation mellett. A szolgáltatás a GitHub push eseményeire reagál, ezért a közvetlenül a produkciós ágra küldött, illetve a kényszerített pushok is ellenőrzés alá kerülnek. Egyetlen push minden érintett projektjét együtt vizsgálja.
A rendszer a módosított kódot és a környezetében található részeket elemzi. Olyan problémákat keres, mint a hiányzó jogosultság-ellenőrzés vagy a véletlenül közzétett titkok. Monorepozitóriumoknál az ellenőrzés a projekt gyökérkönyvtárára korlátozódik. Minden felülvizsgálat a változásokat hasonlítja egy alaphoz, a telepítéseknél ez az ág előző telepítése. Mivel csak a különbséget vizsgálja, a Vercel szerint az ellenőrzés másodpercek alatt lefuthat.
A hibák a GitHubon és a Vercel felületén jelennek meg
A megállapítások a Security dashboard Vulnerabilities nézetében láthatók. Mindegyik rögzíti az érintett projektet, környezetet, ágat és commitot, valamint összefoglalót, javítási javaslatot és mesterséges intelligencia által készített súlyossági besorolást tartalmaz. A rendszer az új hibákat összeveti a korábban jelentettekkel, így ugyanazt a problémát nem jelzi újra külön találatként.
Privát és belső tárhelyeknél a Security Review GitHub-ellenőrzést ad a commithoz, pull request esetén pedig megjegyzést fűz hozzá. Nyilvános repozitóriumoknál a hibák részletei a Vercel irányítópultján maradnak. Ha egy későbbi ellenőrzés már nem találja a problémát, a rendszer no longer detected állapotként jelöli, és lezárja a GitHub-megjegyzést.
A csapatok természetes nyelven megfogalmazott biztonsági szabályokat is beállíthatnak minden projektre vagy kiválasztott projektekre. Például előírhatják, hogy az ügyféladatokat visszaadó végpont ellenőrizze, hogy a kérés küldője birtokolja-e az adatokat.
A Vercel Agent pull requestet nyithat a javításhoz
A Vercel Agent a hibajelentés oldaláról indítható. Először ellenőrzi, hogy a sebezhetőség továbbra is fennáll, majd a Vercel szerint a lehető legkisebb módosítást hajtja végre, és frissíti a teszteket. A nyilvános bétában a javítás javaslatként jelenik meg, a rendszer pull requestet nyit, és jóváhagyás nélkül semmi sem kerül összeolvasztásra.
A fejlesztők saját kódoló ügynöküket is használhatják. Ehhez a vercel security vulnerabilities CLI-paranccsal lekérhetik a találatokat, illetve Markdown vagy JSON formátumban kimásolhatják azokat. Az új hibák auditnapló-eseményt is létrehoznak, amelyet az Enterprise csapatok Audit Log Drains segítségével SIEM-rendszerbe küldhetnek.
A Security Review jelenleg Pro és Enterprise csapatok számára érhető el nyilvános bétában. Engedélyezni a Vercel Agent beállításaiban lehet, minden projektre vagy csak kijelölt projektekre. A szolgáltatás 2026. november 10-ig ingyenes. Ezt követően a Vercel Agent díjszabása érvényes, a szolgáltatói tokenköltség felár nélkül, valamint 1 millió tokenenként 0,25 dolláros Vercel Token Rate mellett. A költség a pushok és a módosított kód mennyiségével együtt változik.
A Vercel hangsúlyozza, hogy az eszköz forráskódot elemez, és nem biztonsági auditot vagy futásidejű, illetve behatolási tesztet végez. A találatok felderítésében segít, de nem garantálja, hogy az alkalmazás hibamentes. A vállalat később a Vercel CLI-ből és a v0-ból indított telepítésekre, valamint a Vercelen nem telepítő repozitóriumokra is kiterjesztené a funkciót.