A Vultr az NVIDIA-val fejleszti a biztonságos AI-infrastruktúrát
A Vultr az NVIDIA-val együtt dolgozik az OpenShell biztonságos futtatókörnyezet és a bizalmas számítástechnika fejlesztésén. A cél az AI-ügynökök működésének szabályozása, valamint a modellek és érzékeny adatok védelme futás közben.
- A Vultr az NVIDIA OpenShell és a Confidential Computing fejlesztését támogatja.
- Az OpenShell az AI-ügynökök futását és erőforrás-hozzáférését szabályozza.
- Az NVIDIA Sentry BlueField-4 DPU-kon, gazdagéptől független bizalmi tartományban működik.
- A Confidential Computing bare metal, konténeres és virtuális gépes telepítést is támogat.
- A Vultr az Open Secure AI Alliance-en keresztül nyílt együttműködést ösztönöz.
Több rétegben védenék az AI-ügynököket
Az egyre önállóbb AI-ügynökök több lépésből álló munkafolyamatokat hajtanak végre, hitelesítő adatokat használnak, külső eszközöket hívnak meg, és belső adatokkal dolgoznak. Mindez sok esetben korlátozott emberi felügyelet mellett történik, ezért a hagyományos védelmi megoldások önmagukban nem mindig tudják megbízhatóan szabályozni, hogy egy ügynök mihez férhet hozzá és milyen műveleteket végezhet.
A Vultr az NVIDIA OpenShell nevű, nyílt forráskódú biztonságos futtatókörnyezetét emeli ki erre adott megoldásként. Az OpenShell működés közben irányítja és figyeli az ügynököket. Az NVIDIA OpenShell Reference Architecture erre építve egyesíti a modellfuttatást, az ellenőrzött ügynökvégrehajtást és az önálló biztonsági kikényszerítést.
Az OpenShell és az NVIDIA Sentry feladatai
A referencia-architektúra három fő technológiai elemre támaszkodik. Az NVIDIA Vera Rubin NVL72 az AI-modelleket futtatja a tanítási, következtetési és ügynökalapú munkaterhelések során. Az NVIDIA Vera CPU-k kezelik az ügynökök vezérlését, az eszközhasználatot és a kódvégrehajtást, valamint ezeken fut az OpenShell biztonságos futtatókörnyezete.
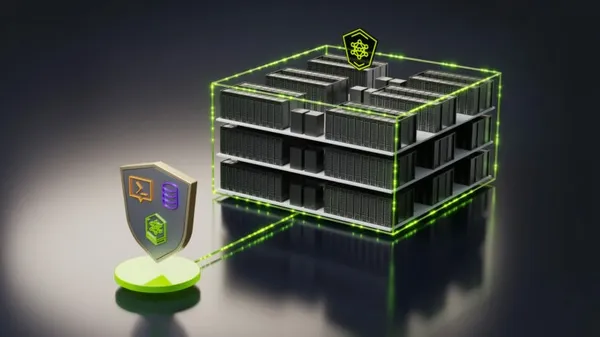
Az NVIDIA BlueField-4 DPU-kon az NVIDIA Sentry működik. Ez az NVIDIA DOCA-ra épülő, egységes biztonsági szoftveres keretrendszer, amely hardveresen elkülönített, a gazdagéptől független bizalmi tartományból figyeli az ügynökök viselkedését, és kikényszeríti a biztonsági szabályokat.
A Vultr szerint az OpenShell és az NVIDIA Sentry egymást kiegészítő védelmet ad. A futtatókörnyezeti vezérlés meghatározza, mire jogosult egy ügynök, a független, hardveralapú kikényszerítés pedig segít fenntartani ezeket a szabályokat.
Bizalmas számítástechnika többféle telepítéshez
Az ügynökök védelme mellett az infrastruktúrának a futás közben kezelt adatokat és a vállalatok saját modelljeit is védenie kell, különösen akkor, ha a munkaterhelés olyan infrastruktúrán fut, amelyet a szervezet nem birtokol vagy üzemeltet. Az NVIDIA Confidential Computing hardveralapú elkülönítést és kriptográfiai tanúsítást használ ehhez.
A rendszer három telepítési modellt támogat: a bizalmas bare metal környezetet érzékeny AI-munkaterhelésekhez, a bizalmas konténereket Kubernetes-környezetekhez, valamint a bizalmas virtuális gépeket virtualizált munkaterhelésekhez. A képességek az NVIDIA Grace Blackwell és NVIDIA Rubin rendszerekben is bővülnek, köztük az NVIDIA Grace Blackwell NVL72, az NVIDIA HGX Rubin NVL8 és az NVIDIA DGX Rubin NVL8 konfigurációkban. Az NVIDIA DSX OS mindhárom bizalmas számítástechnikai módot támogatni fogja.
A Vultr nyílt fejlesztésre épít
A Vultr az NVIDIA Vera Rubin beruházására építve támogatja az OpenShell Reference Architecture használatát és az NVIDIA Confidential Computing telepítéseit. A vállalat szerint ezek az irányok két alapvető vállalati igényt kezelnek: az AI-ügynökök által végrehajtható műveletek szabályozását, valamint az érzékeny munkaterhelések védelmét futás közben.
A Vultr az Open Secure AI Alliance révén infrastruktúraszolgáltatókat és vállalatokat is együttműködésre ösztönöz. Az OpenShell nyílt forráskódja lehetőséget ad az iparágnak a biztonsági alapok vizsgálatára és továbbfejlesztésére. A bejelentés szerint ez az ügynökök tevékenységének jobb átláthatóságát, világosabb biztonsági határokat és a munkaterhelések védelmét segítheti különböző telepítési környezetekben.
Vultr: Building Secure AI Infrastructure: Vultr Advances NVIDIA OpenShell and Confidential Computing