A Wiz AI SAST az alkalmazáskód és az infrastruktúra kapcsolatát vizsgálja
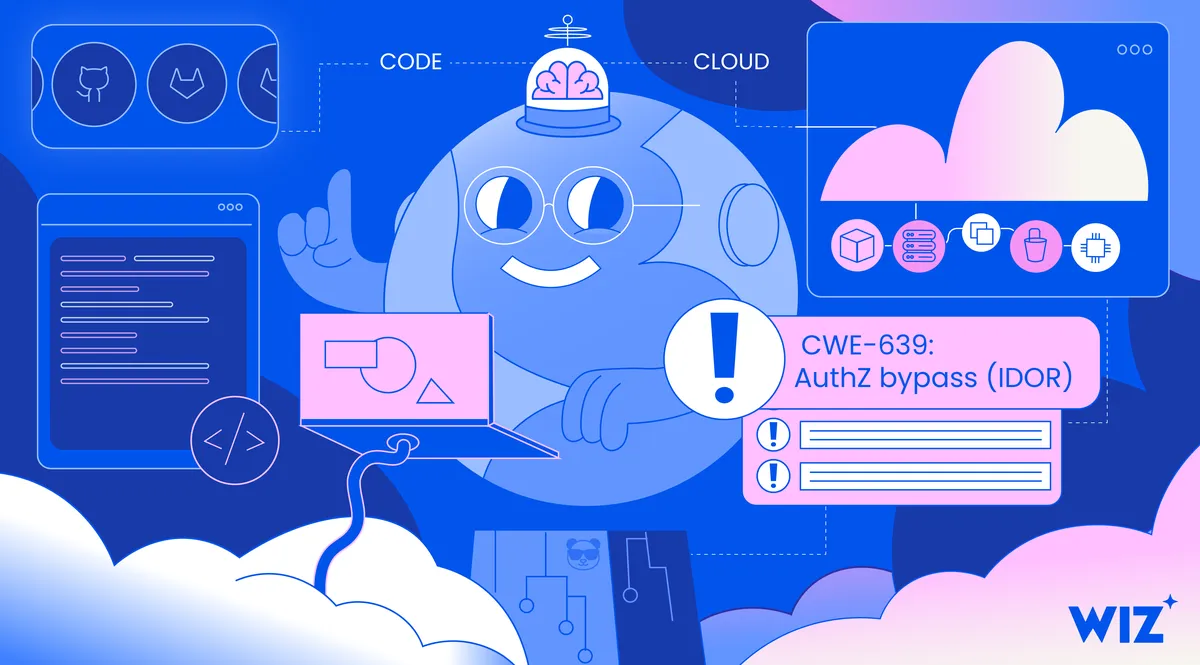
A Wiz AI SAST nyilvános előzetesként minden Wiz Code-ügyfél számára elérhetővé vált. A megoldás mesterséges intelligenciával keres olyan alkalmazásbiztonsági hibákat, amelyeket a szabályalapú szkennerek gyakran nem találnak meg, majd az eredményeket a futó infrastruktúra adataival kapcsolja össze.
- A Wiz AI SAST nyilvános előzetesként minden Wiz Code-ügyfél számára elérhető.
- A rendszer AI-alapú elemzéssel keres logikai és szándékfüggő kódhibákat.
- A kódbeli találatokat a Wiz Security Graph a futó infrastruktúra adataival kapcsolja össze.
- Az automatikus újratesztelés és duplikációkezelés stabilabb találatokat biztosít.
- A megoldás a szabályalapú szkennelést egészíti ki, nem váltja ki teljesen.
Az AI a kód működését is vizsgálja
A Wiz szerint a Wiz AI SAST az alkalmazás tényleges működésének elemzésével szélesebb körben képes feltárni a gyakran rejtve maradó biztonsági gyengeségeket, köztük különböző CWE-ket. A vállalat úgy látja, hogy a manuális kódvizsgálatok és a negyedéves penetrációs tesztek nem skálázhatók olyan környezetben, ahol a kód létrehozása és kihasználása gépi sebességgel zajlik.
A szolgáltatás a Wiz Security Graph segítségével összekapcsolja a kódban talált hibákat azzal, ami ténylegesen fut a termelési környezetben. Így a biztonsági csapatok azonnal láthatják, mely sérülékenységek lehetnek a legfontosabbak. A rangsorolt találatok a már meglévő szabály-, felelősségi és javítási munkafolyamatokba kerülnek be.
Az Atlas kutatására épül
A Wiz AI SAST ugyanazt az alapul szolgáló technológiát használja, mint a vállalat korábban bemutatott Atlas kutatási kezdeményezése. A Wiz közlése szerint az Atlas 2026 júliusi indulásakor első helyen állt a CyberGym nevű, mesterséges intelligenciával végzett sérülékenységkutatást mérő nyilvános benchmarkon, és több mint 200 sérülékenységet fedezett fel széles körben használt nyílt forráskódú szoftverekben.
A vállalat folyamatosan finomhangolja a rendszert a valós sérülékenységkutatásból, a támadói technikákból és a Wiz felhőbiztonsági környezetében végzett vizsgálatokból származó tapasztalatokkal. A Wiz Research különböző alapmodelleket és mesterséges intelligencián alapuló ügynököket értékel több valós kiberbiztonsági feladaton.
A Wiz AI SAST modellfüggetlen platformként működik. A cég folyamatosan összehasonlítja a modellek és az őket működtető keretrendszerek teljesítményét, majd a legerősebb és leghatékonyabb modellt választja ki a rendszerhez. A folyamatba a Google DeepMinddel kötött partnerségen keresztül elérhető kiberbiztonsági modellek is bekerülnek.
A rendszer a mesterséges intelligencia bizonytalanságát is kezeli
Az AI-alapú kódelemzés erőforrás-igényes, ezért a Wiz szerint nem minden eszközön indokolt ilyen vizsgálatot futtatni. A Mika AI a felhőnek való kitettség, az érzékeny adatokhoz való hozzáférés és az üzleti fontosság alapján segít kiválasztani azokat a kódtárakat, amelyek elsőbbséget érdemelnek.
A nagy nyelvi modellek nem determinisztikusak, ezért ugyanazon vizsgálat különböző futtatásai eltérő eredményeket adhatnak. A Wiz AI SAST ezt automatikus találatkezeléssel próbálja kezelni. Az új vizsgálat előtt újrateszteli a korábbi hibákat, és lezárja azokat, amelyeket a kód javítása megszüntetett.
A duplikációk kiszűréséhez a rendszer nem kizárólag sorszámokra vagy fájlútvonalakra támaszkodik. A biztonsági kontextust és a kód jelentését is figyelembe veszi, így akkor is egyetlen stabil találatként kezelheti ugyanazt a kiváltó okot, ha az AI eltérő címet vagy leírást ad neki. A Wiz szerint ez lehetővé teszi, hogy a csapatok az eredményeket kiosszák, kövessék, javítsák és lezárják.
A szabályalapú vizsgálatokat egészíti ki
A Wiz AI SAST olyan logikai hibák felderítésére is készült, mint a hibás hozzáférés-vezérlés, a nem megfelelő bemeneti ellenőrzés és a rosszul alkalmazott kriptográfia. A Wiz egyik példájában a rendszer egy webáruház kosárvégpontján talált IDOR-hibát. A sérülékenység miatt bármelyik hitelesített felhasználó elolvashatta egy másik felhasználó kosarát az URL-ben szereplő azonosító módosításával.
A vállalat szerint a szabályalapú motorok ezt a hibát könnyen elvéthetik, mert a kód szintaxisa helyes, a kihasználhatóságot a tulajdonjog ellenőrzésének hiánya okozza. A találatokhoz megbízhatósági pontszámok, vizsgálati összefoglalók és reprodukciós parancsok társulnak.
A Wiz AI SAST nem váltja ki teljesen a szabályalapú szkennelést. A determinisztikus vizsgálatok gyors és költséghatékony lefedettséget adnak a szintaktikai hibákhoz, az AI-alapú elemzés pedig a szándék és az alkalmazási logika megértését igénylő kockázatok felderítését egészíti ki.
A Wiz Security Graph az alkalmazáskód, a felhő és a futási környezet jeleit is összekapcsolja. A rendszer így nem elszigetelten vizsgálja a kódot, hanem az infrastruktúra, az identitásbeállítások és a futási környezet kontextusát is felhasználja a rejtett kockázatok és a fontosabb támadási útvonalak azonosításához.
Wiz: Introducing Wiz AI SAST: Application Security that Understands Your Code and Your Infrastructure