A Wiz és a Google Security Operations mélyíti integrációját
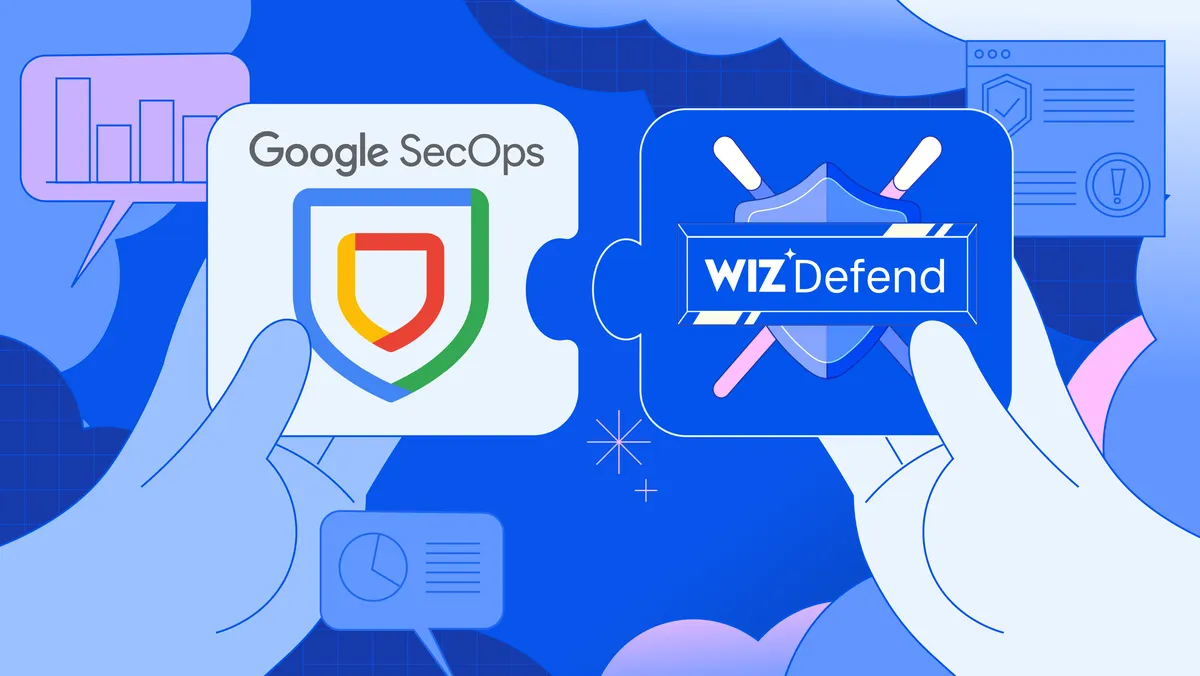
A Wiz Defend és a Google Security Operations közös adatmodellt, egységes vizsgálati folyamatot és valós idejű információszinkronizációt kapott. A fejlesztés célja, hogy a biztonsági elemzők ugyanabban a munkafolyamatban vizsgálhassák a Wiz által azonosított fenyegetéseket.
- A Wiz Defend és a Google Security Operations közös adatmodellt használ.
- Elérhetővé vált a Wiz Content Pack a Google Security Operations ügyfelei számára.
- A Blue Agent elemzései közvetlenül megjelennek a Google Security Operationsben.
- Az állapotok, a súlyossági szintek és a megjegyzések valós időben szinkronizálódnak.
Közös adatmodell köti össze a két platformot
A Wiz szeptember 15-i közleménye szerint a Wiz Defend és a Google Security Operations közös adatmodellen dolgozik. Ennek köszönhetően a csapatok közvetlenül bármelyik platformon vizsgálhatják a riasztásokat, így nem kell két külön eszköz között szétosztott, egymástól elszigetelt jelzéseket kezelniük.
A Google Security Operations ügyfelei számára elérhetővé vált a hivatalos Wiz Content Pack. A csomag tartalmazza a Wiz beépített tartalmait, köztük a szabályokat, irányítópultokat, keresési lekérdezéseket, munkafolyamatokat és válaszadási szabályzatokat. Az integráció egyetlen kattintással bekapcsolható, ezt követően az elemzők közvetlenül a Google platformján vizsgálhatják a Wiz fenyegetéseit.
A Blue Agent elemzései is megjelennek a Google platformján
A Wiz Blue Agent minden Wiz-fenyegetéshez mesterséges intelligenciával támogatott vizsgálatot kínál. A rendszer automatikusan összekapcsolja a felhőkörnyezetből származó adatokat, a futásidejű jeleket, az identitásadatokat és más bizonyítékokat, hogy feltárja, mi történt, és megállapítsa, valóban rosszindulatú fenyegetésről van-e szó.
A Wiz szerint a Blue Agentet a kutatási és ügyfélincidensekre reagáló csapatok által fenntartott tudásbázison képezték. A vállalat állítása alapján az eszköz a kiváltó ok meghatározásával, az adatok összekapcsolásával és a környezetben elérhető információk értelmezésével túlmutat az alapvető riasztásválogatáson. Az elemzők áttekinthetik és ellenőrizhetik a vizsgálatot, valamint annak eredményét.
A Blue Agent fenyegetéselemzései közvetlenül a Google Security Operationsben is elérhetők. Az elemzőknek így nem kell elhagyniuk a meglévő munkafolyamatukat ahhoz, hogy hozzáférjenek a Blue által elkészített megállapításokhoz. A munkafolyamatok mostantól automatikusan megjeleníthetik ezeket az elemzéseket a Google Security Operations eseteiben.
Valós időben frissülnek az állapotok és a megjegyzések
A két platform között kétirányú, valós idejű szinkronizáció működik a fenyegetések és az esetek állapota, súlyossága, valamint a hozzájuk fűzött megjegyzések esetében. A Wiz szerint így a csapatok mindig a legfrissebb információkat látják, függetlenül attól, hogy éppen melyik rendszerben dolgoznak.
A mélyhivatkozások megkönnyítik az átjárást a Wiz Defend és a Google Security Operations között. Az elemzők bármelyik platformon folytathatják a részletes vizsgálatot, miközben az összekapcsolt munkafolyamat megmarad. A vállalatok közlése szerint a fejlesztés a mesterséges intelligencia által gyorsított fenyegetések kezeléséhez szükséges gyorsabb és összehangoltabb reagálást támogatja.
A Wiz és a Google Security Operations csapatai a közlemény szerint tovább dolgoznak az integráció bővítésén. Az ügyfelek a Wiz Content Pack bekapcsolásával kezdhetik használni az új kapcsolatot.