982 dollárjába került egy nyilvános Voice AI-demó támadása
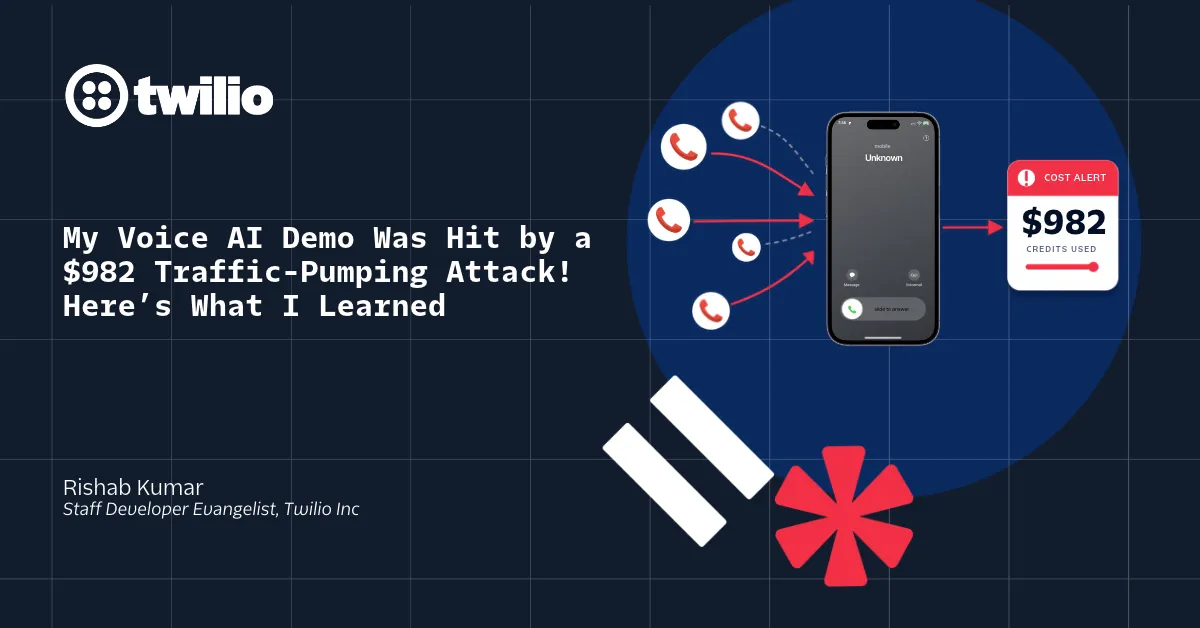
Egy nyilvánosan elérhető Voice AI-demó végpontján keresztül 921 jogosulatlan nemzetközi hívást indítottak, amelyek összesen 982,08 dollár költséget okoztak. A Twilio fejlesztője szerint az eset megmutatta, hogy a nem hirdetett webcím önmagában nem jelent védelmet.
- 921 jogosulatlan hívás jött létre egy nyilvános API-végponton keresztül.
- A támadás körülbelül négy órán át tartott 2026. augusztus 15-én.
- A Twilio- és Google Gemini-költség együtt 982,08 dollár volt.
- A hívások 920 esetben izraeli célpontokra irányultak.
- A nem reklámozott URL önmagában nem jelent hozzáférés-védelmet.
Egyetlen végpont indította a hívásokat
Rishab Kumar, a Twilio fejlesztője egy eseményekhez és konferenciákhoz készített hangalapú AI-asszisztenst futtatott az interneten. A Twilio Conversation Relay a telefonhívást WebSocket-kapcsolaton keresztül kötötte össze az alkalmazással, kezelte a beszédfelismerést és a szövegfelolvasást, az alkalmazás pedig a hívó átírt beszédét egy nagy nyelvi modellnek továbbította.
A rendszerben a felhasználó kiválaszthatta a modellt, a személyiséget és a hangot, majd megadhatta a telefonszámát, hogy az alkalmazás visszahívja. A projekt az OpenAI, a Google Gemini és az Amazon Bedrock használatát is támogatta.
A hívást indító API-végpont azonban hitelesítés nélkül elérhető volt. Így bárki, aki elérte az /api/call címet, a fejlesztő Twilio-fiókjának hitelesítő adataival valódi telefonhívást kezdeményezhetett.
Négy óra alatt 1008 kérés érkezett
Az automatizált forgalom 2026. augusztus 15-én, közép-amerikai idő szerint 10:32 és 14:39 között zajlott. A végpontra 1008 kérés érkezett, ezek közül 921 hívás létrehozása sikerült, 87 kérés pedig hibával zárult. A hívásrekordok alapján 903 hívás be is fejeződött.
- 920 hívás izraeli számokra ment.
- 156 egyedi izraeli célpont szerepelt a rekordokban.
- A sikeres hívások teljesítési aránya megközelítőleg 98 százalék volt.
- A hívások csaknem 30 órányi kapcsolt beszélgetési időt termeltek négy óra alatt.
A forgalom különösen koncentrált volt. Összesen 104 céltelefonszámot egyenként hét és tíz alkalom között hívtak, ez 851 hívást jelentett. A hívások 920 esetben egy szűk, +972229 kezdetű izraeli számtartományba irányultak.
A számla nagy részét a kimenő kapcsolat adta
A Twilio használati költsége 971,50 dollárra rúgott, ehhez a Google Gemini használata további 10,58 dollárt tett hozzá. A teljes kár így 982,08 dollár volt.
- Kimenő hálózati kapcsolat: 828,68 dollár.
- Conversation Relay: 137,34 dollár.
- Voice Insights: 5,49 dollár.
A fejlesztő a Twilio CLI segítségével vizsgálta meg a hívásrekordokat, majd az Azure Container Apps naplóival vetette össze az adatokat. A két rendszer számai pontosan egyeztek: az Azure 1008 POST-kérést, 921 sikeres és 87 sikertelen választ rögzített.
Egy augusztus 24-én megjelent terhelési tétel először újabb incidensnek tűnt, de a hívásrekordok szerint hat, augusztus 15-én indult híváshoz tartozott. Ezek 9 perc 21 másodperc és 10 perc 1 másodperc között tartottak, átlagosan körülbelül 9 perc 48 másodpercig.
A nem hirdetett webcím is nyilvános lehet
Kumar nem osztotta meg a demó címét közösségi médiában, és eseményeken, konferenciákon használta. A forráskódot tartalmazó GitHub-tárhely azonban nyilvános volt, a telepítés pedig egy nyilvános egyedi domainhez kapcsolódott.
A fejlesztő nem tudta megállapítani, hogy a támadó a GitHub-tárhely, kódkeresés, DNS- vagy tanúsítványrekordok, egy rendezvény résztvevője vagy rutinszerű internetes keresés révén találta meg az alkalmazást. A naplók nem tartalmazták az eredeti kliens IP-címét vagy a hivatkozó oldalt, az Azure pedig belső bejövő címet rögzített.
A Twilio bejegyzése a mintát a hangalapú forgalomfelpumpálásként, illetve nemzetközi bevételmegosztási csalásként ismert visszaéléshez hasonlítja. A hívások célpontjai és automatizált jellege ezt a mintát erősítették, de a naplók alapján nem lehetett bizonyítani, hogy ki ellenőrizte a hívott számokat, illetve ki részesült a bevételből. A történet legfontosabb tanulsága a fejlesztő szerint az, hogy az interneten elérhető demó akkor is nyilvános, ha a webcímét nem hirdetik.