A Datadog AI-alapú SAST-eszköze az LLM-ek hibáit is keresi
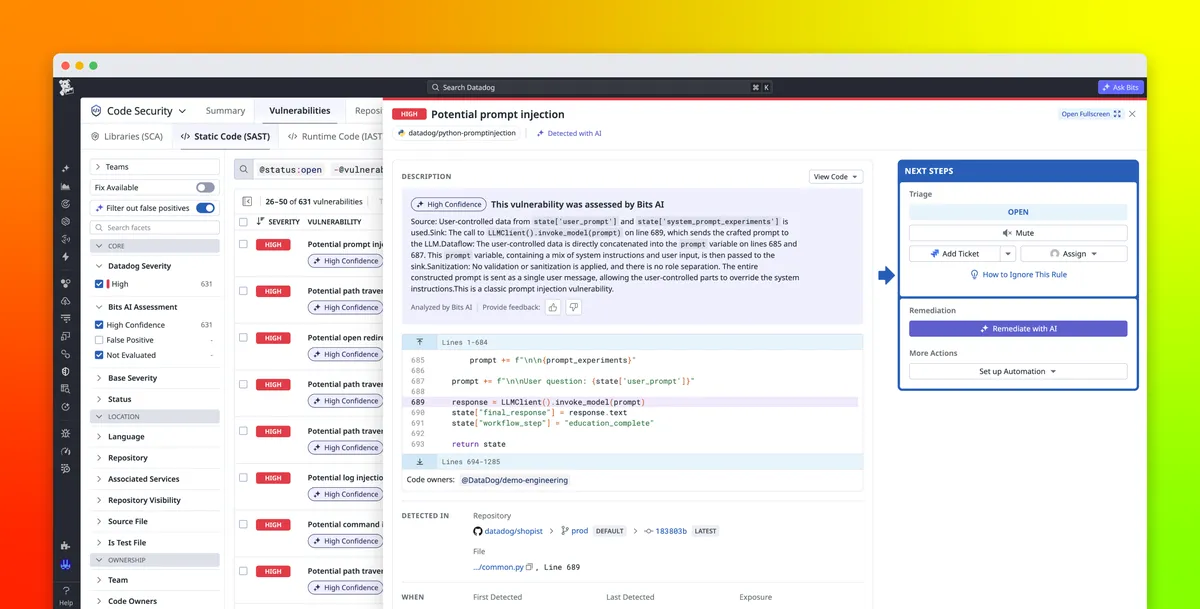
A Datadog Code Security AI-native SAST eszköze az LLM-eket használó alkalmazások sajátos sebezhetőségeit is vizsgálja. A vállalat szerint a megoldás már a fejlesztési ciklus korábbi szakaszában képes jelezni a promptinjekciót, a túlzott jogosultságokat és más kockázatokat.
- A Datadog AI-native SAST eszköze LLM-specifikus sebezhetőségeket keres.
- A lefedett referencia az OWASP Top 10 for LLM Applications.
- A rendszer LLM-ekkel elemzi a kód környezetét és adatfolyamát.
- A találatok pull requestekben és CI-ellenőrzésekben jelennek meg.
- A lefedettség Python, Go, Java, C#, TypeScript és JavaScript kódokra érhető el.
Az LLM-alkalmazások új biztonsági kockázatai
A Datadog 2026. augusztus 20-án közzétett bejegyzése szerint az AI-alapú kódolási eszközök felgyorsítják az LLM-alkalmazások fejlesztését és üzembe helyezését, ugyanakkor új biztonsági problémákat is létrehoznak. A hagyományos, mintákra épülő statikus alkalmazásbiztonsági tesztelők, vagyis a SAST-eszközök nem kifejezetten olyan hibák felismerésére készültek, mint a promptinjekciós pontok vagy a felfedett rendszerpromptok.
A vállalat szerint ezek a sebezhetőségek sokszor csak éles környezetben válnak láthatóvá. Ilyenkor a javítás nehezebb és költségesebb lehet. A Datadog Code Security AI-native SAST célja, hogy korábban jelezze az LLM-specifikus kockázatokat, a fejlesztők pedig ugyanabban a munkafolyamatban kapjanak visszajelzést, ahol a kódot felülvizsgálják és kiadják.
Az OWASP LLM Top 10 kockázatai
A megoldás az OWASP Top 10 for LLM Applications iparági referenciájához kapcsolódó lefedettséget kínálja. Ez a lista az LLM-eket használó alkalmazásokra jellemző sebezhetőségi osztályokat foglalja össze, köztük azt, hogyan jut el a felhasználói bemenet a modellhez, miként kezelik a modell válaszait, és hogy az LLM által kezdeményezett műveletek megfelelően engedélyezettek-e.
- LLM01:2026, Prompt Injection: rosszindulatú bemenet utasításként való kezelése.
- LLM02:2026, Sensitive Information Disclosure: személyes adatok vagy hitelesítő adatok kiszivárgása.
- LLM03:2026, Excessive Agency: következményekkel járó műveletek végrehajtása megfelelő engedélyezés nélkül.
- LLM04:2026, Supply Chain: nem megbízható modellek, bővítmények vagy adathalmazok használatából eredő kockázatok.
- LLM05:2026, Data and Model Poisoning: nem megbízható modellfájlok betöltése.
- LLM06:2026, Unbounded Consumption: korlátozás nélküli erőforrás-használat.
- LLM07:2026, Misinformation: ellenőrizhetőség nélküli modellkimenet.
- LLM08:2026, Hidden Context Exposure: rendszerpromptok, eszközsémák, visszakeresett tartalmak vagy fejlesztői utasítások felfedése.
- LLM09:2026, Vector and Embedding Weaknesses: manipulálható vektoros keresések és visszakeresési hívások.
- LLM10:2026, Improper Output Handling: nem ellenőrzött modellkimenet továbbadása más rendszereknek.
Adatfolyamot és vezérlési utat is vizsgál
A Datadog szerint a hagyományos SAST-szabályoknál kompromisszumot kell kötni. A túl tág szabályok sok zajt termelnek, a túl szűk szabályok pedig kihagyhatnak valódi sebezhetőségeket. Az AI-native SAST LLM-eket használ a kód környezetének és adatfolyamának értelmezésére, majd önállóan is ellenőrzi a lehetséges találatokat.
A találatok közvetlenül a Datadog platformján jelennek meg pull requestekhez fűzött megjegyzésként, illetve CI-ellenőrzéseken keresztül a PR Gates funkcióban. A lefedettség Python, Go, Java, C#, TypeScript és JavaScript kódokra érhető el.
A promptinjekció felismerésére a rendszer taint analízist használ. Ez követi, hogy a nem megbízható külső bemenet eljut-e egy LLM-hívásig megfelelő tisztítás vagy ellenőrzés nélkül. A túlzott jogosultságok vizsgálatához vezérlésifolyamat-elemzést alkalmaz, így azt is megpróbálja feltárni, hogy az ügynök milyen képességeket kap, és minden útvonalon megtörténnek-e a szükséges jogosultság-ellenőrzések.
A rejtett kontextus felfedését mintafelismeréssel keresi. A Datadog példája szerint ilyen probléma lehet, ha egy alkalmazás a rendszerprompt tartalmát naplózza. A vállalat által bemutatott további példák között olyan ügynök szerepel, amely korlátozás nélkül férhet hozzá a parancsértelmezőhöz és a teljes fájlrendszerhez.
Korábbi visszajelzés a fejlesztési folyamatban
A bejelentés a fejlesztők számára azért lehet fontos, mert az LLM-alkalmazások hibái már a kód felülvizsgálatakor megjelenhetnek. A Datadog megközelítése a konkrét adat- és vezérlési utak vizsgálatára épít, így a vállalat szerint a jelzések a kockázatot létrehozó kódútvonalra összpontosíthatnak. A megoldás a felsorolt hat programozási nyelven az OWASP Top 10 for LLM Applications kockázati kategóriáihoz ad ellenőrzést.