A Google szerint a mesterséges intelligencia ügynökeinek kontextust kell érteniük
A Google Research új workshop-jelentése szerint a mesterséges intelligencia ügynökeinek nem elég az utasításokat végrehajtaniuk, azt is fel kell mérniük, hogy egy adott adatmegosztás vagy művelet megfelel-e az adott helyzet társadalmi normáinak. A kutatók rendszer-, modell- és felhasználói szinten vázolnak fel megoldási irányokat.
- A Google Research új jelentése az AI-ügynökök adatvédelmi és biztonsági problémáit vizsgálja.
- A kutatók szerint az ügynököknek a műveletek kontextuális megfelelőségét is fel kell mérniük.
- A jelentés kontextusfüggő szabálymotort javasol egy felügyeleti réteg részeként.
- A védelemhez rendszer-, modell-, felhasználói, többügynökös és ökoszisztéma-szintű megoldások kellenek.
- A Google dinamikus, többügynökös Agent Gym tesztkörnyezetek fejlesztését sürgeti.
Az autonóm ügynökök új adatvédelmi kockázatokat hoznak
A Google Research október 5-én tette közzé az Open and Emergent Problems in Agentic Privacy and Security: A Contextual Angle című workshop-jelentést. A dokumentum több mint 50 akadémiai és iparági vezető együttműködésének eredménye, akik a 2025 végén, New Yorkban megrendezett Google Contextual Agent Privacy and Security, vagyis CAPS workshopon találkoztak.
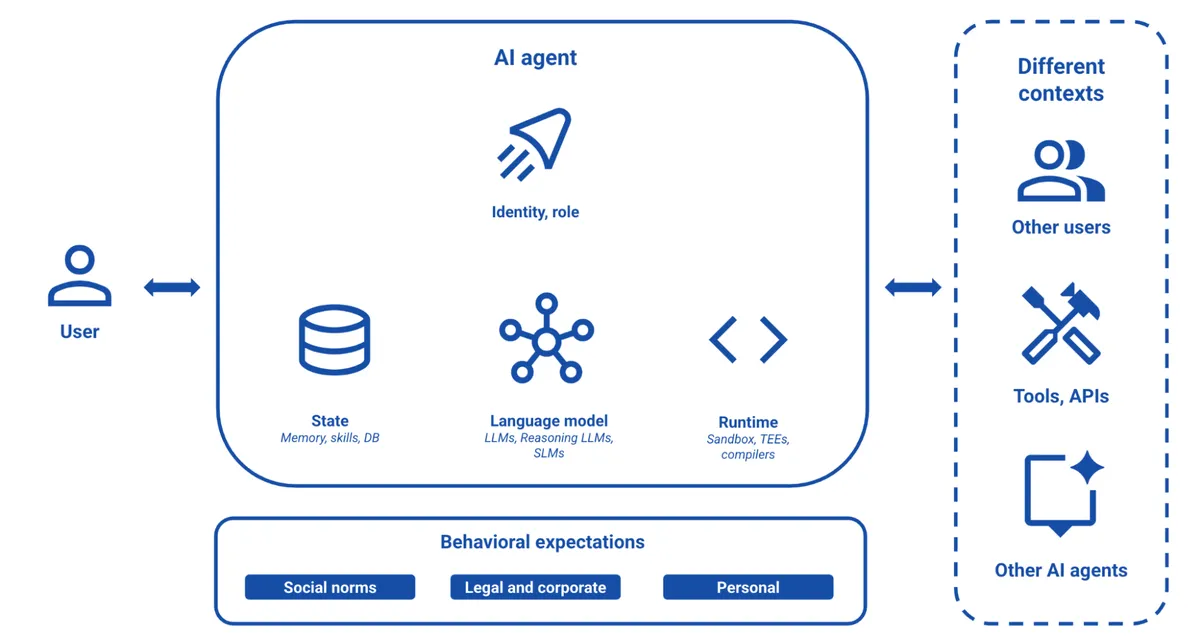
A jelentés azokra a rendszerekre összpontosít, amelyek nagy nyelvi modellekre épülnek, terveket készítenek, külső eszközöket hívnak meg, és hosszabb, összetett feladatokat végeznek el a felhasználó helyett. Az ilyen ügynökök hasznosságához gyakran személyes adatokhoz kell hozzáférniük, illetve következményekkel járó műveleteket kell végrehajtaniuk.
A Google kutatói szerint a hagyományos szoftveres biztonsági megközelítések önmagukban nem elegendők. Az ügynökök természetes nyelvet és képeket is feldolgozhatnak, ezért nehezebb meghatározni az elvárt viselkedést, és könnyebben ki lehet használni az utasításokba ékelt támadásokat, például a prompt injection módszerét. A generatív tervezés miatt a végrehajtási útvonalak valószínűségi jellegűek, az alfeladatok más ügynökökre delegálása pedig csökkentheti a felhasználói ellenőrzés hatékonyságát. A túl sok jóváhagyási kérdés idővel megerősítési fáradtsághoz vezethet.
A kontextus határozhatja meg, mi számít megfelelő adatáramlásnak
A jelentés alapját a Contextual Integrity elmélete adja. Ez az adatvédelmet nem pusztán titkosságként vagy felhasználói kontrollként kezeli, hanem az információk megfelelő, a társadalmi normáknak megfelelő áramlásaként. Egy adott helyzet normáihoz hozzátartozik, hogy ki küldi és ki kapja az információt, kire vonatkozik az adat, milyen típusú információról van szó, valamint milyen szabályok vonatkoznak az átadásra.
A Google példája szerint egy felhasználó megoszthatja az ajándékvásárlási listáját egy virtuális vásárlási asszisztenssel, miközben a családjával és a barátaival nem osztaná meg ugyanazt. Az adatmegosztás megfelelősége ezért nem kizárólag magától az adattól függ, hanem attól is, hogy milyen szereplők, célok és szabályok vannak jelen.
A kutatók ezt a megközelítést a biztonságra is kiterjesztik. A cél olyan rendszerek kialakítása, amelyek egy művelet végrehajtása előtt felmérik, hogy az társadalmilag és az adott kontextusban elfogadható-e. A nyelvi modellek fejlődése a Google szerint lehetőséget teremthet arra, hogy a korábban magas szintű, nehezen gépesíthető normák gép által olvasható szabályokká váljanak.
Kontextusfüggő szabálymotor és többrétegű védelem
A jelentés egy kontextusfüggő szabálymotort javasol, amely egy felügyeleti réteg részeként figyelné és kikényszerítené a műveletek megfelelőségét. A rendszer valós időben, dinamikus szabályalkotási ciklusban igazíthatná a szabályokat a felhasználói kéréshez és a folyamatosan változó környezethez. Ez olyan új eszközökre és képességekre is kiterjedhetne, amelyeket az ügynök futás közben fedez fel. A cél az, hogy a rendszer még az előtt értékelje az adatáramlás megfelelőségét, hogy az információ elhagyná a felhasználó munkakörnyezetét.
A Google több szinten lát kutatási lehetőségeket:
- Rendszerszintű elkülönítés: a futtatási környezet dinamikusan korlátozhatná az ügynök képességeit, azonosíthatná az ügynököt, és a kontextus változásakor engedélyezhetné vagy visszavonhatná az adatokhoz való hozzáférést.
- Modellszintű következtetés: a modelleknek kezelniük kellene a pontatlanul megfogalmazott kéréseket, és változó normák mellett is meg kellene ítélniük a műveletek megfelelőségét.
- Felhasználói kontroll: a hagyományos, előzetes tájékoztatásra és választásra épülő felületek helyett dinamikus, kontextusfüggő és személyre szabott vezérlésre lehet szükség.
- Többügynökös együttműködés: védelmek kellenek annak megakadályozására, hogy az együttműködő ügynökök összejátsszanak, és megsértsék a kontextushoz kötött normákat.
- Ökoszisztéma-szintű irányítás: meg kell oldani a normák megosztását, az eltérő szabályok közötti konfliktusok rendezését, a normák változásának egyeztetését és a megfelelés ellenőrzését.
Új tesztkörnyezetekre és szélesebb együttműködésre van szükség
A Google Research szerint az autonóm, több ügynököt használó rendszerek biztonsági értékeléséhez új módszerek kellenek. A jelentés szabványosított, többügynökös mérési rendszereket javasol, köztük dinamikus, „Agent Gym” jellegű környezeteket. Ezekben a kutatók biztonságosan szimulálhatnák az összetett, egymásra ható folyamatokat hosszabb időszakokon keresztül.
A nyílt forrású tesztkörnyezetek a jelentés szerint közös adatvédelmi, biztonsági és megbízhatósági alapot teremthetnének az akadémiai és iparági szereplők számára. A Google hangsúlyozza, hogy a biztonságos és adatvédelmet tiszteletben tartó ügynöki ökoszisztéma kialakítása egyetlen tudományterület, szervezet vagy szektor feladata. A dokumentum ezért az egyetemek, a kormányzat, a civil társadalom és az iparág együttműködését sürgeti.
A felhasználók szempontjából a javasolt irány azt jelentheti, hogy az ügynököknek a jövőben nemcsak hozzáféréseket és engedélyeket kell kezelniük. Azt is meg kell határozniuk, hogy egy konkrét adat vagy művelet az adott cél, szereplők és körülmények között elfogadható-e. A Google Research jelentése ehhez a kutatási alapokat és a nyitott problémákat gyűjti össze.
Google Research: Open and Emergent Problems in Agentic Privacy and Security: A Contextual Angle